
✨ Contenu partiellement généré par une IA et validé par un agent avant parution.
L’identitovigilance est l’ensemble des mesures qui garantissent qu’une donnée de santé est bien rattachée à la bonne personne. Elle repose sur l’Identité Nationale de Santé (INS), encadrée par le Référentiel National d’Identitovigilance (RNIV) et ses quatre volets. Le coeur du dispositif tient en quelques notions : le matricule INS, cinq traits stricts obligatoires, quatre statuts de confiance de l’identité (dont un seul, l’identité qualifiée, autorise l’usage du matricule INS), trois attributs, et une gouvernance qui s’adapte à la taille de la structure. Cet article détaille chacune de ces notions et le rôle du DPO. C’est le deuxième volet de notre série sur la sécurité des données de santé.
Introduction : la bonne donnée pour la bonne personne
L’identitovigilance est le premier maillon de la sécurité des données de santé. On peut chiffrer, tracer et sauvegarder parfaitement une donnée : si elle est rattachée au mauvais patient, tout l’édifice s’effondre. Une erreur d’identité, c’est un résultat d’analyse attribué à un homonyme, un dossier alimenté pour la mauvaise personne, un traitement fondé sur des antécédents qui ne sont pas les bons. Le risque est clinique autant que réglementaire.
Depuis le 1er janvier 2021, les données de santé doivent être référencées avec l’Identité Nationale de Santé. Cette obligation a fait de l’identitovigilance une discipline structurée, avec son référentiel opposable, ses statuts, ses règles de gouvernance. Pour un établissement, un ESSMS ou un professionnel libéral, la maîtriser n’est plus optionnel.
Cet article est le deuxième volet de notre série. Le premier posait la carte d’ensemble de la sécurité des données de santé et de ses trois piliers. Nous entrons ici dans le détail du premier pilier : l’identitovigilance.
Sommaire
- Qu’est-ce que l’identitovigilance
- L’INS : matricule, OID et traits de référence
- Les traits d’identité : stricts et complémentaires
- Les 4 statuts de confiance de l’identité
- Les 3 attributs de l’identité
- Identification primaire et identification secondaire
- La gouvernance selon les volets du RNIV
- Le rôle du DPO
Qu’est-ce que l’identitovigilance
L’identitovigilance est la politique, l’organisation et les moyens mis en oeuvre pour fiabiliser l’identification de l’usager à toutes les étapes de sa prise en charge. Elle ne se limite pas à un logiciel : elle combine des règles, des contrôles et une gouvernance.
Ses règles sont fixées par le Référentiel National d’Identitovigilance (RNIV), opposable, annexé à une instruction de la Direction générale de l’offre de soins. Le RNIV se décline en quatre volets, du plus complet au plus allégé, selon le type de structure : un socle commun (RNIV 1), les établissements de santé (RNIV 2), les structures non hospitalières (RNIV 3) et les professionnels libéraux (RNIV 4).
L’identitovigilance a une finalité simple mais exigeante : garantir qu’à chaque instant, la donnée manipulée correspond bien à la personne réellement présente. C’est le socle de toute la chaîne de la sécurité des données de santé.
L’INS : matricule, OID et traits de référence
L’Identité Nationale de Santé (INS) est l’identifiant qui permet de référencer de façon unique et pérenne les données de santé d’un usager. L’identité INS se compose de trois éléments indissociables.
Le premier est le matricule INS. C’est le NIR, autrement dit le numéro d’inscription au répertoire (le numéro de sécurité sociale), ou à défaut le NIA, numéro identifiant d’attente, utilisé pour les personnes qui ne disposent pas encore d’un NIR. Le deuxième est l’OID, qui identifie l’organisme ayant attribué le matricule. Le troisième est constitué des traits d’identité de référence : nom de naissance, prénoms de naissance, date de naissance, sexe et lieu de naissance.
Pour récupérer ou vérifier cette identité, les acteurs de santé interrogent le téléservice INSi, opéré par l’Assurance maladie, via la carte Vitale ou par saisie des traits. Ce téléservice interroge les bases nationales de référence. C’est lui qui fait de l’INS une identité fiable, partagée par tous les acteurs qui prennent en charge le même patient. Sans l’INS, l’identitovigilance resterait purement locale et non interopérable.
Les traits d’identité : stricts et complémentaires
Le RNIV distingue deux catégories de traits. Les traits stricts établissent l’identité officielle et varient peu. Ils comprennent le nom de naissance, le premier prénom de naissance, la date de naissance, le sexe, le lieu de naissance (code INSEE ou pays), la liste des prénoms de naissance et le matricule INS.
Une règle est à connaître par coeur : la création d’une identité exige la saisie d’au moins cinq traits stricts obligatoires, à savoir le nom de naissance, le premier prénom de naissance, la date de naissance, le sexe et le lieu de naissance. Le matricule et la liste des prénoms sont des traits stricts, mais ne figurent pas dans ces cinq minimum.
Les traits complémentaires, variables, facilitent la prise en charge sans établir l’identité officielle : nom utilisé et prénom utilisé, adresse, téléphone, coordonnées du médecin traitant. Le nom utilisé est obligatoire lorsqu’il diffère du nom de naissance, et le prénom utilisé lorsqu’il diffère du premier prénom. Point de vigilance en identitovigilance : ces champs ne doivent jamais être pré-remplis automatiquement à partir du nom de naissance, dans le respect du principe de minimisation.
Les 4 statuts de confiance de l’identité
Le coeur de l’identitovigilance est la notion de statut de confiance. Toute identité enregistrée reçoit un statut qui dépend de deux déterminants : l’INS a-t-elle été récupérée via le téléservice INSi (oui, noté I+, ou non, I-) et l’identité a-t-elle fait l’objet d’un contrôle de cohérence avec une pièce à haut niveau de confiance (oui, C+, ou non, C-).
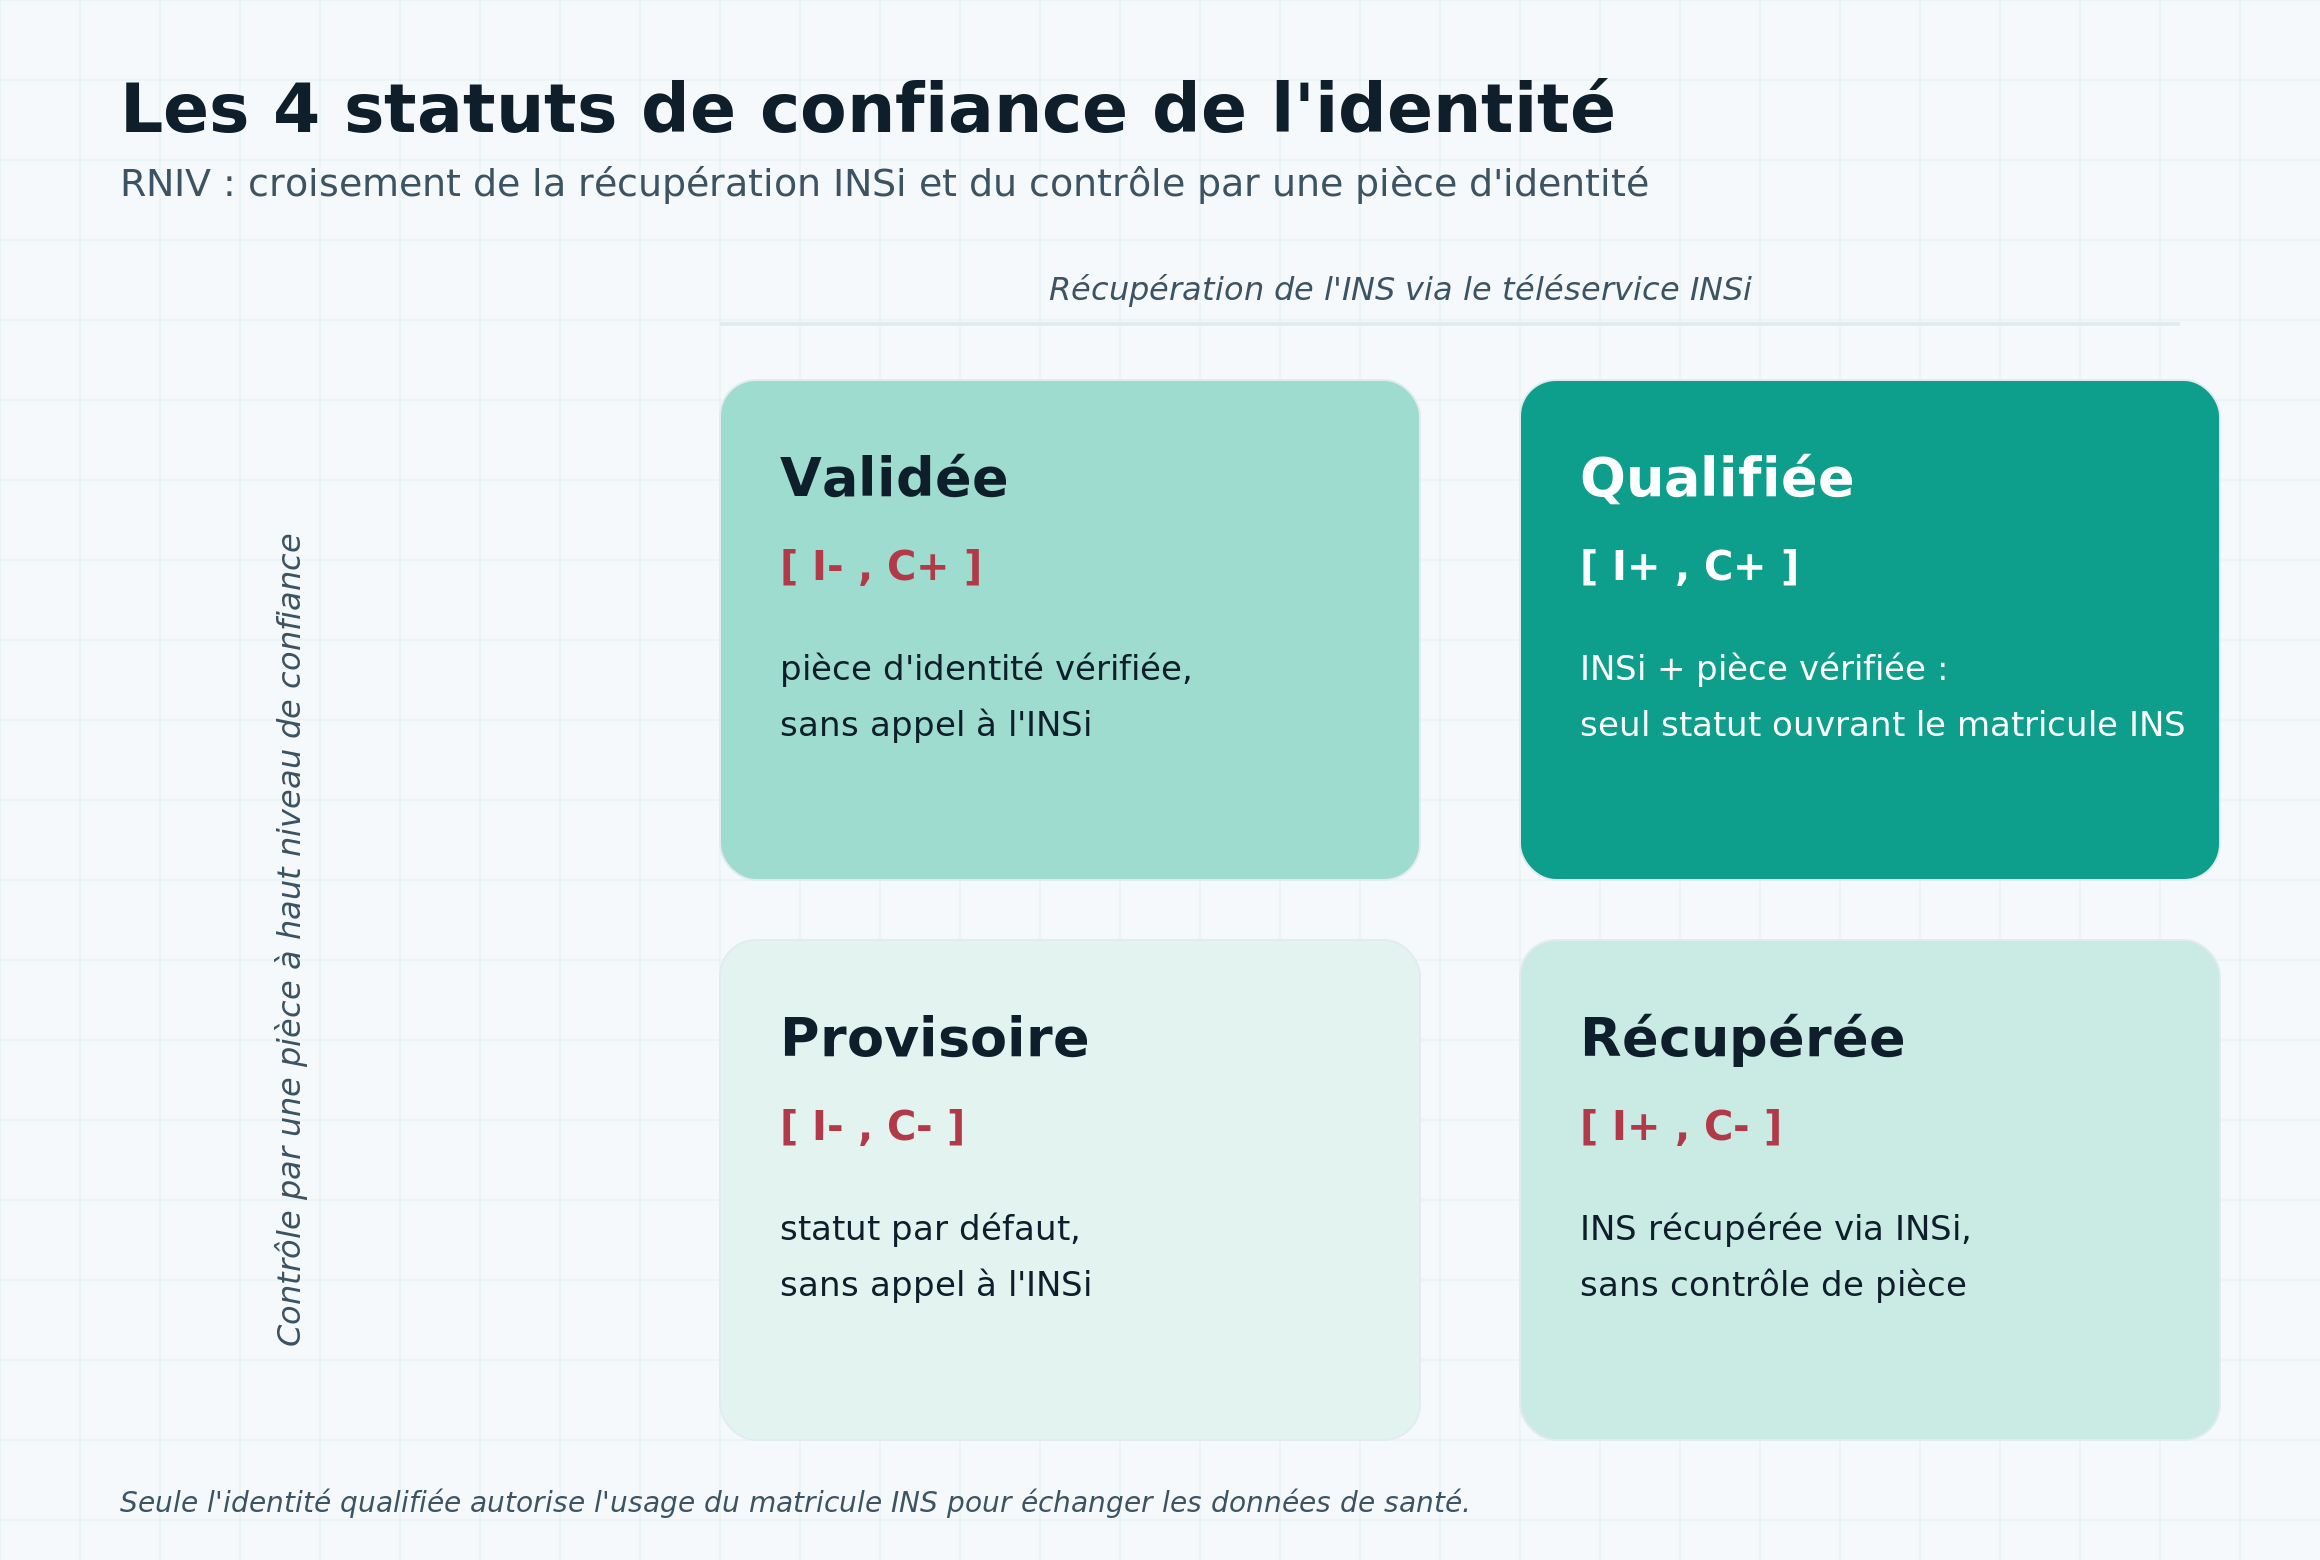
Figure 1 – Les quatre statuts de confiance de l’identité. Source : FINETHIQUE, d’après le RNIV 1 (Agence du Numérique en Santé).
Le croisement de ces deux déterminants donne quatre statuts, du moins fiable au plus fiable. L’identité provisoire (I-, C-) est attribuée par défaut, sans appel à INSi. L’identité récupérée (I+, C-) résulte d’une récupération via INSi, sans contrôle de pièce. L’identité validée (I-, C+) résulte d’un contrôle de cohérence avec une pièce à haut niveau de confiance, sans INSi. L’identité qualifiée (I+, C+) combine les deux.
La règle capitale à retenir : seule l’identité qualifiée autorise l’usage du matricule INS pour référencer et échanger les données de santé. Une identité seulement récupérée ne suffit pas. Les dispositifs à haut niveau de confiance sont la carte nationale d’identité et le passeport ; l’INS peut aussi être obtenue directement via l’Appli carte Vitale ou un dispositif d’identification électronique conforme au règlement eIDAS.
Les 3 attributs de l’identité
En plus du statut, une identité peut porter un attribut qui signale un traitement particulier. Il en existe trois. L’attribut homonyme signale un fort risque de ressemblance entre identités ; il peut se cumuler avec n’importe quel statut. L’attribut douteuse trace un doute sur la véracité de l’identité recueillie ; il ne peut être associé qu’au statut provisoire. L’attribut fictive concerne les identités imaginaires (patient non identifiable, tests, formation) ; il est lui aussi réservé au statut provisoire.
Deux conséquences pratiques en identitovigilance. D’abord, ajouter l’attribut douteuse à une identité qui avait un statut supérieur la rétrograde en provisoire et supprime son matricule INS. Ensuite, pour une identité douteuse ou fictive, le système doit interdire l’attribution d’un autre statut que provisoire et bloquer l’appel au téléservice INSi. Les attributs douteuse et homonyme peuvent se cumuler ; fictive et douteuse ne le peuvent jamais.
Identification primaire et identification secondaire
L’identitovigilance repose sur deux moments distincts, qu’il ne faut pas confondre.
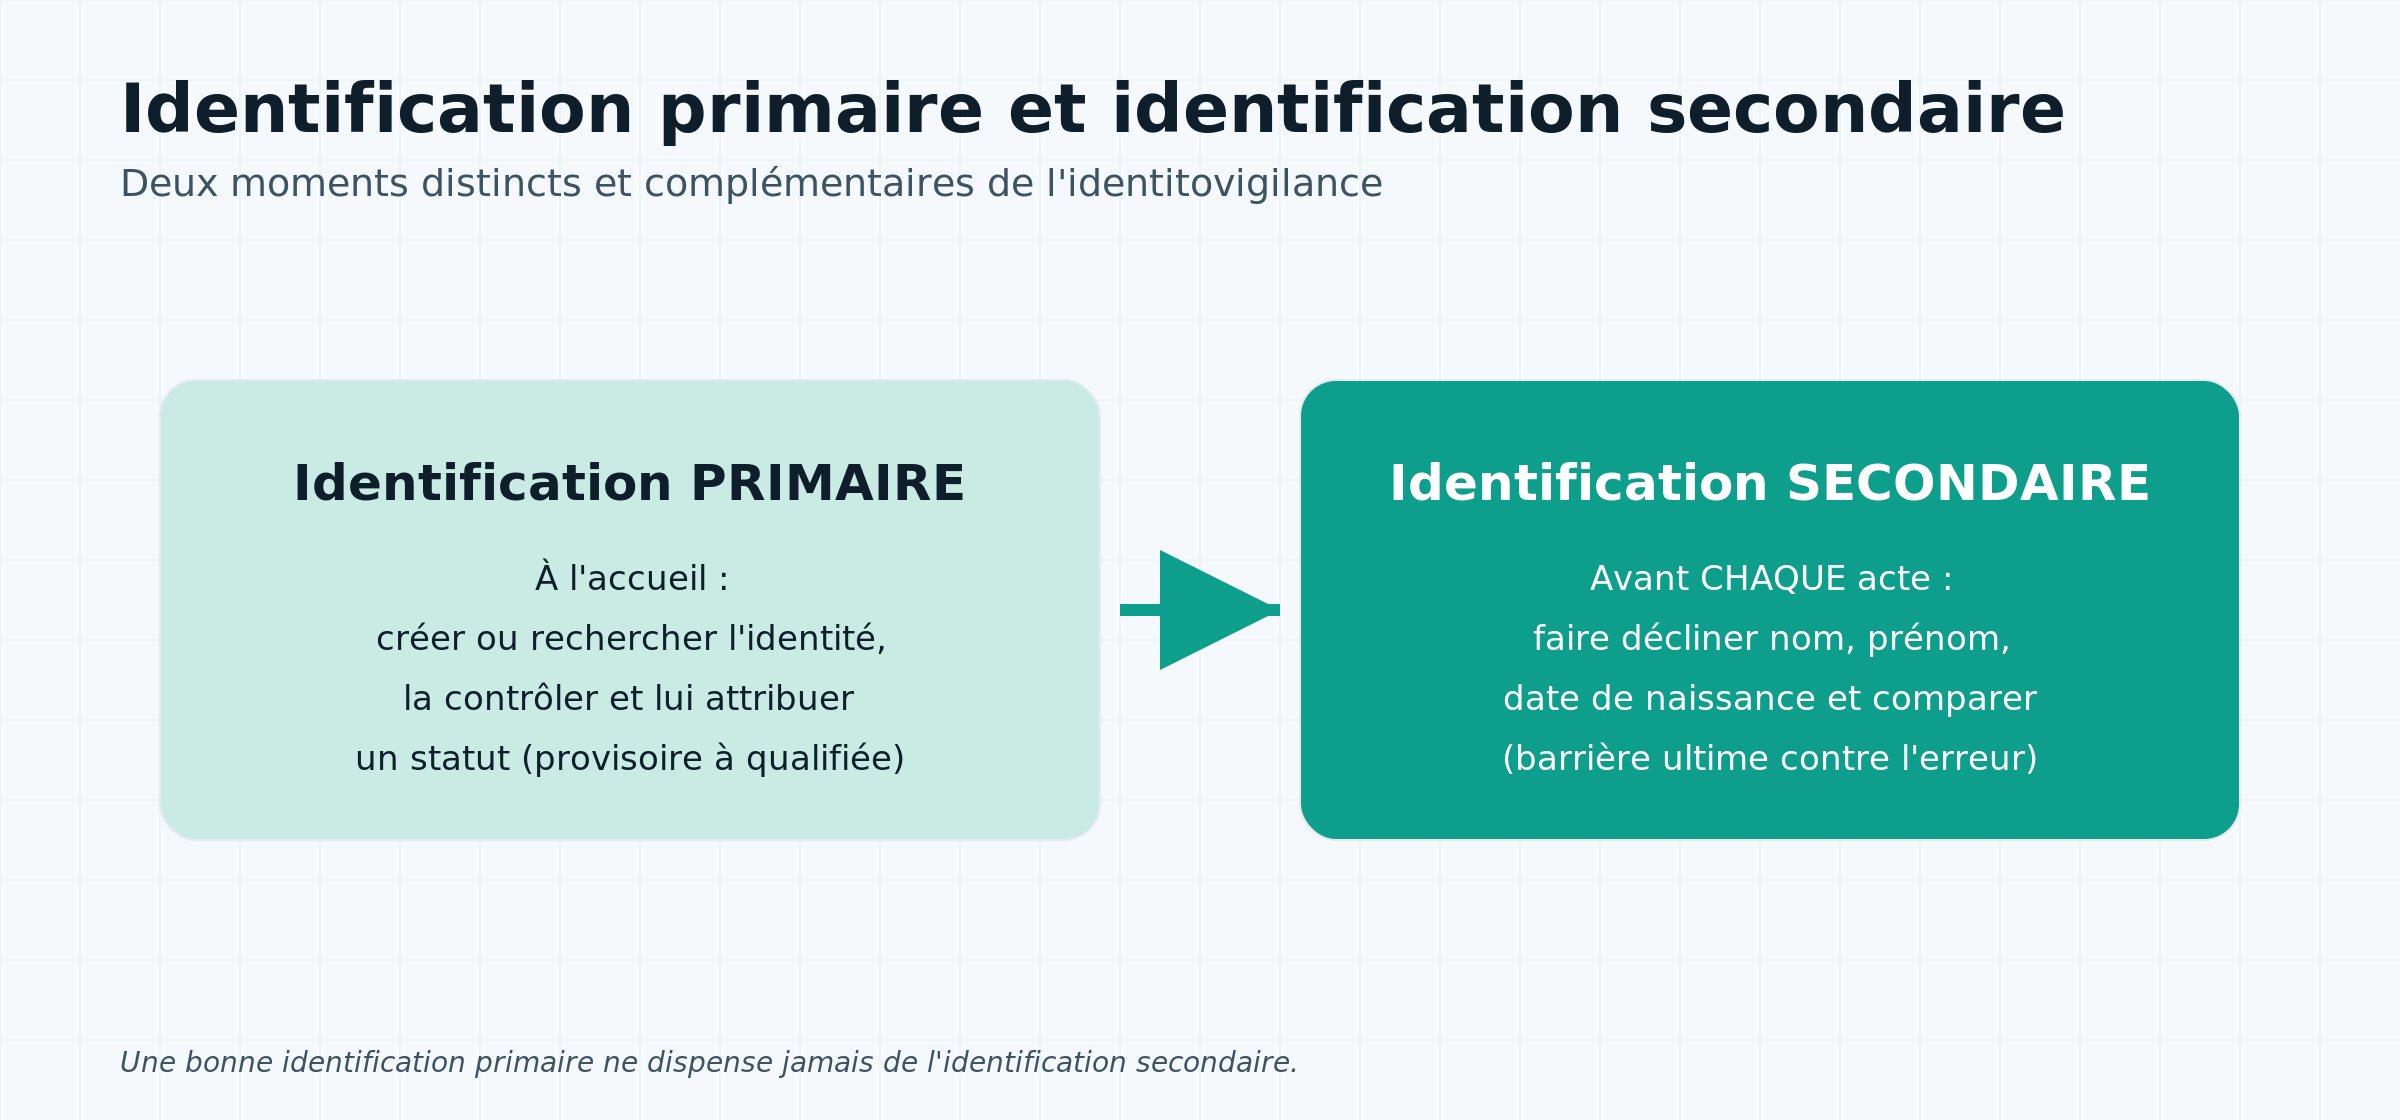
Figure 2 – Identification primaire et secondaire. Source : FINETHIQUE, d’après le RNIV (Agence du Numérique en Santé).
L’identification primaire est le recueil et l’enregistrement de l’identité à l’accueil : on crée ou on recherche l’identité, on la contrôle et on lui attribue un statut. C’est le moment où la qualité de l’identité se joue.
L’identification secondaire est le contrôle de cohérence réalisé avant chaque acte : on demande à l’usager de décliner son nom, son prénom et sa date de naissance, et on compare avec l’identité enregistrée. C’est la barrière ultime contre l’erreur, celle qui protège au moment du geste. Une bonne identification primaire ne dispense jamais de l’identification secondaire.
La gouvernance selon les volets du RNIV
La gouvernance de l’identitovigilance s’adapte à la taille et au niveau de risque de la structure. C’est l’un des points les moins connus et pourtant les plus contrôlés.
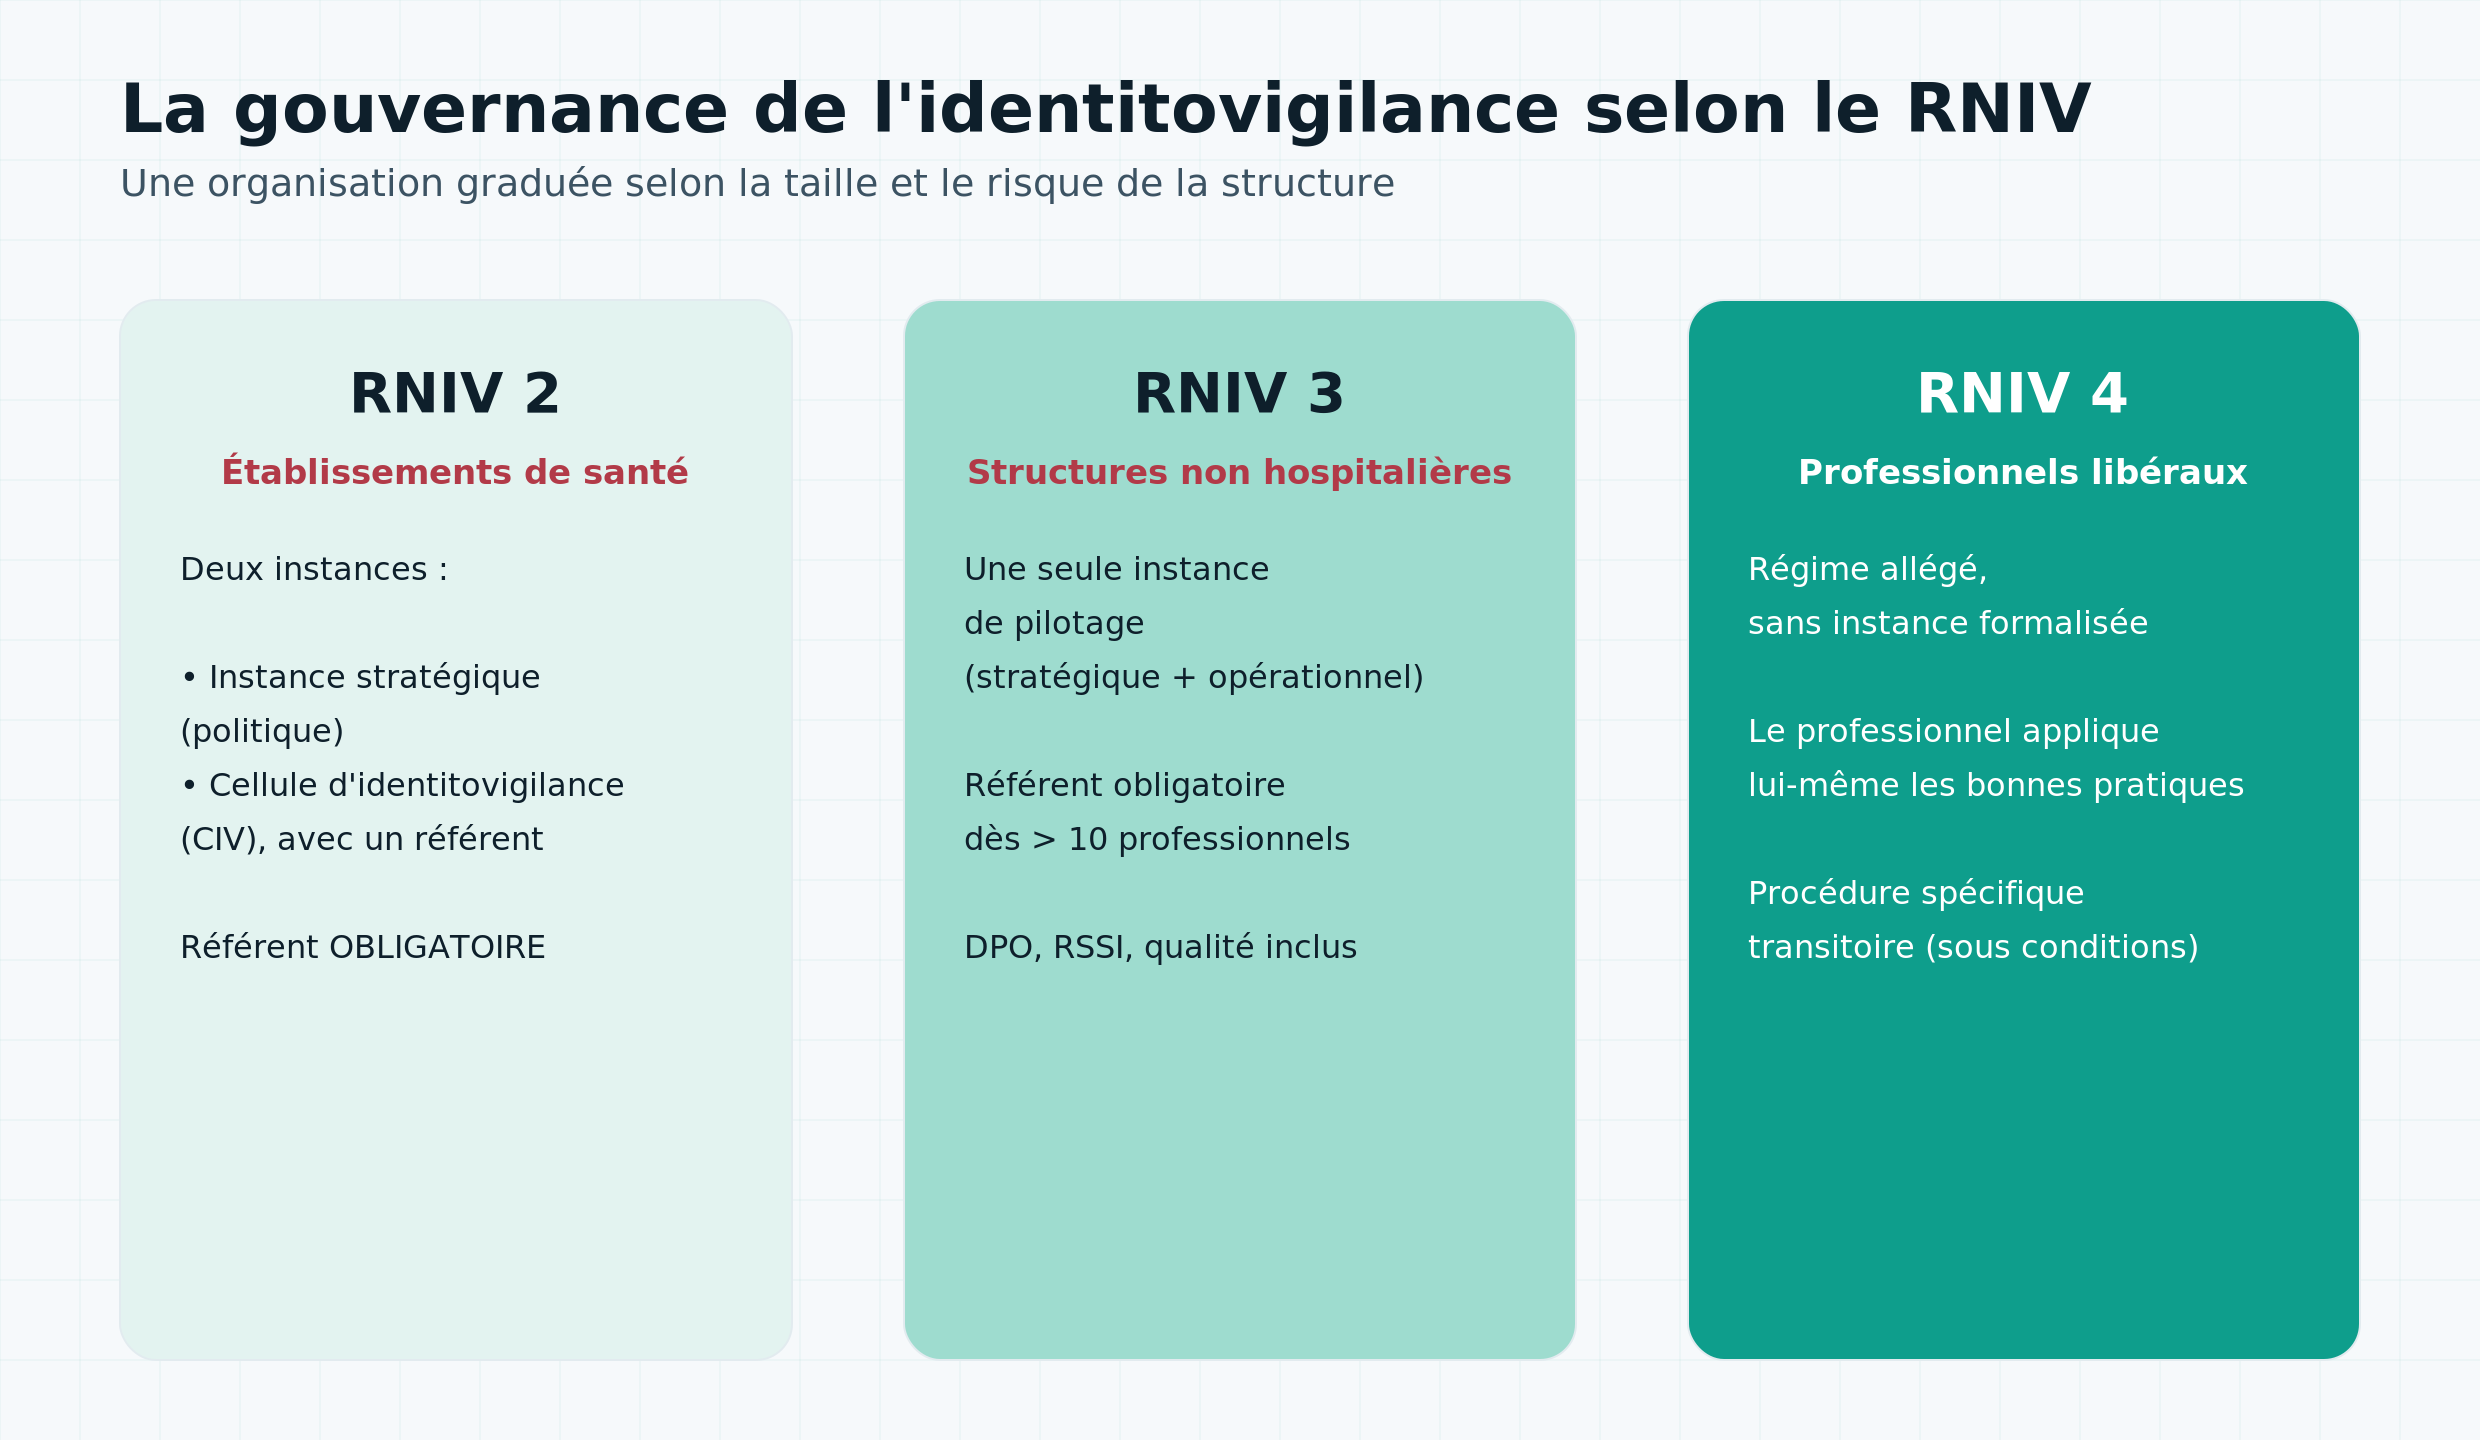
Figure 3 – La gouvernance de l’identitovigilance selon les volets du RNIV. Source : FINETHIQUE, d’après les RNIV 2, 3 et 4 (Agence du Numérique en Santé).
Dans les établissements de santé (RNIV 2), la gouvernance est à deux étages. Une instance stratégique définit la politique d’identitovigilance ; une instance opérationnelle, la Cellule d’Identitovigilance (CIV), pilotée par un référent, assure le fonctionnement quotidien. Le référent en identitovigilance est obligatoire et identifié auprès du référent régional.
Dans les structures non hospitalières (RNIV 3 : médico-social, ville, laboratoires, imagerie), une seule instance de pilotage cumule les fonctions stratégique et opérationnelle. Sa composition inclut le responsable qualité, le responsable du système d’information, le RSSI et le DPO quand la structure en est dotée. Un référent en identitovigilance devient obligatoire dès plus de dix professionnels.
Pour les professionnels libéraux (RNIV 4 : exercice individuel ou société de moins de dix ETP), le régime est allégé, sans instance formalisée : le professionnel applique lui-même les bonnes pratiques. Le RNIV 4 prévoit en outre une procédure spécifique transitoire qui permet, sous conditions strictes et pendant la période de déploiement de l’Appli carte Vitale, de qualifier l’identité sans le contrôle par pièce à haut niveau de confiance, lorsque le professionnel peut attester lui-même de l’identité. Cette procédure est exclue pour les échanges entre professionnels.
Le rôle du DPO
Le DPO n’est pas le référent en identitovigilance, mais il est concerné à plusieurs titres. Le traitement de l’INS et des traits d’identité doit figurer au registre, avec une base légale (obligation légale ou mission d’intérêt public) et une information des personnes conformes. Le principe de minimisation s’applique aux traits complémentaires.
Le DPO veille aussi à la sécurité du traitement, à l’encadrement contractuel des éditeurs de logiciels et du recours au téléservice INSi, et à la prise en compte des droits des personnes. Un point mérite attention : si l’usager s’oppose à la vérification de son identité, l’INS ne peut pas être qualifiée. L’identitovigilance et le RGPD se rejoignent ici, autour de la même exigence de fiabilité et de respect de la personne.
Quelques situations concrètes
Les règles prennent tout leur sens face à des cas réels. En voici quelques-uns, fréquents sur le terrain.
Un patient se présente à l’accueil sans pièce d’identité. On peut créer son identité à partir des traits qu’il déclare, mais elle restera provisoire. On ne pourra ni la qualifier, ni utiliser le matricule INS pour l’échange, tant qu’un contrôle par pièce à haut niveau de confiance n’aura pas eu lieu. La prise en charge se poursuit, mais avec une identité de moindre confiance à régulariser ensuite.
Une patiente utilise dans la vie courante un prénom composé qui ne figure pas sur sa pièce d’identité. Le RNIV prévoit précisément le champ prénom utilisé pour cela. On enregistre le premier prénom de naissance dans les traits stricts, et le prénom d’usage dans le champ dédié, sans écraser l’un par l’autre.
Deux patients homonymes sont suivis dans la même structure. L’attribut homonyme sert justement à signaler ce risque et à déclencher une vigilance renforcée avant chaque acte. Il se cumule avec le statut de confiance, sans le modifier.
Un usager refuse la présentation de sa pièce d’identité. Son identité ne pourra pas atteindre le statut qualifié, ce qui est licite : le droit d’opposition est respecté, et la conséquence sur le référencement est simplement tracée. Dans chacune de ces situations, la même logique s’applique : on adapte le statut à ce que l’on peut réellement établir, sans jamais forcer une confiance qui n’existe pas.
Trois erreurs fréquentes en identitovigilance
La première erreur consiste à confondre identité récupérée et identité qualifiée. Récupérer l’INS via INSi ne suffit pas : sans contrôle par une pièce à haut niveau de confiance, l’identité reste récupérée, et le matricule INS ne peut pas servir aux échanges.
La deuxième erreur est de pré-remplir automatiquement le nom utilisé à partir du nom de naissance. C’est contraire au RNIV et au principe de minimisation ; la recopie doit être une action volontaire.
La troisième erreur est de négliger la gouvernance parce que la structure est petite. Même une structure non hospitalière de plus de dix professionnels doit désigner un référent en identitovigilance. L’absence de gouvernance est l’un des premiers écarts relevés en audit.
Conclusion
L’identitovigilance est le socle de la sécurité des données de santé. Elle tient dans un enchaînement clair : une INS composée du matricule, de l’OID et des traits ; cinq traits stricts obligatoires ; quatre statuts de confiance dont seule l’identité qualifiée ouvre l’usage du matricule ; trois attributs ; deux moments d’identification ; une gouvernance graduée. Bien comprise, elle cesse d’être une contrainte pour devenir un réflexe de sécurité.
Le prochain volet de la série sera consacré à la PGSSI-S, le cadre national qui sécurise le traitement des données dans le système d’information.
Vous devez fiabiliser l’identitovigilance de votre structure ? Parlons-en
FINETHIQUE accompagne les établissements, les ESSMS et les cabinets dans l’articulation entre identitovigilance et RGPD : registre, information des personnes, encadrement des éditeurs, gouvernance et droits des usagers.
Votre traitement de l’INS est-il correctement documenté au registre et sécurisé ?
Prendre rendez-vous avec Mandy LABADIE, Consultante RGPD : https://finethique.fr/contact/
Audit initial, devis sous 48h, accompagnement en DPO externalisé ou mission ponctuelle.
Contact direct : – Téléphone : 06 07 42 36 84 – E-mail : mlabadie@finethique.fr – Site : finethique.fr
Sources et références
Identité Nationale de Santé et RNIV : – Identité Nationale de Santé (INS) et téléservice INSi – Agence du Numérique en Santé – Référentiel National d’Identitovigilance (RNIV 1 à 4) – Agence du Numérique en Santé
Cadre RGPD : – Données de santé – dossier CNIL – CNIL – Règlement (UE) 2016/679 (RGPD), articles 5, 9 et 32 – EUR-Lex
Articles liés : – Sécurité des données de santé : le guide des 3 piliers – FINETHIQUE
Mots-clés : identitovigilance, INS, Identité Nationale de Santé, RNIV, matricule INS, NIR, NIA, traits d’identité, statut d’identité, identité qualifiée, téléservice INSi, cellule d’identitovigilance, référent identitovigilance, DPO santé.


