
Cyber Resilience Act pour éditeurs de logiciel et plateformes SaaS
Règlement (UE) 2024/2847 : ce que votre produit numérique doit couvrir dès septembre 2026, expliqué sans jargon.
11 septembre 2026, premier délai réglementaire du Cyber Resilience Act : les obligations de notification ENISA et CSIRT national (article 14) entrent en application. Chaîne interne de qualification et de signalement à mettre en place avant cette date.
Top 3 des lacunes les plus fréquentes chez les éditeurs SaaS TPE/PME
Politique CVD absente
Aucune procédure de divulgation coordonnée des vulnérabilités publiée, aucun point de contact unique identifié.
SBOM non constitué
Aucun inventaire des composants logiciels (bibliothèques open source, dépendances tierces) au format SPDX ou CycloneDX.
Chaîne ENISA non documentée
Aucune procédure interne définissant qui qualifie, qui notifie et dans quel délai en cas d'incident ou de vulnérabilité exploitée.
Votre rôle dans la chaîne du Cyber Resilience Act
Trois rôles d'opérateur économique, trois niveaux d'obligations. Le rôle de l'éditeur SaaS TPE/PME est dans 95 % des cas celui de fabricant.
Fabricant
Vous développez le logiciel ou la plateforme SaaS et le mettez sur le marché sous votre nom. Vous supportez l'intégralité des obligations de l'article 13 et de l'Annexe I. C'est le rôle de l'éditeur SaaS TPE/PME.
Importateur
Vous commercialisez en UE un produit développé par un fabricant hors UE. Vous vérifiez la conformité avant mise sur le marché et en répondez vis-à-vis du marché européen (art. 19 CRA).
Distributeur
Vous revendez un produit tiers sans le modifier. Obligations allégées (art. 20 CRA), mais vous ne pouvez pas commercialiser un produit non conforme et devez alerter le fabricant en cas de risque connu.
Standard, Important ou Critique ?
La classification conditionne le module d'évaluation de conformité applicable. Elle doit être formalisée par écrit, motivée juridiquement et conservée dans la documentation technique (Annexe V CRA).
Produit standard
Non listé aux Annexes III et IV. Quasi-totalité des logiciels de gestion métier, plateformes SaaS B2B/B2C, applications professionnelles. Exemple : plateforme de gestion pour artisans, CRM, logiciel de comptabilité.
Autocontrôle interne (art. 32 §1). Aucun organisme notifié requis.
Produit important
Classe I : gestionnaires de mots de passe, VPN, navigateurs, SIEM, PKI, authentificateurs, routeurs professionnels, OS grand public.
Classe II : hyperviseurs, pare-feu à fonction principale de sécurité, IDS/IPS.
Classe I : Module B possible. Classe II : organisme notifié obligatoire.
Produit critique
Liste limitative : dispositifs matériels HSM, microprocesseurs sécurisés tamper-resistant, passerelles pour compteurs intelligents. Hors périmètre de l'éditeur SaaS standard.
Certification par schéma européen de cybersécurité obligatoire (art. 8 CRA).
Une erreur de classification expose à un risque de retrait de produit du marché et à des sanctions administratives. La qualification doit être formalisée par écrit avant la mise sur le marché. Demander une qualification FINETHIQUE →
Ce que le fabricant doit produire
- 1Évaluation des risques de cybersécurité : analyse documentée intégrée à la documentation technique (art. 13 §2 + Annexe I Partie I). Base de tout le plan de conformité.
- 2Documentation technique (Annexe V), dossier complet : description du produit, analyse de risque, exigences essentielles satisfaites, tests de sécurité, déclaration UE de conformité.
- 3SBOM, Software Bill of Materials : inventaire des composants logiciels en format standardisé SPDX ou CycloneDX. Obligatoire depuis la publication du CRA (art. 13 §6).
- 4Politique CVD publiée : procédure de divulgation coordonnée des vulnérabilités accessible publiquement, avec un point de contact unique. Le fichier
security.txtest l'implémentation technique standard (art. 13 §6 + Annexe I Partie II).
- 5Durée de support minimale : au minimum 5 ans, sauf cycle de vie anticipé inférieur. La durée doit être communiquée aux utilisateurs avant l'achat (art. 13 §8).
- 6Configuration sécurisée par défaut : pas d'identifiants génériques à la livraison, fonctionnalités non essentielles désactivées par défaut, authentification forte activée là où c'est possible (Annexe I Partie I §2).
- 7Mises à jour de sécurité gratuites : pendant toute la période de support. Aucun modèle de facturation ne peut subordonner les correctifs de sécurité à une mise à niveau payante (art. 13 §3).
- 8Marquage CE + déclaration UE de conformité, marquage CE (art. 29) et déclaration UE (art. 28) à établir avant mise sur le marché. Pour un produit Standard : résultent du Module A.
La chaîne de notification ENISA : 24 h, 72 h, 14 jours
| Étape | Délai | Contenu minimal | Destinataire |
|---|---|---|---|
| Alerte précoce | 24 h | Identification du produit, nature de l'évènement, demande d'assistance éventuelle | ENISA + CSIRT national (CERT-FR) |
| Notification complète | 72 h | Évaluation initiale de gravité, indicateurs de compromission, mesures correctives prises ou prévues, périmètre géographique | ENISA + CSIRT national |
| Rapport final, vulnérabilité | 14 j après correctif | Description complète, cause racine, détails du correctif déployé, preuves de communication aux utilisateurs | ENISA |
| Rapport final, incident grave | 1 mois | Description détaillée, type de menace, mesures d'atténuation appliquées | ENISA |
| Communication utilisateurs | Sans retard injustifié | Nature de l'incident, mesures correctives disponibles, mesures prises par le fabricant (art. 14 §8) | Utilisateurs du produit affecté |
Plateforme unique ENISA (art. 16) : toute notification passe par la plateforme ENISA, opérationnelle le 11 septembre 2026. Une seule soumission vaut notification simultanée à ENISA et au CSIRT national désigné. Les spécifications techniques (format, authentification) seront publiées par ENISA dans les semaines précédant cette date. Adaptez vos modèles dès la publication.
Point de friction CRA / RGPD : deux chaînes en parallèle
Quand un incident affecte à la fois la sécurité de votre produit et les données personnelles de vos utilisateurs, deux obligations s'enclenchent simultanément sans se substituer l'une à l'autre.
La notification CRA (art. 14) cible ENISA et le CSIRT national dans un délai de 24 h pour l'alerte précoce.
La notification RGPD (art. 33) cible la CNIL dans un délai de 72 h à compter de la connaissance de la violation.
Les contenus, les destinataires et les délais diffèrent. Les deux procédures doivent être menées par des équipes identifiées avec des modèles distincts. Un seul message collectif ne couvre pas les deux obligations.
Ce qui s’applique et quand
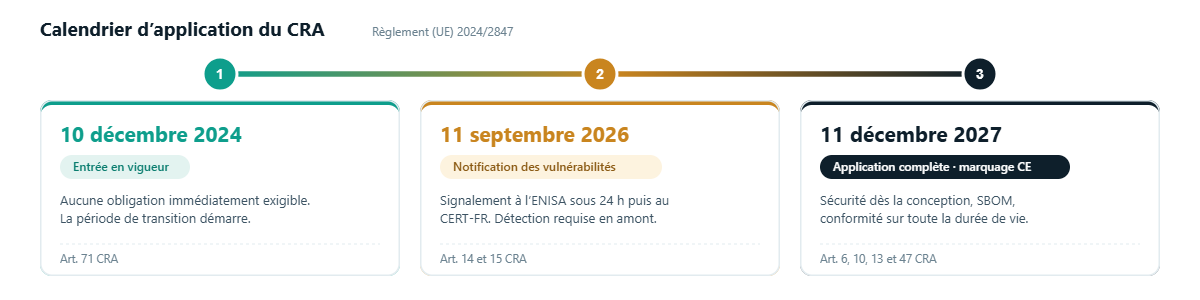
Le Cyber Resilience Act (échéancier règlement UE 2024/2847) étale ses obligations sur trois ans : 2024, 2026 et 2027.
| Obligation | Date d'application |
|---|---|
| Entrée en vigueur du CRA (publication JOUE) | 10/12/2024 |
| Obligations de surveillance du marché (art. 35 à 44) | 11/06/2026 |
| Obligations de notification ENISA et CSIRT (art. 14) | 11/09/2026 |
| Ensemble des obligations fabricant (art. 13 + Annexe I) + marquage CE | 11/12/2027 |
Ce que couvre la mission Cyber Resilience Act
Une lettre de mission, un interlocuteur unique pour le Cyber Resilience Act et le RGPD. Accompagnement adapté aux TPE/PME éditrices de logiciel.
Socle documentaire
- Qualification du produit (applicabilité Cyber Resilience Act, rôle d'opérateur économique, classification Annexes III/IV)
- Note juridique opposable de qualification
- Évaluation des risques de cybersécurité (art. 13 §2 + Annexe I)
- Documentation technique structurée (Annexe V du Cyber Resilience Act)
- SBOM, Software Bill of Materials (format SPDX ou CycloneDX)
- Déclaration UE de conformité + Module A
Procédures opérationnelles
- Politique CVD publiée et procédure interne de gestion des vulnérabilités
- Fichier
security.txtet point de contact signalement - Procédure de notification ENISA/CSIRT (art. 14) : chaîne 24 h, 72 h, rapport final
- Modèles de notification 24 h et 72 h prêts à l'emploi
- Instructions de sécurité Annexe II à destination des utilisateurs
- Articulation Cyber Resilience Act/RGPD (procédure de gestion des violations de données)
Un accompagnement sur mesure pour les éditeurs TPE/PME
Une lettre de mission claire, un interlocuteur unique pour le Cyber Resilience Act et le RGPD, des livrables opposables.
FAQ Cyber Resilience Act
Mon SaaS est-il vraiment concerné par le CRA ?
+
Oui, si votre plateforme SaaS est accessible via le web et consomme ou expose des données via une connexion réseau ou une API tierce. Le Cyber Resilience Act s'applique aux « produits comportant des éléments numériques » dont l'utilisation prévue inclut une connexion directe ou indirecte à un réseau (art. 2 §1). Un SaaS multilocataire hébergé, connecté à des API tierces et accessible par les clients via internet entre dans ce périmètre, à condition que la composante SaaS soit constitutive du produit 'et non purement accessoire). Une qualification formelle par écrit est indispensable pour lever toute ambiguïté.
Quelle différence entre un produit Standard et Important pour mon SaaS ?
+
Un logiciel de gestion métier (facturation, CRM, ERP, logiciel sectoriel) est quasiment toujours qualifié Standard : il ne figure ni à l'Annexe III (produits importants) ni à l'Annexe IV (produits critiques). Pour un produit Standard, l'évaluation de conformité s'effectue par le Module A, autocontrôle interne, sans organisme notifié. La classification Important (Annexe III) concerne des catégories listées limitativement : VPN, gestionnaires de mots de passe, SIEM, PKI, hyperviseurs, systèmes d'exploitation, navigateurs. Si votre produit ne remplit aucune fonction de sécurité primaire et n'est pas un composant d'infrastructure réseau, il est Standard.
Mon produit est Open Source. Le CRA s'applique-t-il ?
+
L'exception Open Source est encadrée strictement par l'article 24 du Cyber Resilience Act. Elle couvre les logiciels développés et mis à disposition hors cadre commercial, sans contrepartie ni modèle économique. Dès lors que vous commercialisez votre logiciel (abonnement, licence, services payants) ou que vous proposez une version SaaS hébergée facturée, l'exception FOSS ne s'applique pas. Le Cyber Resilience Act crée en parallèle le statut d'« Open Source Steward » pour les personnes ou entités qui maintiennent des composants libres non commerciaux destinés à être intégrés dans d'autres produits (art. 24). Ce statut a des obligations allégées, mais il ne concerne pas l'éditeur SaaS standard.
Comment qualifier une vulnérabilité « activement exploitée » qui déclenche la notification 24 h ?
+
La notion d'exploitation active signifie qu'un acteur malveillant a exécuté du code sur un système sans autorisation. En pratique, la qualification s'appuie sur un faisceau d'indices convergents : inscription au catalogue KEV de la CISA (Known Exploited Vulnerabilities), score EPSS supérieur à un seuil retenu en interne, indicateurs de compromission observés dans vos journaux de production, ou preuves publiques d'exploitation couplées à des anomalies techniques constatées sur votre infrastructure. La décision de qualifier et de notifier appartient au RSSI ou au dirigeant en l'absence de RSSI. Elle doit être tracée par écrit dans le journal des évènements de sécurité et conservée 10 ans.
À lire aussi : Le catalogue KEV de la CISA, la liste qui fait référence.
CRA et NIS 2 : dois-je respecter les deux ?
+
CRA et NIS 2 (directive (UE) 2022/2555, transposée en France) ne s'adressent pas aux mêmes entités. NIS 2 cible les opérateurs de services essentiels et les entités importantes dans des secteurs réglementés (énergie, eau, santé, transports, infrastructures numériques). Le Cyber Resilience Act cible les fabricants de produits comportant des éléments numériques, quelle que soit leur taille. Un éditeur SaaS peut être soumis aux deux si son chiffre d'affaires, son secteur d'activité et son volume de clients le qualifient comme entité essentielle ou importante au sens de NIS 2. Les procédures de notification d'incidents sont distinctes : ENISA/CERT-FR pour le Cyber Resilience Act, ANSSI pour NIS 2, avec des délais et des contenus différents. Une qualification NIS 2 distincte est nécessaire pour trancher.
Ma TPE édite un SaaS. Concrètement, à partir de quand suis-je dans le champ du CRA ? +
Dès que votre logiciel est distribué ou vendu commercialement : même sous forme SaaS, même avec un modèle freemium. Un outil de gestion documentaire vendu en abonnement mensuel est un produit comportant des éléments numériques au sens de l'art. 2 §1 du CRA. Une application RH cloud exposant une API à des clients B2B l'est également. Seul le logiciel développé et utilisé en interne, sans aucune distribution externe, sort du périmètre. Dans la quasi-totalité des cas TPE/PME SaaS, la classe par défaut s'applique : l'autodéclaration de conformité (DoC) suffira. Les exigences de sécurité art. 10 (SBOM, gestion des correctifs, mises à jour sécurisées, absence de vulnérabilités connues à la mise sur le marché) restent obligatoires dès le 11 décembre 2027.
Quelle est la différence entre le RGPD et le CRA ? +
Le RGPD et le Cyber Resilience Act poursuivent deux objectifs distincts et ne régulent pas le même objet. Le RGPD (règlement UE 2016/679) protège les données à caractère personnel : il encadre la licéité des traitements, les droits des personnes concernées et les mesures de sécurité applicables à ces données. Le Cyber Resilience Act (règlement UE 2024/2847) protège la sécurité des produits numériques eux-mêmes, qu'ils traitent ou non des données personnelles. Le RGPD vise des traitements, le Cyber Resilience Act vise des produits et des logiciels.
Les périmètres et les acteurs diffèrent. Le RGPD s'impose à tout responsable de traitement ou sous-traitant qui traite des données personnelles. Le Cyber Resilience Act s'impose aux fabricants, importateurs et distributeurs de produits comportant des éléments numériques mis sur le marché de l'Union. Les autorités ne sont pas les mêmes non plus : la CNIL et le CEPD pour le RGPD ; l'ANSSI, le CERT-FR, l'ENISA et les autorités de surveillance du marché pour le Cyber Resilience Act.
Les deux textes se complètent sans se substituer. Un produit conforme au Cyber Resilience Act renforce directement la sécurité exigée par l'article 32 du RGPD (sécurité du traitement), mais la conformité à l'un ne vaut jamais conformité à l'autre. En matière de sanctions, les plafonds diffèrent : jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires mondial pour le RGPD, jusqu'à 15 millions d'euros ou 2,5 % pour les manquements aux exigences essentielles du Cyber Resilience Act.
Le point de contact le plus sensible en pratique concerne les incidents. Quand un même évènement affecte à la fois la sécurité de votre produit et des données personnelles, deux chaînes de notification s'enclenchent en parallèle : l'alerte précoce à l'ENISA et au CSIRT national sous 24 heures au titre de l'article 14 du Cyber Resilience Act, et la notification à la CNIL sous 72 heures au titre de l'article 33 du RGPD. Destinataires, délais et contenus diffèrent : une seule notification ne couvre jamais les deux obligations. Pour un éditeur SaaS, les deux réglementations s'appliquent le plus souvent conjointement, ce qui justifie un interlocuteur unique sur les deux volets.
Pour aller plus loin
Notification des incidents Cyber Resilience Act : ce que l'article 14 impose dès le 11 septembre 2026
Chaîne 24 h/72 h/rapport final, plateforme ENISA, organisation interne et logigramme décisionnel.
Lire l’article →Politique CVD et Cyber Resilience Act : ce que l'article 13 exige des fabricants
Ce que doit contenir une politique CVD conforme au Cyber Resilience Act, canaux de signalement, délais et articulation avec le security.txt.
Lire l’article →Articuler les notifications Cyber Resilience Act, CNIL et information des personnes concernées
Tableau de cumul, logigramme à cinq décisions et trois verdicts pour les incidents bidimensionnels Cyber Resilience Act/RGPD.
Lire l’article →Scoring CVSS : mesurer objectivement la gravité d'une vulnérabilité
Comment utiliser le score CVSS pour objectiver la qualification réglementaire et décider de notifier.
Lire l’article →Score EPSS : prédire l'exploitation à 30 jours pour anticiper
Comment intégrer le score EPSS dans votre procédure de qualification pour anticiper les notifications Cyber Resilience Act.
Lire l’article →Instructions de sécurité aux utilisateurs : les 8 mentions obligatoires de l'Annexe II du Cyber Resilience Act
Ce que doit contenir le document d'instructions livré avec votre produit pour être conforme à l'Annexe II.
Lire l’article →Hall of Fame et bug bounty : reconnaître les chercheurs en sécurité
Différences entre les deux dispositifs, choix d'attribution et matrice de décision pour votre politique CVD.
Lire l’article →Clé publique PGP : pourquoi chiffrer les signalements de vulnérabilités
À quoi sert le chiffrement des signalements, comment il fonctionne et ce que le CRA attend sur ce point.
Lire l’article →Fichier security.txt et RFC 9116 : l'enseigne de votre politique CVD
Publier le fichier qui mène les chercheurs en sécurité vers votre politique de divulgation coordonnée.
Lire l’article →Data Act éditeurs SaaS : le guide des obligations 2027
Data Act éditeurs SaaS : portabilité, changement de fournisseur et sortie du service. Vos obligations et les frais de sortie interdits au 12 janvier 2
Lire l’article →Catalogue KEV de la CISA : la liste qui compte vraiment pour qualifier l’exploitation active
Catalogue KEV de la CISA : liste des vulnérabilités activement exploitées. Critères, usage opérationnel, limites et rôle dans la notification CRA.
Lire l’article →Sources
- Règlement (UE) 2024/2847 du 23 octobre 2024, Cyber Resilience Act (JOUE 20/11/2024)
- Règlement (UE) 2016/679 (RGPD), art. 33 et 34, articulation violations de données
- CERT-FR (ANSSI), CSIRT national désigné pour la France au titre du Cyber Resilience Act
- ENISA, Cyber Resilience Act : ressources, guides et plateforme de signalement
- ANSSI, Présentation du CRA et rôle de coordination en France
- CNIL, Notifier une violation de données personnelles (plateforme NotifyMe)
- NIST, Common Vulnerability Scoring System (CVSS) v4.0
- FIRST, Exploit Prediction Scoring System (EPSS)
- CISA, Known Exploited Vulnerabilities Catalog (KEV)


