
✨ Contenu partiellement généré par une IA et validé par un agent avant parution.
La PGSSI-S (Politique Générale de Sécurité des Systèmes d’Information de Santé) est le cadre national qui sécurise le traitement des données dans le système d’information de santé. Portée par l’Agence du Numérique en Santé, elle distingue des référentiels opposables (identification, authentification, imputabilité) et des guides pratiques (habilitations, sauvegarde, destruction, continuité). Sa logique est la progressivité par paliers, illustrée par les cinq paliers d’imputabilité. Bien exploitée, la PGSSI-S devient une boîte à outils directe pour concrétiser les mesures de sécurité exigées par l’article 32 du RGPD. C’est le troisième volet de notre série sur la sécurité des données de santé.
Introduction : le cadre qui outille la sécurité du SI
La PGSSI-S est le deuxième pilier de la sécurité des données de santé. Là où l’identitovigilance fiabilise la donnée à la source, la PGSSI-S sécurise son traitement à l’intérieur du système d’information : qui y accède, avec quelle authentification, avec quelle traçabilité, avec quelles sauvegardes. C’est le maillon technique et organisationnel.
Son intérêt pour un responsable de traitement ou un DPO est concret. Le RGPD, à son article 32, impose des mesures de sécurité adaptées au risque, sans dire lesquelles. La PGSSI-S, elle, décrit précisément ces mesures pour le secteur de la santé. Elle transforme une obligation abstraite en exigences documentées.
Cet article est le troisième volet de notre série sur la sécurité des données de santé, après celui consacré à l’identitovigilance. Nous y détaillons la structure de la PGSSI-S, ses référentiels, ses cinq paliers d’imputabilité et son articulation avec l’article 32.
Sommaire
- Qu’est-ce que la PGSSI-S
- Référentiels opposables et guides indicatifs
- Le principe de progressivité par paliers
- Les référentiels socles
- Zoom : les 5 paliers d’imputabilité
- Les guides pratiques
- PGSSI-S et article 32 RGPD
- Le rôle du DPO
Qu’est-ce que la PGSSI-S
La PGSSI-S est la Politique Générale de Sécurité des Systèmes d’Information de Santé. C’est le cadre national de référence en matière de sécurité des SI de santé, élaboré à partir de 2013 par l’ASIP Santé, devenue en 2019 l’Agence du Numérique en Santé (ANS), avec la Délégation à la stratégie des systèmes d’information de santé.
Son fondement juridique se trouve à l’article L.1470-5 du Code de la santé publique, qui prévoit des référentiels de sécurité et d’interopérabilité applicables aux services numériques en santé. Cet article, issu de l’ordonnance n° 2021-581 du 12 mai 2021, a succédé à l’ancien article L.1110-4-1, abrogé à cette date. La PGSSI-S n’est donc pas un simple guide de bonnes pratiques : une partie de son corpus est rendue opposable.
Un point de posture structure toute la PGSSI-S : la sécurité de l’information n’est pas un projet informatique, mais une gestion des risques portée par la direction et impliquant l’ensemble des utilisateurs. C’est une différence de nature avec une simple checklist technique.
Son périmètre est large. Il couvre l’ensemble des systèmes qui traitent des données de santé : dossier patient informatisé, logiciels métiers, équipements biomédicaux connectés, messageries sécurisées, dispositifs de partage. Le référentiel s’adresse aussi bien aux établissements et aux structures médico-sociales qu’aux éditeurs de logiciels et aux hébergeurs, chacun pour la part qui le concerne. Cette transversalité explique pourquoi la PGSSI-S est citée par d’autres dispositifs, à commencer par la certification HDS.
Référentiels opposables et guides indicatifs
La PGSSI-S n’est pas un document unique mais un corpus, et tous ses documents n’ont pas la même portée. C’est une distinction essentielle à maîtriser.
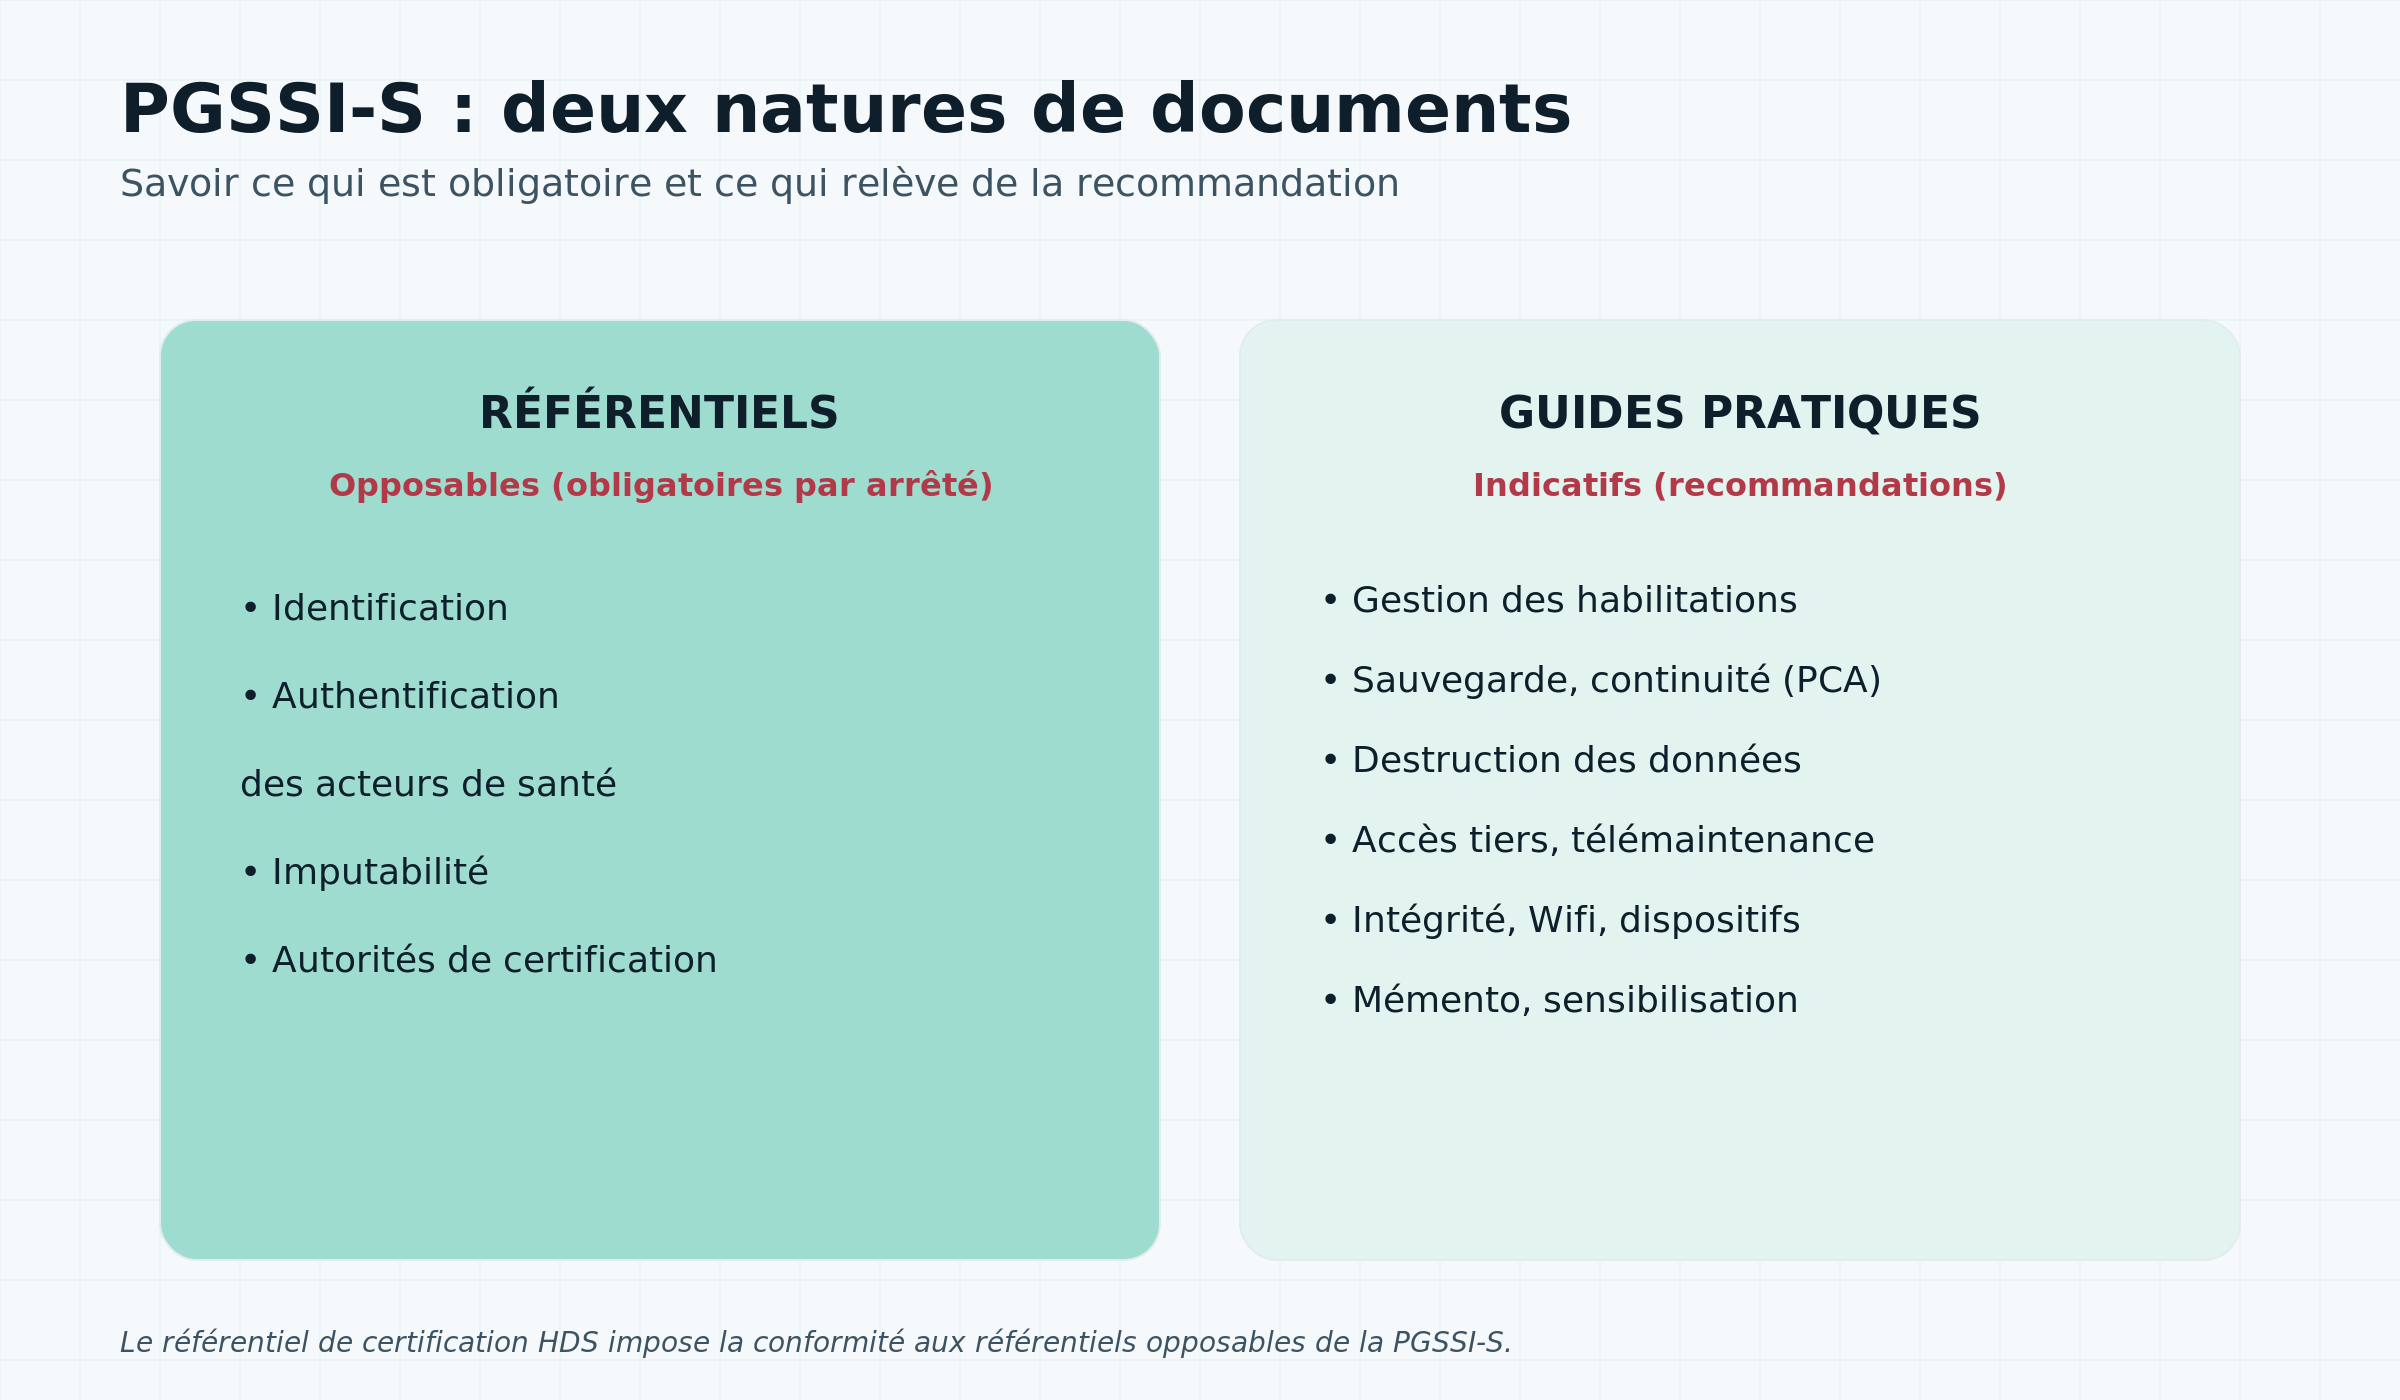
Figure 1 – Deux natures de documents dans la PGSSI-S. Source : FINETHIQUE, d’après l’Agence du Numérique en Santé.
Les référentiels sont rendus opposables par arrêté : leur respect est obligatoire. Ils couvrent notamment l’identification des acteurs et des structures, l’authentification des acteurs de santé et l’imputabilité. Les guides pratiques, eux, sont indicatifs : ce sont des recommandations et des bonnes pratiques. Ils traitent de la gestion des habilitations, de la sauvegarde, de la destruction des données, du plan de continuité, de l’accès des tiers, du Wifi ou des dispositifs connectés.
Confondre les deux est une erreur classique. Repousser un référentiel opposable au motif qu’il serait une simple recommandation expose la structure. Retenir la PGSSI-S, c’est d’abord savoir ce qui est obligatoire et ce qui relève de la bonne pratique.
Le principe de progressivité par paliers
La PGSSI-S ne fonctionne pas en tout ou rien. Elle raisonne par paliers, c’est-à-dire par niveaux de maturité croissants. Une structure ne bascule pas d’un coup vers un niveau de sécurité maximal : elle progresse par étapes, en cohérence avec ses moyens et la sensibilité de ses traitements.
Cette logique se retrouve dans plusieurs référentiels. Le référentiel d’authentification distingue des paliers d’authentification publique et privée. Le référentiel d’imputabilité définit cinq paliers. L’intérêt est double : la progressivité rend la démarche atteignable pour une petite structure, et elle permet de fixer un objectif réaliste plutôt que de renoncer devant une exigence trop lourde.
C’est aussi ce qui rend la PGSSI-S compatible avec la logique de proportionnalité de l’article 32 du RGPD, qui demande des mesures adaptées au risque, ni plus ni moins.
Les référentiels socles
Trois référentiels forment le socle de la PGSSI-S. Le référentiel d’identification fixe les règles d’identification des acteurs, des structures et des patients, avec un volet dédié au secteur médico-social.
Le référentiel d’authentification des acteurs de santé définit l’authentification, ses facteurs et ses paliers. Il distingue l’authentification publique (fondée sur des moyens comme la carte de professionnel de santé et les certificats) et l’authentification privée. Une règle simple à retenir : l’authentification forte suppose au moins deux facteurs, et la carte CPS en est l’exemple type.
Le référentiel d’imputabilité, enfin, encadre la capacité à rattacher chaque action à son auteur. L’imputabilité est définie, au sens de la norme ISO 27000, comme la responsabilité d’une entité par rapport à ses actions et décisions. Elle s’appuie sur les traces (fonctionnelles, embarquées, techniques), la traçabilité, la piste d’audit, la signature et la force probante. C’est ce référentiel qui illustre le mieux la logique de paliers.
Zoom : les 5 paliers d’imputabilité
Le référentiel d’imputabilité définit cinq paliers, du plus simple au plus exigeant. Chaque palier apporte un niveau croissant d’assurance sur la fiabilité des traces et l’intégrité des actions. Des prérequis communs valent dès le premier palier : authentification, gestion centralisée des identités et des habilitations, horloges synchronisées et outil de gestion de la preuve.
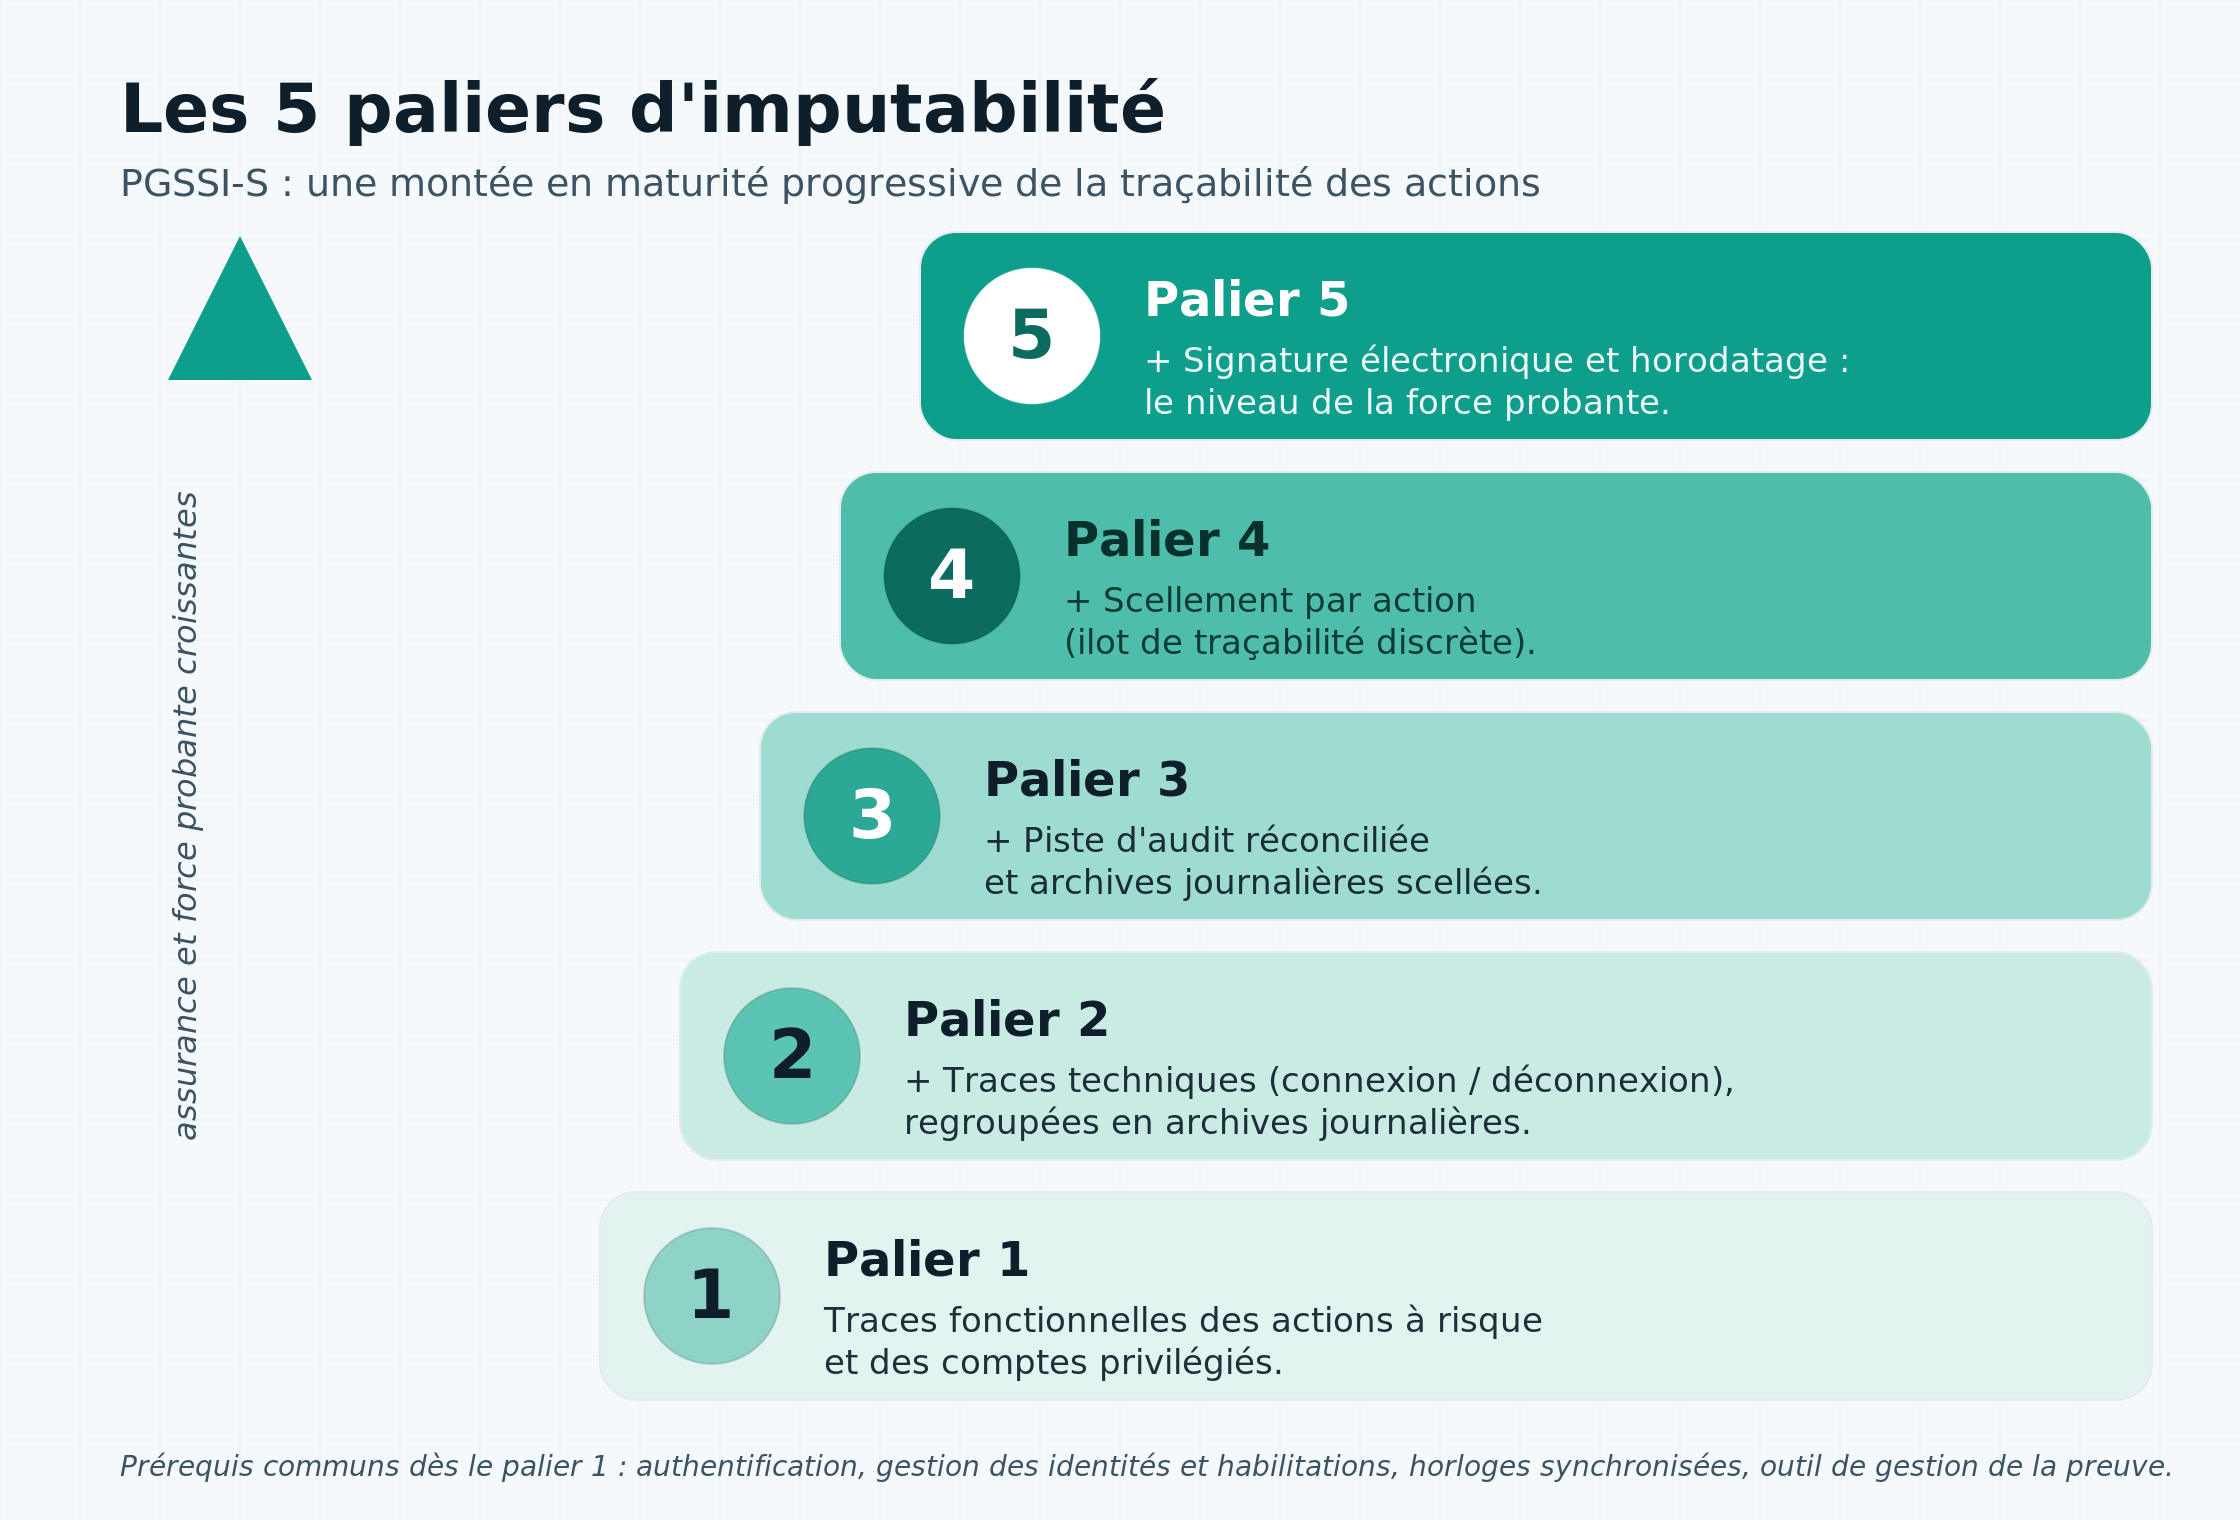
Figure 2 – Les cinq paliers d’imputabilité. Source : FINETHIQUE, d’après le référentiel d’imputabilité de la PGSSI-S (ASIP Santé / ANS).
Le palier 1 exige des traces fonctionnelles des actions à risque (gestes sur le patient, modification ou suppression de données) et des comptes privilégiés. Le palier 2 y ajoute des traces techniques, typiquement les connexions et déconnexions, regroupées avec les traces fonctionnelles en archives journalières.
Le palier 3 constitue une piste d’audit qui réconcilie traces fonctionnelles et techniques, et scelle les archives journalières. Le palier 4 renforce ce scellement : chaque action porte un élément de traçabilité discrète, un scellement, décrit dans le référentiel comme un ilot de traçabilité discrète. Le palier 5, le plus fort, ajoute une signature électronique : l’authentification génère une signature, la piste d’audit réconcilie l’ensemble des traces avec une signature utilisateur et un horodatage du scellement. C’est le niveau de la force probante.
Une structure choisit son palier cible selon la sensibilité de ses traitements. Un système manipulant des données de santé à forte valeur juridique visera un palier élevé ; un usage courant se contentera d’un palier plus modeste, mais jamais nul.
Les guides pratiques
Au-delà des référentiels, la PGSSI-S offre une série de guides pratiques directement exploitables. Le guide de gestion des habilitations pose deux principes à citer ensemble : le moindre privilège et le besoin d’en connaître. Il décrit le cycle de vie des droits (attribution, revue périodique, retrait) et la gestion par profils.
La gestion des habilitations mérite une attention particulière, car c’est l’un des points les plus souvent défaillants en pratique. Le moindre privilège signifie qu’un utilisateur ne dispose que des droits strictement nécessaires à ses missions. Le besoin d’en connaître ajoute une condition : l’accès à une donnée doit être justifié par une raison légitime liée à la prise en charge. La revue périodique des droits, souvent négligée, permet de détecter les accès devenus injustifiés (changement de poste, départ, mission ponctuelle terminée). Une habilitation qui n’est jamais révisée finit toujours par déborder du besoin réel.
D’autres guides traitent de l’intégrité des données, de la sauvegarde et du plan de continuité, de la destruction sécurisée en fin de cycle de vie, de l’encadrement des accès tiers et des interventions à distance, du Wifi et des dispositifs connectés. S’y ajoutent un mémento de sécurité et un guide de sensibilisation des utilisateurs, car la sécurité repose autant sur les comportements que sur la technique. Ensemble, ces guides couvrent la quasi-totalité des mesures organisationnelles et techniques attendues d’un système d’information de santé.
PGSSI-S et article 32 RGPD : une boîte à outils
C’est ici que la PGSSI-S prend toute sa valeur pour le DPO. L’article 32 du RGPD impose des mesures techniques et organisationnelles appropriées, sans en dresser la liste. La PGSSI-S fournit précisément cette liste pour le secteur de la santé.
À chaque exigence de l’article 32 correspond un référentiel ou un guide de la PGSSI-S. La confidentialité renvoie à l’authentification et aux habilitations. L’intégrité renvoie au guide dédié et à l’imputabilité. La disponibilité et la résilience renvoient à la sauvegarde et au plan de continuité. La capacité à démontrer renvoie à la traçabilité et à la piste d’audit. La destruction renvoie au guide d’effacement sécurisé.
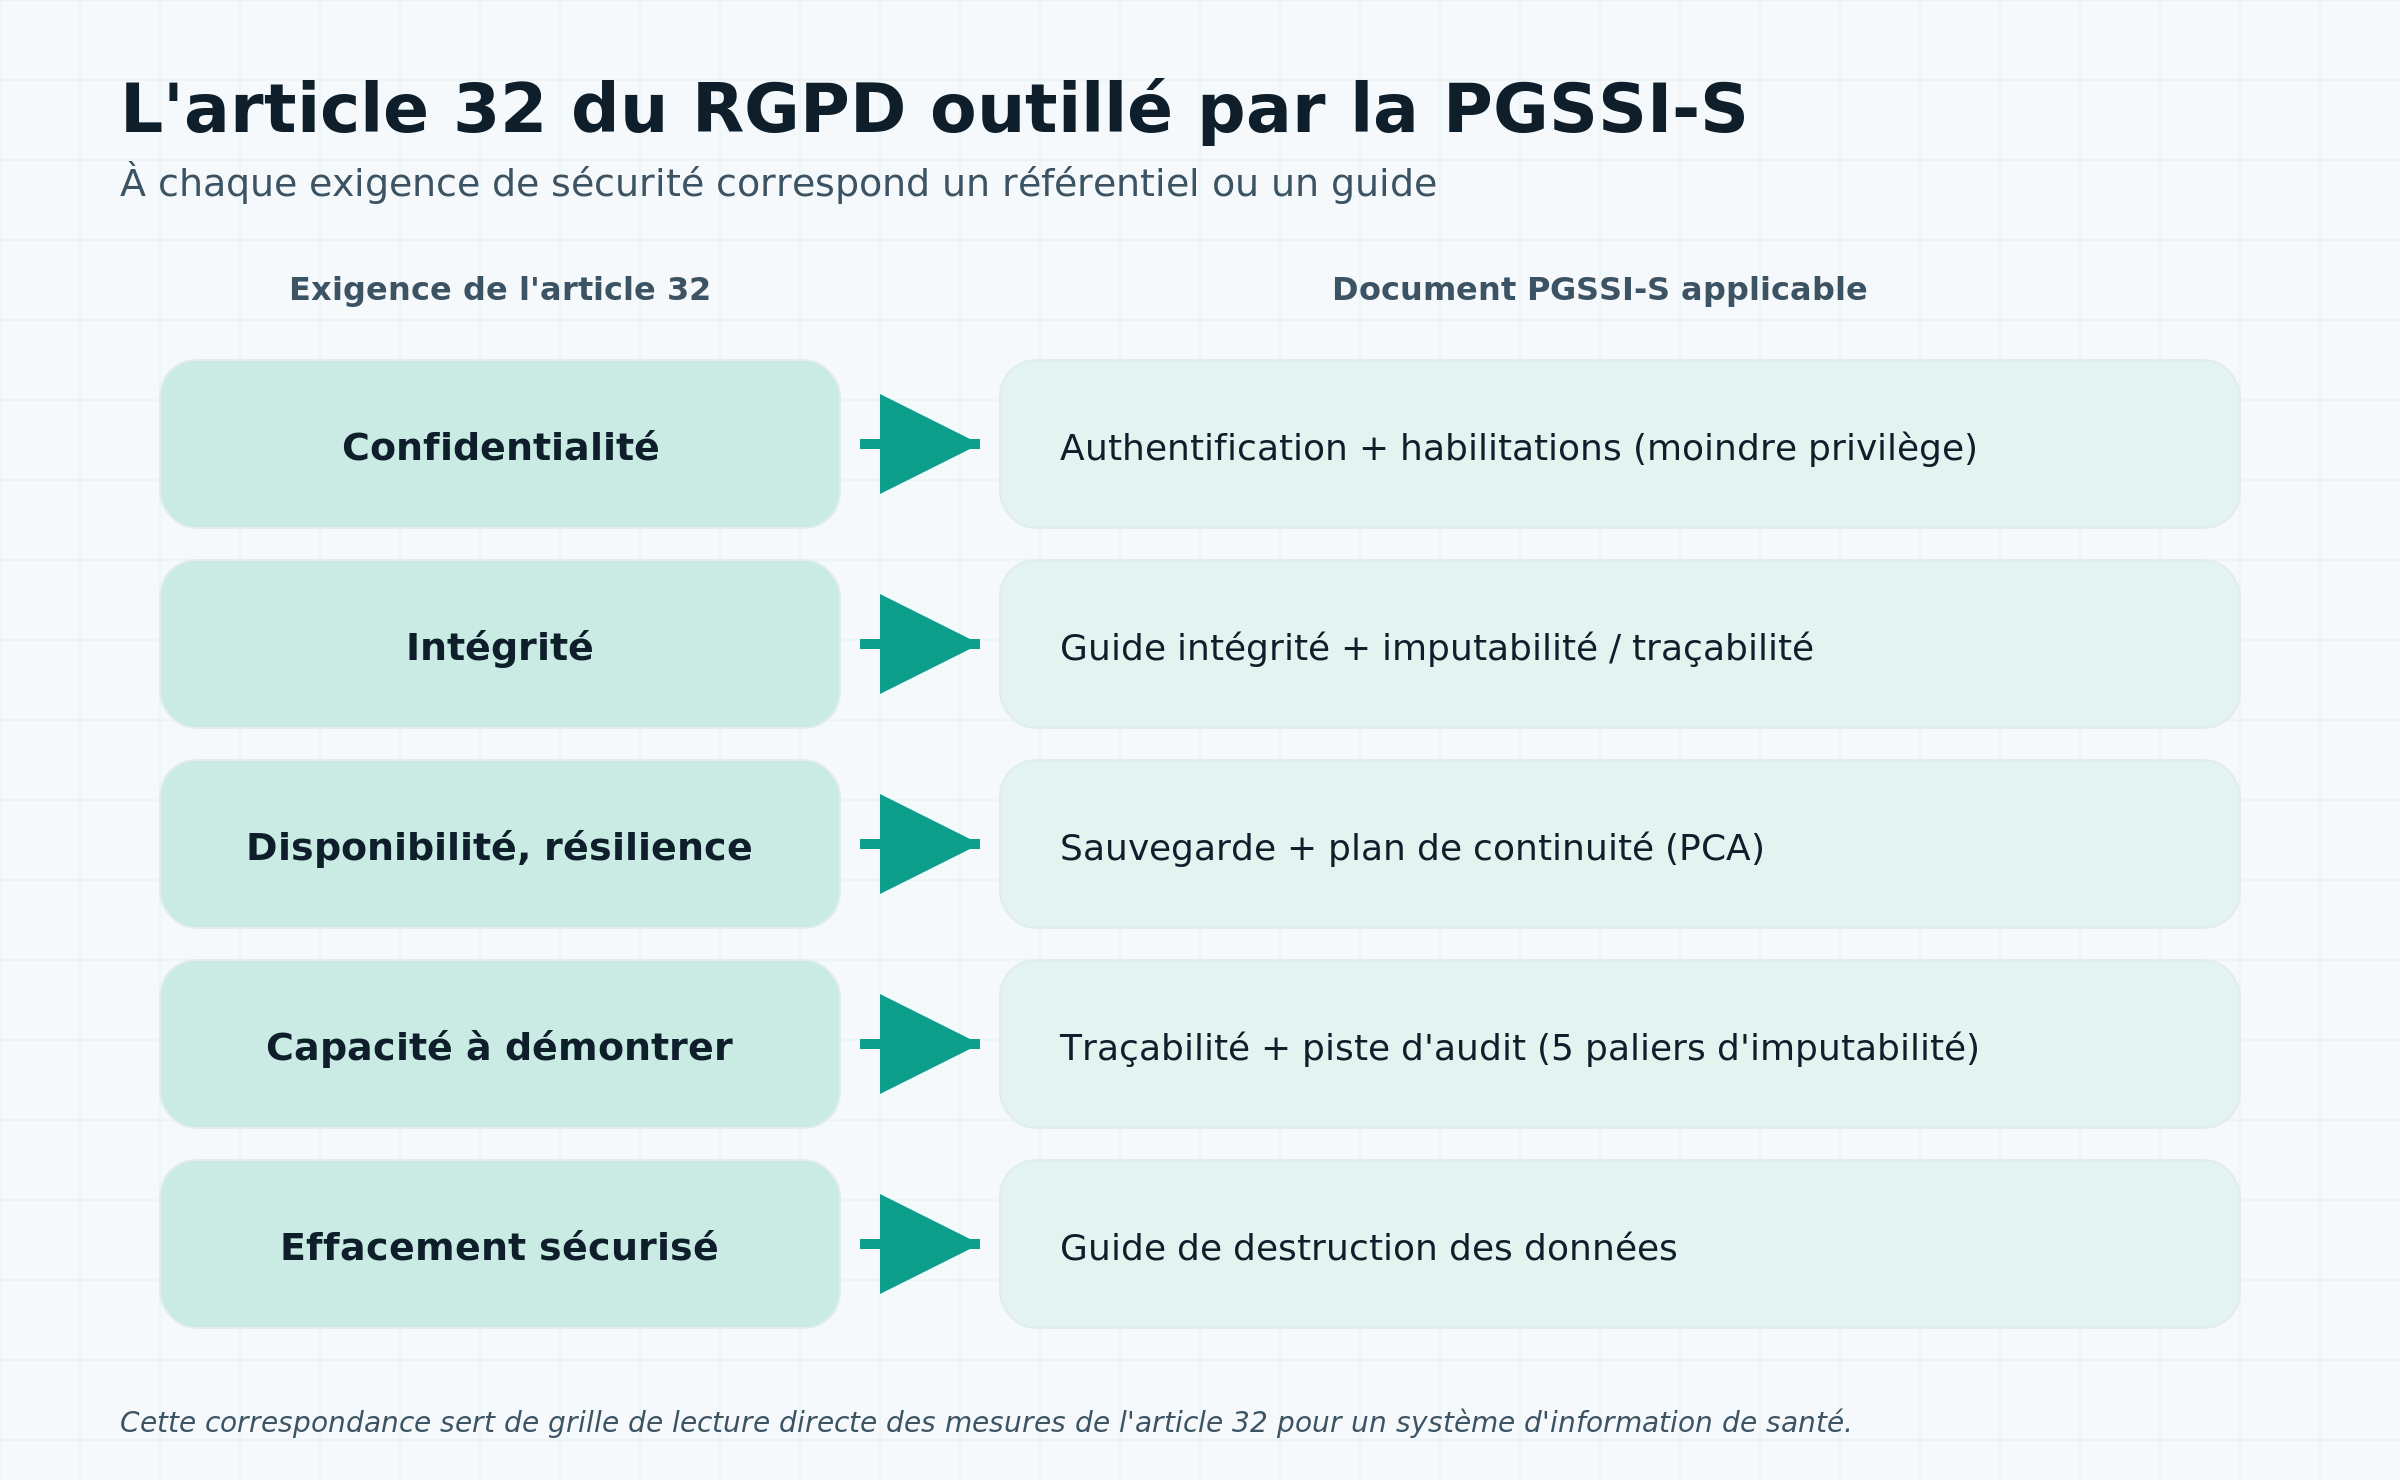
Figure 3 – Correspondance entre les exigences de l’article 32 du RGPD et les documents de la PGSSI-S. Source : FINETHIQUE.
Cette correspondance n’est pas théorique. Elle permet de construire une grille de lecture opérationnelle : pour chaque exigence de l’article 32, on identifie le document PGSSI-S applicable, on évalue le niveau atteint, et on documente l’écart. C’est le principe même d’un audit de sécurité structuré.
Un lien mérite d’être signalé : le référentiel de certification HDS impose lui-même la conformité aux référentiels opposables de la PGSSI-S. Sécurité du traitement et sécurité de l’hébergement sont donc explicitement chaînées. Pour une structure, la PGSSI-S peut ainsi servir de grille de lecture directe des mesures de l’article 32, thématique par thématique.
Le rôle du DPO
Le DPO n’est pas le RSSI, mais il s’appuie sur la PGSSI-S pour définir, exiger et auditer les mesures de sécurité au regard du RGPD. Concrètement, il vérifie la gestion des habilitations (moindre privilège, revue périodique), la traçabilité et le palier d’imputabilité retenu, la robustesse de l’authentification, les sauvegardes, le plan de continuité et la destruction sécurisée.
Il articule la politique de sécurité locale, le registre et l’analyse de risques avec les référentiels et guides de la PGSSI-S. Là encore, la documentation fait la conformité : une mesure de sécurité non tracée est, en cas de contrôle, une mesure difficile à démontrer.
Par où commencer concrètement
Face à ce corpus, une structure peut se sentir dépassée. La bonne approche est de procéder par ordre, sans chercher l’exhaustivité immédiate.
La première étape consiste à distinguer, dans son propre système d’information, ce qui relève des référentiels opposables et ce qui relève des guides. On sait ainsi ce qui est obligatoire et ce qui est recommandé. La deuxième étape est de fixer un palier cible réaliste, notamment pour l’imputabilité, en fonction de la sensibilité des traitements. Viser le palier 5 partout n’a pas de sens ; viser un palier nul non plus.
La troisième étape est de rapprocher chaque exigence de l’article 32 du document PGSSI-S correspondant, puis d’évaluer le niveau réellement atteint et de tracer les écarts dans un plan d’action. On obtient une feuille de route priorisée, où chaque mesure de sécurité est rattachée à une exigence réglementaire et à un référentiel technique. C’est exactement ce qu’attend un contrôle de la CNIL : non pas une sécurité parfaite et absolue, mais une démarche maîtrisée, documentée et proportionnée au risque réel.
Trois erreurs fréquentes sur la PGSSI-S
La première erreur est de confondre la PGSSI-S, cadre national de l’ANS, avec la PSSI de l’établissement, qui en est la déclinaison locale. Les deux sont nécessaires et ne se substituent pas.
La deuxième erreur est de traiter tous les documents de la PGSSI-S comme de simples recommandations. Les référentiels opposables sont obligatoires ; les guides sont indicatifs. La distinction change la portée juridique.
La troisième erreur est de confondre imputabilité et traçabilité. L’imputabilité est la responsabilité d’une entité vis-à-vis de ses actions ; la traçabilité est le dispositif de traces qui permet de l’établir. Le référentiel d’imputabilité relie précisément les deux, par paliers.
Conclusion
La PGSSI-S est le maillon technique de la sécurité des données de santé. Elle offre un corpus structuré, gradué par paliers, qui transforme l’exigence abstraite de l’article 32 du RGPD en mesures concrètes et documentées. Pour un DPO, c’est moins une contrainte de plus qu’un outil de pilotage.
Ce volet clôt notre tour des trois piliers. La suite logique consiste à passer de la lecture à l’action : transformer la PGSSI-S en grille d’audit pour évaluer, thématique par thématique, la maturité de vos mesures de sécurité au regard de l’article 32.
Vous voulez outiller vos mesures de sécurité article 32 ? Parlons-en
FINETHIQUE aide les établissements, les ESSMS et les cabinets à traduire la PGSSI-S en mesures concrètes et à documenter leur conformité à l’article 32 du RGPD : habilitations, traçabilité, sauvegarde, continuité, articulation avec le HDS.
Savez-vous quel palier d’imputabilité votre système d’information atteint réellement ?
Prendre rendez-vous avec Mandy LABADIE, Consultante RGPD : https://finethique.fr/contact/
Audit initial, devis sous 48h, accompagnement en DPO externalisé ou mission ponctuelle.
Contact direct : – Téléphone : 06 07 42 36 84 – E-mail : mlabadie@finethique.fr – Site : finethique.fr
Sources et références
PGSSI-S et référentiels : – Politique Générale de Sécurité des Systèmes d’Information de Santé (PGSSI-S) – Agence du Numérique en Santé – Article L.1470-5 du Code de la santé publique – Légifrance
Cadre RGPD : – Règlement (UE) 2016/679 (RGPD), article 32 – EUR-Lex – La sécurité des données personnelles – guide CNIL – CNIL
Articles liés : – Sécurité des données de santé : le guide des 3 piliers – FINETHIQUE – Identitovigilance : INS, RNIV et les 4 statuts d’identité – FINETHIQUE
Mots-clés : PGSSI-S, sécurité des SI de santé, référentiel d’imputabilité, paliers d’imputabilité, référentiel d’authentification, habilitations, moindre privilège, traçabilité, piste d’audit, article 32 RGPD, ANS, DPO santé, HDS.


