
✨ Contenu partiellement généré par une IA et validé par un agent avant parution.
La certification HDS encadre l’hébergement des données de santé sur support numérique. Elle repose sur l’article L.1111-8 du Code de la santé publique et le décret de 2018. Trois idées à retenir : depuis 2018, le numérique courant relève d’une certification (et non plus d’un agrément) ; le référentiel distingue six activités réparties en deux périmètres (hébergeur d’infrastructure physique et hébergeur infogéreur) ; l’obligation vise le tiers hébergeur, pas le producteur qui héberge lui-même ses données. Cet article détaille le champ d’application, les normes, l’exclusion de la courte période et le rôle du DPO. C’est le volet hébergement de notre série sur la sécurité des données de santé.
Introduction : le pilier de l’hébergement externalisé
Dans une démarche de sécurité des données de santé, l’hébergement est le moment où la donnée quitte les murs de la structure. Dès qu’un établissement, un cabinet ou un ESSMS confie l’hébergement de ses données de santé à un tiers, sur support numérique, il entre dans le champ de la certification HDS.
La certification HDS est souvent mal comprise. On la confond avec un agrément, on ignore qu’elle se décline en plusieurs périmètres, ou on croit qu’elle dispense du reste de la conformité RGPD. Ces approximations coûtent cher, car l’hébergement des données de santé est un point de contrôle sensible.
Cet article est le volet hébergement de notre série. Le premier posait le cadre d’ensemble de la sécurité des données de santé. Nous détaillons ici le troisième pilier : la certification HDS, ce qu’elle couvre et ce qu’elle ne couvre pas.
Sommaire
- Qu’est-ce que la certification HDS
- Qui doit être certifié
- Certification ou agrément : les trois catégories
- Les 6 activités et les 2 périmètres
- Sur quelles normes repose la certification
- Comment vérifier qu’un hébergeur est bien certifié
- L’exclusion de la courte période
- Le rôle du DPO
Qu’est-ce que la certification HDS
La certification HDS (Hébergeur de Données de Santé) est le dispositif qui garantit qu’un hébergeur offre un niveau de sécurité à l’état de l’art pour les données de santé qu’on lui confie. Elle repose sur l’article L.1111-8 du Code de la santé publique, créé par la loi du 4 mars 2002 et modifié par l’ordonnance du 12 janvier 2017, et sur le décret du 26 février 2018.
L’objectif du régime est d’organiser et d’encadrer la conservation et la restitution des données de santé confiées à un tiers, dans des conditions qui garantissent leur confidentialité et leur sécurité. La confiance dans l’hébergeur repose sur des critères de sécurité résumés par l’acronyme DICA : Disponibilité, Intégrité, Confidentialité et Auditabilité.
La certification HDS est délivrée par un organisme certificateur accrédité par le COFRAC. Elle est valable trois ans, avec des audits de surveillance annuels. Elle atteste que l’hébergeur maîtrise la sécurité des données de santé sur le périmètre pour lequel il est certifié.
Qui doit être certifié
L’obligation de recourir à un hébergeur certifié pèse sur toute entité qui confie l’hébergement de données de santé remplissant deux conditions cumulatives. D’abord, l’hébergement porte sur des données de santé à caractère personnel recueillies à l’occasion d’activités de prévention, de diagnostic, de soins ou de suivi social et médico-social. Ensuite, il est réalisé pour le compte du patient ou des professionnels et organismes à l’origine de ces données.
Un point est capital et souvent mal compris. Le producteur des données qui héberge lui-même ses propres données, sur ses propres serveurs, n’est pas soumis à la certification HDS. L’obligation naît de l’externalisation vers un tiers hébergeur agissant pour le compte d’autrui. Une clinique qui conserve ses données en interne n’a pas besoin de se faire certifier à ce titre ; en revanche, si elle externalise, son prestataire doit l’être.
Certains acteurs sont expressément exclus de l’obligation. C’est le cas des organismes d’assurance maladie obligatoire et complémentaire, qui manipulent des données de santé mais n’en sont pas à l’origine. C’est aussi le cas des organismes de recherche dont les bases ne sont pas initialement constituées à des fins de soins.
Prenons un exemple parlant. Un ESSMS gère les dossiers de ses résidents dans un logiciel métier hébergé chez un éditeur, en mode SaaS. Les données de santé des résidents sont recueillies dans le cadre de l’accompagnement, et elles sont conservées pour le compte de l’ESSMS par un tiers : l’éditeur, ou l’hébergeur qu’il mobilise, doit être certifié HDS. Si ce même ESSMS exploite par ailleurs une base à des fins de pilotage interne, mais que cette base provient de la prise en charge, l’externalisation de son hébergement reste soumise à la certification HDS. À l’inverse, si l’ESSMS conserve ces données sur un serveur qu’il administre lui-même, il n’a pas à être certifié à ce titre. La ligne de partage tient toujours à la même question : y a-t-il externalisation vers un tiers ?
Certification ou agrément : les trois catégories
Voici l’une des confusions les plus fréquentes. L’article L.1111-8 distingue en réalité trois catégories d’hébergement, avec deux régimes différents.
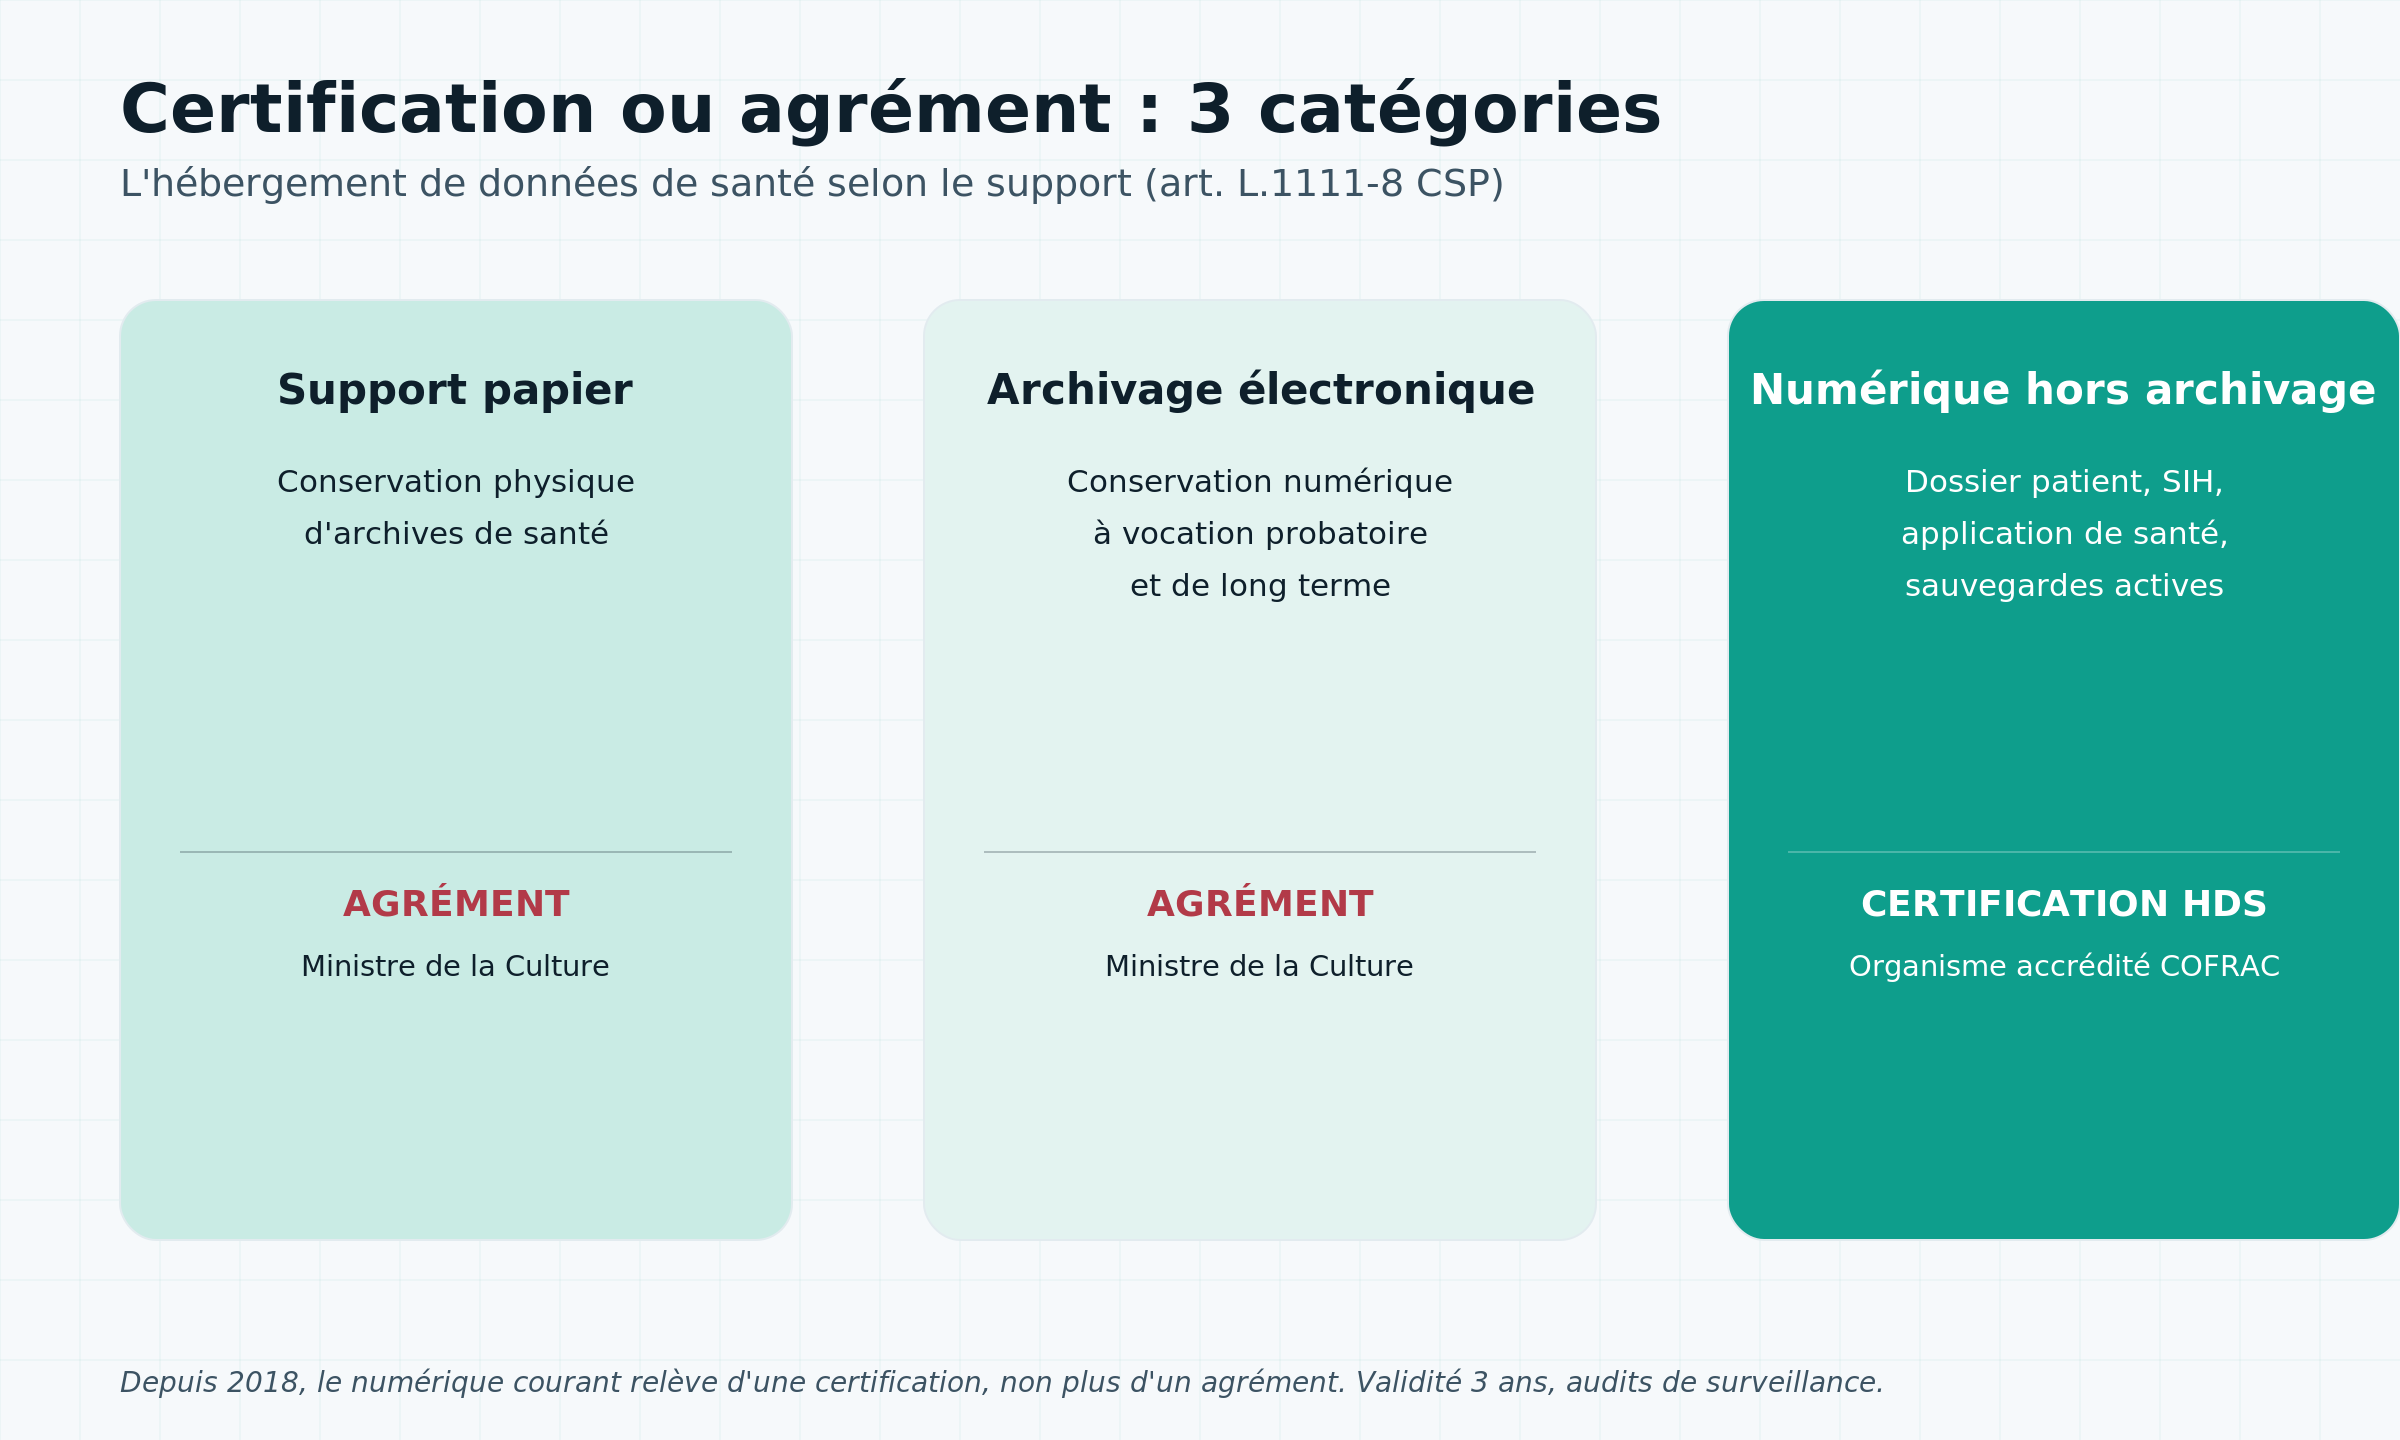
Figure 1 – Les trois catégories d’hébergement de données de santé et leur régime. Source : FINETHIQUE, d’après l’article L.1111-8 du Code de la santé publique.
L’hébergement sur support papier relève d’un agrément délivré par le ministre de la Culture, dans une logique d’archivage patrimonial. L’archivage électronique, c’est-à-dire la conservation numérique à vocation probatoire et de long terme, relève également d’un agrément du ministre de la Culture. Enfin, l’hébergement sur support numérique hors archivage électronique, qui est le cas le plus fréquent, relève de la certification HDS.
À retenir : pour le support numérique courant, on parle de certification, et non plus d’agrément. L’ancien agrément numérique a été remplacé en 2018 ; les agréments délivrés avant cette date restaient valables jusqu’à l’échéance de leur durée de trois ans. Parler d’agrément HDS pour un hébergement cloud actuel est donc une erreur.
Les 6 activités et les 2 périmètres
Le référentiel HDS décrit six activités d’hébergement, définies à l’article R.1111-8-8 du Code de la santé publique. Elles se répartissent en deux périmètres de certification.
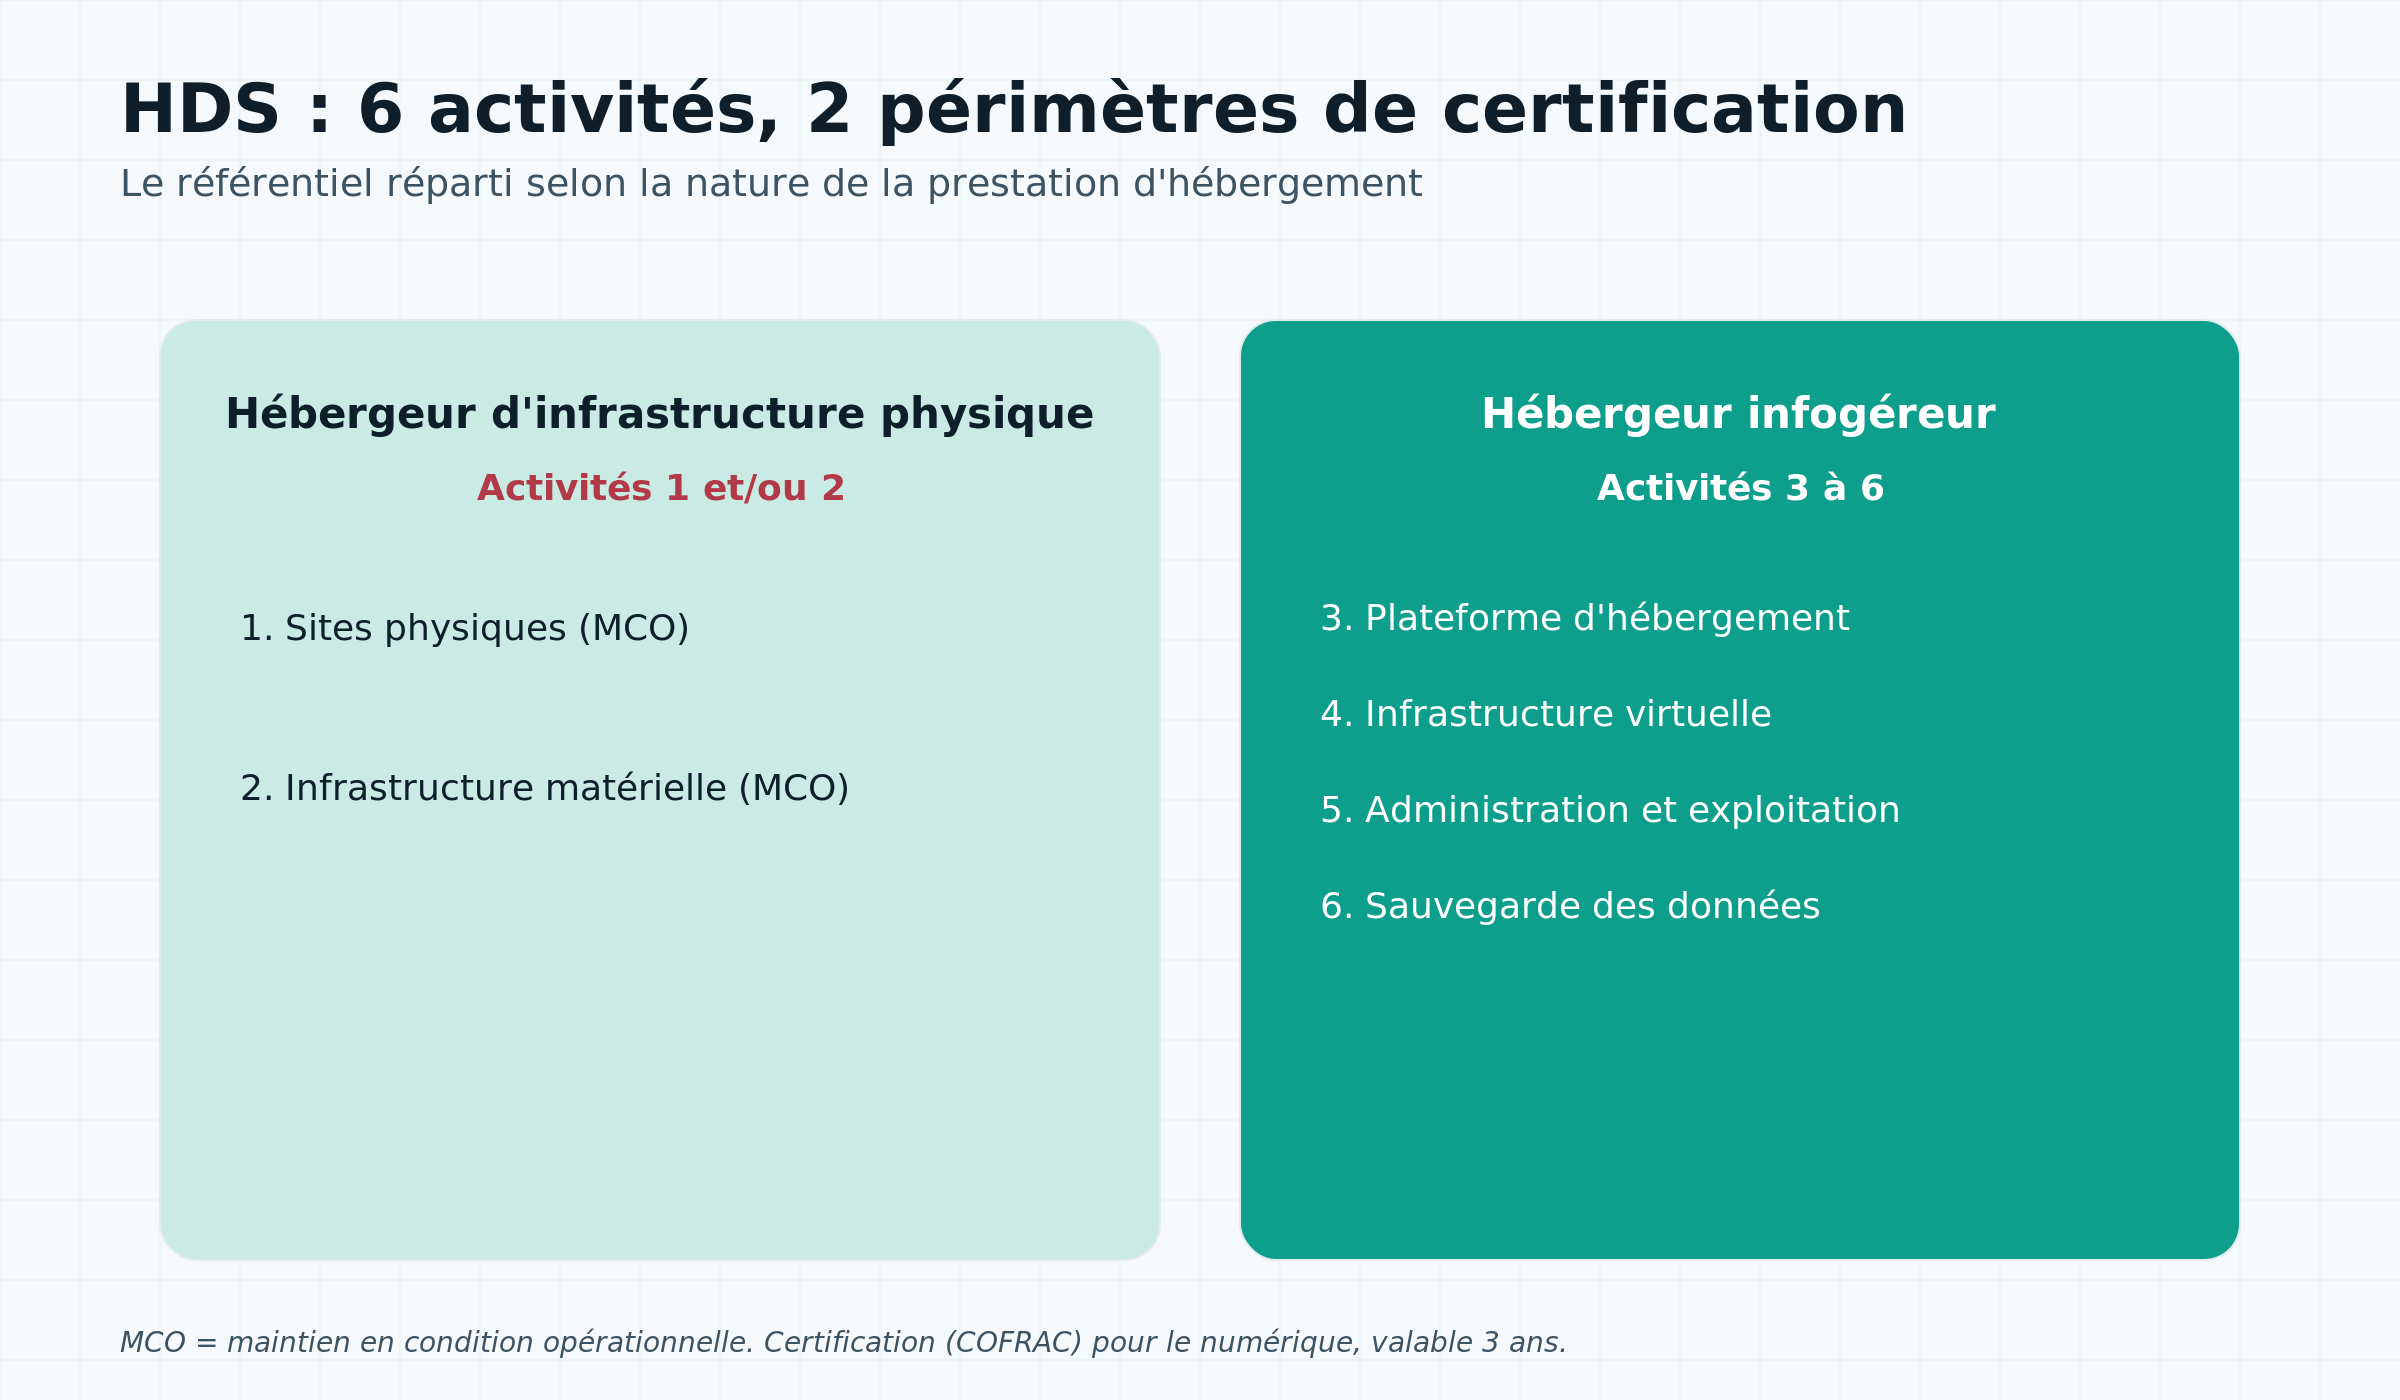
Figure 2 – Les six activités et les deux périmètres de la certification HDS. Source : FINETHIQUE, d’après l’article R.1111-8-8 du Code de la santé publique.
Le premier périmètre est celui de l’hébergeur d’infrastructure physique. Il couvre la mise à disposition et le maintien en condition opérationnelle des sites physiques (activité 1) et de l’infrastructure matérielle du système d’information (activité 2). Le maintien en condition opérationnelle, souvent abrégé MCO, désigne l’ensemble des opérations qui garantissent qu’une ressource reste disponible et sécurisée dans la durée.
Le second périmètre est celui de l’hébergeur infogéreur. Il couvre la plateforme d’hébergement d’applications (activité 3), l’infrastructure virtuelle (activité 4), l’administration et l’exploitation du système d’information contenant les données (activité 5) et la sauvegarde des données de santé (activité 6).
Un hébergeur choisit les activités qui correspondent à son offre. S’il ne couvre que les activités 1 ou 2, il est certifié comme hébergeur d’infrastructure physique. S’il couvre les activités 3 à 6, il est certifié comme infogéreur. S’il couvre au moins une activité de chaque périmètre, il obtient les deux certifications.
Sur quelles normes repose la certification
La certification HDS s’appuie sur un socle normatif reconnu, complété d’exigences propres à la santé. La norme NF ISO/CEI 27001, qui définit le système de management de la sécurité de l’information, est reprise dans son intégralité et obligatoire pour les deux périmètres. Une partie de la norme NF ISO/CEI 20000-1, relative à la gestion des services, s’applique également.
La norme ISO/CEI 27018, relative à la protection des données personnelles dans le cloud, joue un rôle particulier : son respect confère une présomption de conformité sur certaines exigences, sans être obligatoire en tant que telle. S’ajoutent des exigences spécifiques au domaine de la santé, dont la conformité aux référentiels opposables de la PGSSI-S.
Ce dernier point mérite d’être souligné. La certification HDS ne vit pas en vase clos : elle renvoie à la PGSSI-S, le cadre national de sécurité des systèmes d’information de santé. Les deux dispositifs sont chaînés.
Comment vérifier qu’un hébergeur est bien certifié
Savoir qu’un hébergeur doit être certifié est une chose ; le vérifier concrètement en est une autre. C’est pourtant une étape que le DPO ne doit jamais sauter, car une simple mention commerciale ne vaut pas preuve.
La première vérification porte sur l’existence même du certificat. L’hébergeur doit être en mesure de fournir son certificat HDS en cours de validité, délivré par un organisme accrédité par le COFRAC. Un certificat expiré ou délivré par un organisme non accrédité ne vaut rien. La durée de validité est de trois ans, et des audits de surveillance interviennent entre-temps.
La deuxième vérification porte sur le périmètre. Le certificat précise s’il couvre l’hébergement d’infrastructure physique, l’infogérance, ou les deux. Il faut confronter ce périmètre au service réellement rendu. Un hébergeur certifié uniquement sur l’infrastructure physique qui, dans les faits, administre et exploite votre système d’information, n’est pas couvert pour cette activité. Ce décalage entre le périmètre certifié et la prestation réelle est un angle mort fréquent.
La troisième vérification porte sur la chaîne de sous-traitance. Un hébergeur recourt souvent lui-même à d’autres prestataires. Le DPO s’assure que ces sous-traitants ultérieurs sont, le cas échéant, également certifiés, et que la localisation des données reste maîtrisée sur toute la chaîne. La certification HDS d’un prestataire de premier rang ne suffit pas si un maillon en aval échappe au dispositif.
L’exclusion de la courte période
Toute manipulation de données de santé par un tiers ne constitue pas de l’hébergement. Le décret prévoit une exclusion utile : le fait de se voir confier des données pour une courte période, par le producteur, afin d’effectuer un traitement de saisie, de mise en forme, de matérialisation ou de dématérialisation, ne constitue pas une activité d’hébergement au sens de la certification HDS.
Cette exclusion doit rester dans ses limites. Elle vise des opérations ponctuelles et de courte durée, pas la conservation durable des données. Dès qu’un prestataire conserve les données de santé dans le temps pour le compte d’un producteur, on revient dans le champ de la certification HDS.
Le rôle du DPO
Le DPO est en première ligne sur l’hébergement. Sa première vérification consiste à s’assurer que tout hébergeur numérique de données de santé mobilisé par le responsable de traitement est certifié HDS, et sur le bon périmètre. Un hébergeur certifié seulement infrastructure physique ne couvre pas l’infogérance, et inversement.
Le DPO encadre ensuite la relation par un contrat de sous-traitance conforme à l’article 28 du RGPD. C’est un point essentiel : la certification HDS ne dispense pas du contrat de sous-traitance, ni de l’information des personnes, ni de la tenue du registre. Elle sécurise l’hébergement, pas la conformité globale.
Il contrôle enfin la localisation des données. Si l’hébergement, ou une sous-traitance ultérieure, implique un transfert hors de l’Union européenne, une analyse de transfert doit être menée. Le DPO exige aussi des clauses de réversibilité et de restitution, pour garantir que la structure pourra récupérer ses données en fin de contrat.
La réversibilité mérite une vigilance particulière. Trop de contrats d’hébergement restent muets sur les conditions de sortie : format de restitution des données, délai, coût, effacement des données chez l’ancien hébergeur. Or une structure qui ne peut pas récupérer proprement ses données de santé se retrouve captive, ce qui fragilise à la fois sa continuité d’activité et sa conformité. Le DPO gagne à traiter la sortie dès l’entrée en relation, et non le jour où le contrat s’achève.
Trois erreurs fréquentes sur la certification HDS
La première erreur est de parler d’agrément pour un hébergement numérique. Depuis 2018, c’est une certification. L’agrément ne subsiste que pour le papier et l’archivage électronique.
La deuxième erreur est de croire que le producteur qui héberge lui-même ses données doit être certifié. L’obligation vise le tiers hébergeur, pas la structure qui conserve ses propres données en interne.
La troisième erreur est de considérer que la certification HDS suffit à la conformité. Elle ne remplace ni le contrat de l’article 28, ni le registre, ni l’information des personnes, ni l’analyse des transferts hors Union européenne. La certification HDS est une brique, pas la maison entière.
Conclusion
La certification HDS sécurise l’hébergement externalisé des données de santé. Retenez trois repères : certification pour le numérique courant, six activités réparties en deux périmètres, et une obligation qui vise le tiers hébergeur. Le DPO veille au bon périmètre, au contrat de sous-traitance et à la localisation des données.
Ce volet complète notre série sur les trois piliers de la sécurité des données de santé, après le panorama, l’identitovigilance et la PGSSI-S. Chaque pilier sécurise un moment de la vie de la donnée ; ensemble, ils forment une chaîne cohérente sous le chapeau du RGPD. Pour la certification HDS comme pour les autres piliers, la même logique s’applique : ce n’est pas la conformité affichée qui protège la structure, mais la conformité vérifiée et documentée. Vérifier le certificat, confronter son périmètre à la prestation réelle et sécuriser la sortie du contrat sont trois réflexes qui font toute la différence le jour d’un contrôle.
Vous externalisez l’hébergement de vos données de santé ? Parlons-en
FINETHIQUE accompagne les établissements, les cabinets et les structures médico-sociales dans la contractualisation avec leurs hébergeurs : vérification de la certification HDS et du périmètre, contrat de sous-traitance, localisation des données, clauses de réversibilité.
Savez-vous précisément sur quel périmètre votre hébergeur est certifié ?
Prendre rendez-vous avec Mandy LABADIE, Consultante RGPD : https://finethique.fr/contact/
Audit initial, devis sous 48h, accompagnement en DPO externalisé ou mission ponctuelle.
Contact direct : – Téléphone : 06 07 42 36 84 – E-mail : mlabadie@finethique.fr – Site : finethique.fr
Sources et références
Hébergement de données de santé (HDS) : – Article L.1111-8 du Code de la santé publique – Légifrance – La certification des hébergeurs de données de santé – Agence du Numérique en Santé
Cadre RGPD : – Règlement (UE) 2016/679 (RGPD), articles 9, 28 et 32 – EUR-Lex – Données de santé – dossier CNIL – CNIL
Articles liés : – Sécurité des données de santé : le guide des 3 piliers – FINETHIQUE – PGSSI-S : le guide des référentiels et des 5 paliers – FINETHIQUE
Mots-clés : certification HDS, hébergeur de données de santé, hébergement de données de santé, article L.1111-8, décret HDS 2018, hébergeur infogéreur, infrastructure physique, ISO 27001, COFRAC, article 28 RGPD, DPO santé.


