
✨ Contenu partiellement généré par une IA et validé par un agent avant parution.
TL;DR. La politique CVD Cyber Resilience Act est une obligation de l’article 13 §1 (b) du règlement (UE) 2024/2847. Elle s’impose à tout fabricant de produit comportant des éléments numériques mis sur le marché de l’Union à compter du 11 septembre 2026. Elle se publie en accès libre et couvre sept blocs : safe harbor, périmètre, hors périmètre, point de contact, informations attendues du signalement, engagements de délais, attribution. Le safe harbor en est la pièce maîtresse : sans lui, les chercheurs sérieux ne signalent pas, parce que tester une faille les expose aux articles 323-1 et suivants du Code pénal. Cet article détaille le contenu attendu, les trois options de safe harbor et le calendrier de mise en conformité.
Sommaire
- Pourquoi le CRA impose une politique CVD
- Qui est concerné ?
- Le contenu attendu d’une politique CVD Cyber Resilience Act
- Le périmètre et le hors périmètre : où placer le curseur ?
- Les trois options de safe harbor : laquelle choisir ?
- Le calendrier opérationnel
- Ce qu’il faut éviter
- Politique CVD et procédure interne : deux documents distincts
- Conclusion
Pourquoi le CRA impose une politique CVD
L’analogie est simple. Imaginez que vous fabriquez des thermostats connectés. Chaque thermostat vendu contient un logiciel embarqué qui peut, comme tout logiciel, contenir des failles. Vos clients ne vont pas chercher les failles, ils vont utiliser leur thermostat. Vos employés non plus, ils en fabriquent. Les seules personnes qui passent leurs journées à chercher des failles sont les chercheurs en sécurité indépendants, les ingénieurs des CERT, les étudiants en cybersécurité, parfois des pirates ayant un intérêt à se signaler.
Si l’un d’eux trouve une faille dans votre thermostat, deux scénarios sont possibles. Soit il sait à qui écrire chez vous, et vous corrigez la faille avant qu’elle ne soit exploitée. Soit il ne sait pas, ou la procédure est confuse, ou il s’est fait rabrouer la dernière fois, et il publie la faille sur un forum public ou la vend sur le dark web. Le premier scénario protège vos clients. Le second les expose.
Le législateur européen a inscrit cette logique dans le règlement (UE) 2024/2847, dit Cyber Resilience Act (CRA), publié au Journal officiel de l’Union européenne le 20 novembre 2024. L’article 13 §1 (b) impose à tout fabricant de produit comportant des éléments numériques de mettre publiquement à disposition une politique de divulgation coordonnée des vulnérabilités. Vous avez jusqu’au 11 septembre 2026 pour vous mettre en conformité, et toute mise sur le marché postérieure à cette date sans politique CVD publiée constitue une infraction.
Qui est concerné ?
Le périmètre du CRA est large. Sont concernés tous les fabricants, importateurs et distributeurs de produits comportant des éléments numériques (PESN dans le jargon européen) mis sur le marché de l’Union européenne. Cela englobe :
- Les éditeurs de logiciels et de plateformes SaaS, y compris en mode multi-tenant, dès lors qu’ils s’adressent à des clients européens.
- Les fabricants d’objets connectés (caméras IP, serrures intelligentes, thermostats, jouets, dispositifs médicaux connectés grand public).
- Les développeurs d’applications mobiles et de composants logiciels embarqués.
- Les fournisseurs de bibliothèques open source qui les distribuent contre rémunération ou à titre commercial.
À l’inverse, sont exclus du périmètre les produits déjà couverts par une réglementation sectorielle équivalente (dispositifs médicaux sous MDR, véhicules autonomes sous le règlement européen véhicules), les SaaS purement consommés en interne sans mise sur le marché, et les composants open source distribués gratuitement sans usage commercial direct.
Si vous fabriquez ou éditez un produit que vos clients téléchargent, installent, accèdent via internet ou achètent, et que ce produit contient du logiciel, vous êtes concerné.
Le contenu attendu d’une politique CVD Cyber Resilience Act
L’article 13 du CRA ne fixe pas une trame imposée. Il renvoie aux bonnes pratiques internationales, notamment la norme ISO/IEC 29147:2018 qui standardise la structure d’une politique de divulgation, et la norme ISO/IEC 30111:2019 qui décrit le processus interne de traitement des signalements. L’ENISA a publié en 2022 un guide consolidé des politiques CVD dans l’Union européenne que les autorités prennent comme référence d’évaluation.
Une politique CVD complète couvre sept blocs.
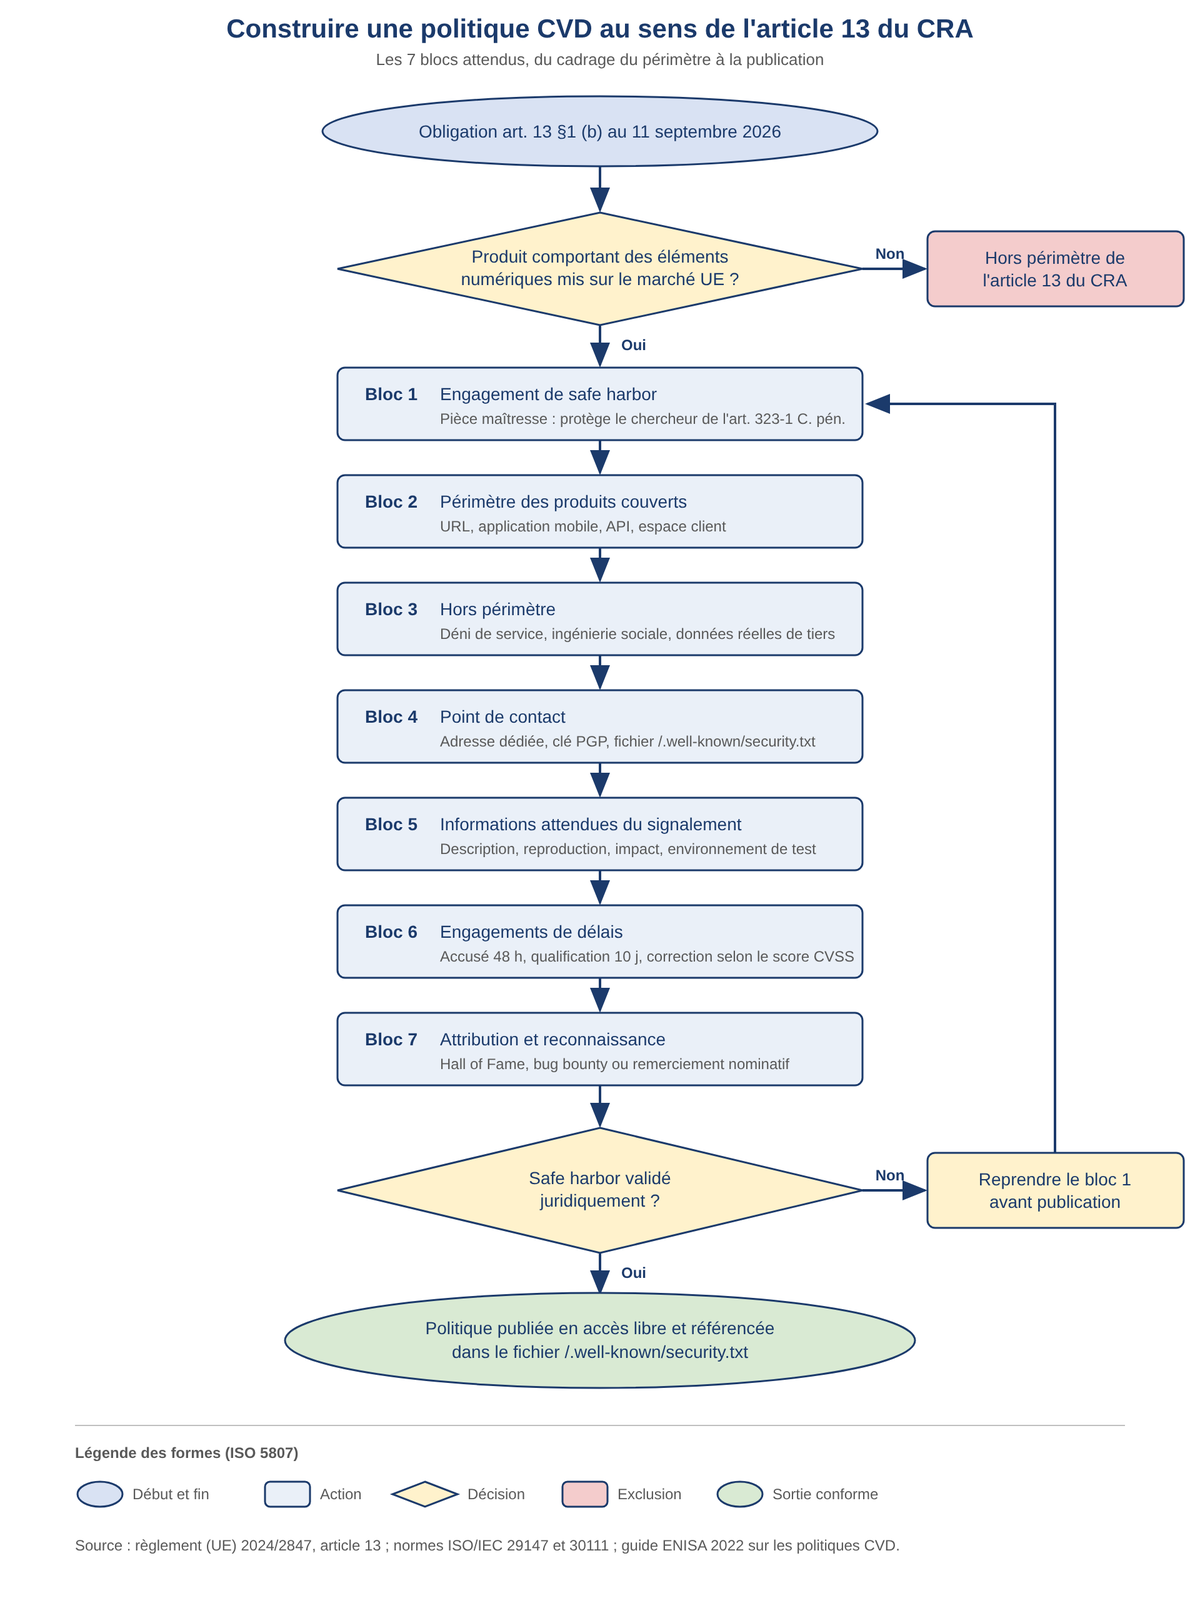
Figure 1 – Les 7 blocs d’une politique CVD Cyber Resilience Act, du cadrage du périmètre à la publication. Source : règlement (UE) 2024/2847, article 13 ; normes ISO/IEC 29147 et 30111 ; guide ENISA 2022 sur les politiques CVD.
Bloc 1 – L’engagement de safe harbor, c’est à dire la promesse faite au chercheur que vous n’engagerez pas de poursuites judiciaires contre lui s’il respecte les règles du jeu. Sans safe harbor, les chercheurs sérieux ne signalent pas, car le simple fait de tester une faille les expose au délit d’intrusion dans un système de traitement automatisé de données prévu par les articles 323-1 et suivants du Code pénal français. Le safe harbor est la pièce maîtresse de la politique.
Bloc 2 – Le périmètre des produits couverts. Vous listez explicitement les actifs sur lesquels le safe harbor s’applique : URL de la plateforme, application mobile, API, site institutionnel, espace client. Tout actif non listé n’est pas couvert.
Bloc 3 – Le hors périmètre. Vous listez les activités exclues du safe harbor : attaques par déni de service, ingénierie sociale visant vos employés, exploitation de données réelles d’autres utilisateurs, atteintes physiques, tests sur les environnements de pré-production. C’est le contrat moral du chercheur.
Bloc 4 – Le point de contact. Une adresse électronique dédiée (généralement security@votredomaine.fr), idéalement complétée par une clé PGP pour le chiffrement des signalements. Voir notre article focus sur les clés PGP appliquées à la politique CVD. Le canal est référencé dans un fichier standardisé /.well-known/security.txt que nous expliquons dans notre focus dédié à la RFC 9116.
Bloc 5 – Les informations attendues du signalement. Description technique, étapes de reproduction, impact estimé, environnement de test, préférence d’attribution. Plus le signalement est complet, plus vous corrigez vite.
Bloc 6 – Les engagements de délais. Accusé de réception sous 48 heures ouvrées, qualification sous 10 jours ouvrés, correction selon la criticité (24 à 48 heures pour CRITIQUE, 7 jours pour HAUTE, 30 jours pour MOYENNE, 90 jours pour BASSE). La criticité est mesurée avec le score CVSS dont nous détaillons le fonctionnement dans un focus. La divulgation publique conjointe intervient par défaut 90 jours après l’accusé de réception, négociable d’un commun accord.
Bloc 7 – L’attribution et la reconnaissance. Comment vous créditez le chercheur dans l’avis de sécurité publié. Hall of Fame public ou attribution privée, programme de récompense financière (bug bounty) ou simple remerciement nominatif. Nous comparons Hall of Fame et bug bounty dans un article dédié.
Le périmètre et le hors périmètre : où placer le curseur ?
C’est l’arbitrage le plus structurant. Une politique trop restrictive (peu d’actifs couverts) signale au chercheur que vous n’êtes pas sérieux, et il passera son chemin. Une politique trop large (tout couvert sans condition) vous expose à des comportements opportunistes.
Les bonnes pratiques convergent sur cinq familles d’actifs à couvrir :
- L’application principale (web ou mobile) telle que mise à disposition des utilisateurs finaux.
- L’espace client et les zones authentifiées de votre plateforme.
- Les API publiques exposées aux clients, intégrateurs et partenaires.
- Le site institutionnel et l’ensemble des sous-domaines de production.
- Les mécanismes d’authentification, de gestion des sessions, de stockage des données sensibles.
Symétriquement, les activités systématiquement exclues du safe harbor sont :
- Les attaques par déni de service ou de saturation volumétrique, qui dégradent le service pour les autres utilisateurs.
- L’ingénierie sociale visant vos collaborateurs, vos prestataires ou vos clients (hameçonnage, prétexting, intrusion physique).
- L’exploitation de données personnelles ou confidentielles d’utilisateurs réels, même comme preuve de concept. Le chercheur doit utiliser ses propres comptes de test.
- Les atteintes physiques aux locaux ou aux infrastructures.
- Les environnements de pré-production et de test, sauf accord exprès préalable.
- Les vulnérabilités exclusivement situées dans des bibliothèques open source non maintenues par vous, sans démonstration d’un impact effectif sur votre produit.
Notre conseil opérationnel : énoncez le périmètre par capacité (« la plateforme SaaS, l’espace client, les API publiques, le site institutionnel ») plutôt que par URL nominative. Vous éviterez de devoir mettre à jour la politique chaque fois que vous ajoutez un sous-domaine.
Les trois options de safe harbor : laquelle choisir ?
C’est l’arbitrage juridique critique. Trois postures sont possibles, et chacune envoie un message différent à la communauté des chercheurs.
Option 1 : le safe harbor étendu pur
Vous vous engagez publiquement à ne pas engager de poursuites civiles ni pénales contre tout chercheur agissant dans le cadre de votre politique CVD. Point. C’est l’engagement le plus protecteur pour le chercheur, et c’est ce que l’ENISA recommande en première intention dans son guide 2022. Le chercheur sérieux voit immédiatement qu’il peut travailler sans risque juridique, et il signale.
L’inconvénient est juridique. Si un chercheur de mauvaise foi exfiltre des données réelles, vous voulez pouvoir agir, mais votre engagement public pur l’en protège. Le seul recours est de démontrer que ses actes sortent du périmètre de la politique, ce qui peut être délicat en justice.
Cette option convient si votre produit ne traite que des données peu sensibles (information publique, données commerciales standard) ou si vous avez une forte appétence pour la transparence.
Option 2 : le safe harbor strict
Vous vous engagez uniquement à coopérer de bonne foi avec les chercheurs, sans renonciation formelle à toute action en justice. C’est la posture défensive qui vous laisse toute liberté juridique. Vous gardez la main.
L’inconvénient est commercial. Les chercheurs sérieux écartent ce type de politique parce qu’elle ne leur offre aucune sécurité opposable. Ils vont chercher ailleurs, et ce sont les pires (ceux qui n’ont rien à perdre) qui restent.
Cette option ne convient quasiment jamais, sauf cas très particuliers (produits classifiés défense, données médicales hyper-sensibles avec contraintes d’agrément spécifiques).
Option 3 : le safe harbor étendu avec conditions cumulatives
Vous vous engagez à ne pas engager de poursuites, mais sous des conditions cumulatives opposables : notification immédiate sans diffusion publique préalable, absence d’exfiltration de données réelles, destruction immédiate de tout élément collecté incidemment, respect du délai de divulgation responsable de 90 jours par défaut, respect du périmètre. Le non-respect d’une seule condition retire au chercheur le bénéfice du safe harbor.
C’est le compromis recommandé pour la majorité des fabricants. L’engagement est clair, attractif pour les chercheurs sérieux, mais bordé par des conditions qui protègent vos données sensibles et vos clients. Il s’aligne sur les recommandations 2022 de l’ENISA et sur le guide de l’ANSSI sur la divulgation coordonnée des vulnérabilités.
C’est l’option que FINETHIQUE recommande systématiquement pour ses clients soumis au CRA.
Le calendrier opérationnel
Le 11 septembre 2026 n’est pas une date abstraite. Pour être prêt, voici les jalons à respecter :
- J-6 mois : décision en comité de direction sur le périmètre, le safe harbor, l’adresse de contact, le hall of fame.
- J-5 mois : rédaction de la politique, revue juridique, validation interne.
- J-4 mois : provisionnement de la boîte
security@votredomaine.fret de sa redirection vers l’équipe sécurité. - J-3 mois : génération éventuelle de la clé PGP, publication de l’empreinte.
- J-2 mois : publication de la politique CVD sur votre site, mise en place du fichier
/.well-known/security.txt. - J-1 mois : communication interne aux équipes (support, commercial, juridique) pour qu’elles redirigent les signalements vers le bon canal.
- J – le 11 septembre 2026 : conformité atteinte.
Si vous démarrez aujourd’hui, vous avez largement le temps. Si vous démarrez à l’été 2026, la pression sera forte sur la qualité du résultat.
Ce qu’il faut éviter
Quelques erreurs récurrentes que nous voyons dans les politiques CVD mal cadrées :
- La politique copiée-collée d’un autre fabricant sans adaptation au périmètre réel. Les chercheurs s’en aperçoivent immédiatement.
- L’adresse de contact non dédiée (formulaire générique, boîte support partagée). Les signalements se noient dans le volume et passent inaperçus.
- L’engagement de délais non tenu (24 heures pour l’accusé de réception alors que personne ne lit la boîte le week-end). Mieux vaut promettre 48 heures et tenir.
- L’absence de mention du périmètre exclu. Tout est implicitement inclus, et vous vous exposez à des situations difficiles à arbitrer.
- La référence à des sous-traitants nommément dans une politique publique. Anonymisez : « notre prestataire cybersécurité » suffit, sans citer son nom commercial.
- L’absence de plan d’évolution (clé PGP, hall of fame différé). Indiquez les briques prévues en version ultérieure pour montrer que la politique vit.
Politique CVD et procédure interne : deux documents distincts
La politique CVD est publique, courte (5 à 10 pages), destinée au chercheur externe. Elle décrit ce que vous garantissez et ce que vous attendez.
La procédure interne de gestion des vulnérabilités est confidentielle (classification C2), beaucoup plus détaillée (15 à 30 pages), destinée à votre équipe sécurité et à votre direction. Elle décrit comment vous qualifiez, scorez, corrigez, notifiez les autorités (ENISA, CERT-FR au titre de l’article 14 du CRA), informez les utilisateurs.
Les deux documents sont reliés mais ne se substituent pas. Une politique CVD sans procédure interne est une promesse non tenue. Une procédure interne sans politique CVD est une organisation qui ne reçoit aucun signalement. Vous devez avoir les deux.
Conclusion
La politique CVD n’est pas un document de conformité de plus. C’est une infrastructure de sécurité qui transforme une faiblesse (votre produit contient des failles, comme tous les produits logiciels) en une force (vous avez un canal organisé pour les détecter avant qu’elles ne fassent du mal). Le Cyber Resilience Act vous impose de la publier avant le 11 septembre 2026. Profitez-en pour la faire bien : périmètre clair, safe harbor étendu avec conditions cumulatives, point de contact dédié, engagements de délais réalistes, attribution respectueuse des chercheurs.
Pour aller plus loin sur les briques techniques de la politique CVD, lisez nos quatre articles focus :
- Les clés PGP appliquées à la politique CVD : chiffrer les signalements
- Le fichier /.well-known/security.txt et la RFC 9116 : l’enseigne sur la porte
- Le scoring CVSS : objectiver la criticité des vulnérabilités
- Hall of Fame et bug bounty : reconnaître les chercheurs en sécurité
Vous fabriquez un produit soumis au Cyber Resilience Act ? Parlons-en
FINETHIQUE accompagne les TPE, PME et associations dans la mise en conformité au Cyber Resilience Act et plus largement aux réglementations cybersécurité européennes (NIS 2, RGPD, IA Act).
Vous êtes éditeur de logiciel, fabricant d’objet connecté, opérateur SaaS et vous devez publier votre politique CVD avant le 11 septembre 2026 ?
Prendre rendez-vous avec Mandy LABADIE, Consultante RGPD
Audit de cadrage gratuit, devis sous 48 heures, accompagnement complet ou intervention ciblée selon votre maturité. Nous travaillons à distance partout en France et en présentiel en région Occitanie.
Contact direct
- Téléphone : 06 07 42 36 84
- E-mail : mlabadie@finethique.fr
- Site : finethique.fr
Sources et références
- Règlement (UE) 2024/2847 du Parlement européen et du Conseil du 23 octobre 2024 (Cyber Resilience Act) – texte de référence, article 13 et article 14
- ISO/IEC 29147:2018 – Vulnerability disclosure – norme internationale sur la divulgation des vulnérabilités
- ISO/IEC 30111:2019 – Vulnerability handling processes – norme internationale sur le traitement interne
- ENISA, Coordinated Vulnerability Disclosure policies in the EU (2022) – guide consolidé européen
- ANSSI, Divulgation coordonnée des vulnérabilités – guide pratique français
- CERT-FR – Centre gouvernemental de veille, d’alerte et de réponse aux attaques informatiques – point de coordination national
- RFC 9116 – A File Format to Aid in Security Vulnerability Disclosure – standard du fichier security.txt
- Articles 323-1 et suivants du Code pénal français – cadre pénal de l’intrusion informatique


