
✨ Contenu partiellement généré par une IA et validé par un agent avant parution.
L’essentiel en trente secondes
Ouvrir la balance auxiliaire fournisseurs pour démarrer sa cartographie des sous-traitants est un réflexe répandu, et il n’est pas absurde. La comptabilité produit une liste nominative, datée, chiffrée, que personne n’a filtrée pour les besoins du RGPD. Elle a donc une vertu que les déclarations n’ont pas : elle ne dépend pas de ce que la direction croit savoir de son système d’information.
Elle a aussi deux défauts qui la disqualifient comme point de départ. Le premier tient à la qualification : la plupart des lignes du compte 401 ne correspondent à aucun traitement de données, et parmi celles qui en portent un, beaucoup désignent des responsables de traitement autonomes plutôt que des sous-traitants. Le second tient à la couverture : tout ce qui est gratuit, tout ce qui est payé par carte ou remboursé en note de frais, et tous les sous-traitants de vos sous-traitants échappent structurellement à votre comptabilité fournisseurs.
Le compte 401 est donc un instrument de recoupement, pas un instrument de recensement. Cet article explique comment l’utiliser dans le bon sens, ce qu’il faut croiser avec lui, et pourquoi le shadow IT rend ce croisement indispensable plutôt que confortable.
Sommaire
- D’où vient le réflexe d’ouvrir la comptabilité fournisseurs
- Ce que la balance auxiliaire apporte vraiment
- Premier obstacle : un fournisseur n’est pas un sous-traitant
- Deuxième obstacle : ce que la comptabilité ne voit pas
- Le shadow IT, angle mort structurel
- Cartographie des sous-traitants : les cinq sources à croiser
- Dans quel ordre travailler
- Ce qu’un référentiel de certification attend sur ce point
- Trois questions pour trancher une ligne
- Les écarts les plus fréquents en audit
D’où vient le réflexe d’ouvrir la comptabilité fournisseurs
L’article 30.2 du RGPD impose de tenir un registre des traitements confiés à des sous-traitants, et l’article 28 impose un contrat pour chacun d’eux. Face à cette obligation, la question pratique est toujours la même : comment savoir qui est concerné, sans rien oublier.
La comptabilité fournisseurs se présente alors comme une évidence. Elle existe déjà, elle est tenue par une fonction indépendante de l’informatique, elle est exhaustive au moins sur le plan financier, et son export prend quelques minutes. Dans une TPE ou une PME sans direction des systèmes d’information, c’est souvent le seul inventaire d’entreprise qui existe déjà par écrit.
Ce raisonnement n’est pas faux, il est incomplet. Une cartographie des sous-traitants construite depuis la seule balance 401 produit un registre encombré de tiers qui n’ont rien à y faire, et amputé de ceux qui présentent le risque le plus élevé. Cet article expose les deux mécanismes qui produisent ce résultat, puis la méthode qui le corrige.
Ce que la balance auxiliaire apporte vraiment
Une liste que personne n’a filtrée pour vous
Le compte 401 « Fournisseurs » du plan comptable général, règlement de l’Autorité des normes comptables n° 2014-03, enregistre les dettes envers les fournisseurs de biens et de services. La balance auxiliaire fournisseurs en donne le détail par tiers : raison sociale, montant cumulé sur l’exercice, nombre d’écritures. Le grand livre auxiliaire y ajoute le détail des factures.
Sa qualité pour la cartographie des sous-traitants tient à son origine. Elle n’a pas été construite pour répondre à une question de protection des données, donc elle n’a pas été rétrécie par le prisme de la personne qui répond. Quand un dirigeant énumère ses prestataires de mémoire, il cite les cinq ou six qui comptent pour lui. La balance, elle, sort les quarante lignes, y compris celles que plus personne ne suit.
C’est cette indépendance qui fait sa valeur dans une cartographie des sous-traitants : la comptabilité ne sait pas ce qu’elle prouve, donc elle ne cache rien.
Le sens de lecture qui fonctionne, et celui qui échoue
Il existe deux façons d’utiliser cette liste, et une seule produit un résultat exploitable.
Partir de la balance pour construire le registre revient à qualifier une par une des dizaines de lignes dont la grande majorité n’a aucun rapport avec un traitement de données, en espérant que rien d’important ne manque à l’appel. Le rapport entre l’effort et le résultat est mauvais, et la couverture reste incomplète.
Partir du registre existant et le confronter à la balance est nettement plus productif. On dispose d’une hypothèse de départ, on la teste contre une source indépendante, et on n’instruit que les écarts : les tiers présents dans la balance et absents du registre. Ce sens de lecture répond exactement à ce que le référentiel de certification appelle la complétude du registre, et il laisse une trace opposable en cas de contrôle. La démarche s’inscrit dans la logique de la cartographie des traitements recommandée par la CNIL, qui est le préalable au registre des activités de traitement.
Premier obstacle : un fournisseur n’est pas un sous-traitant
Les trois qualifications possibles
Avant de porter un tiers au registre, il faut le qualifier. Le RGPD connaît trois positions, et la facture ne dit rien de celle qui s’applique.
Le responsable du traitement, au sens de l’article 4.7, détermine les finalités et les moyens du traitement. Le sous-traitant, au sens de l’article 4.8, traite les données pour le compte du responsable et sur ses instructions. Les responsables conjoints, au sens de l’article 26, déterminent ensemble les finalités et les moyens.
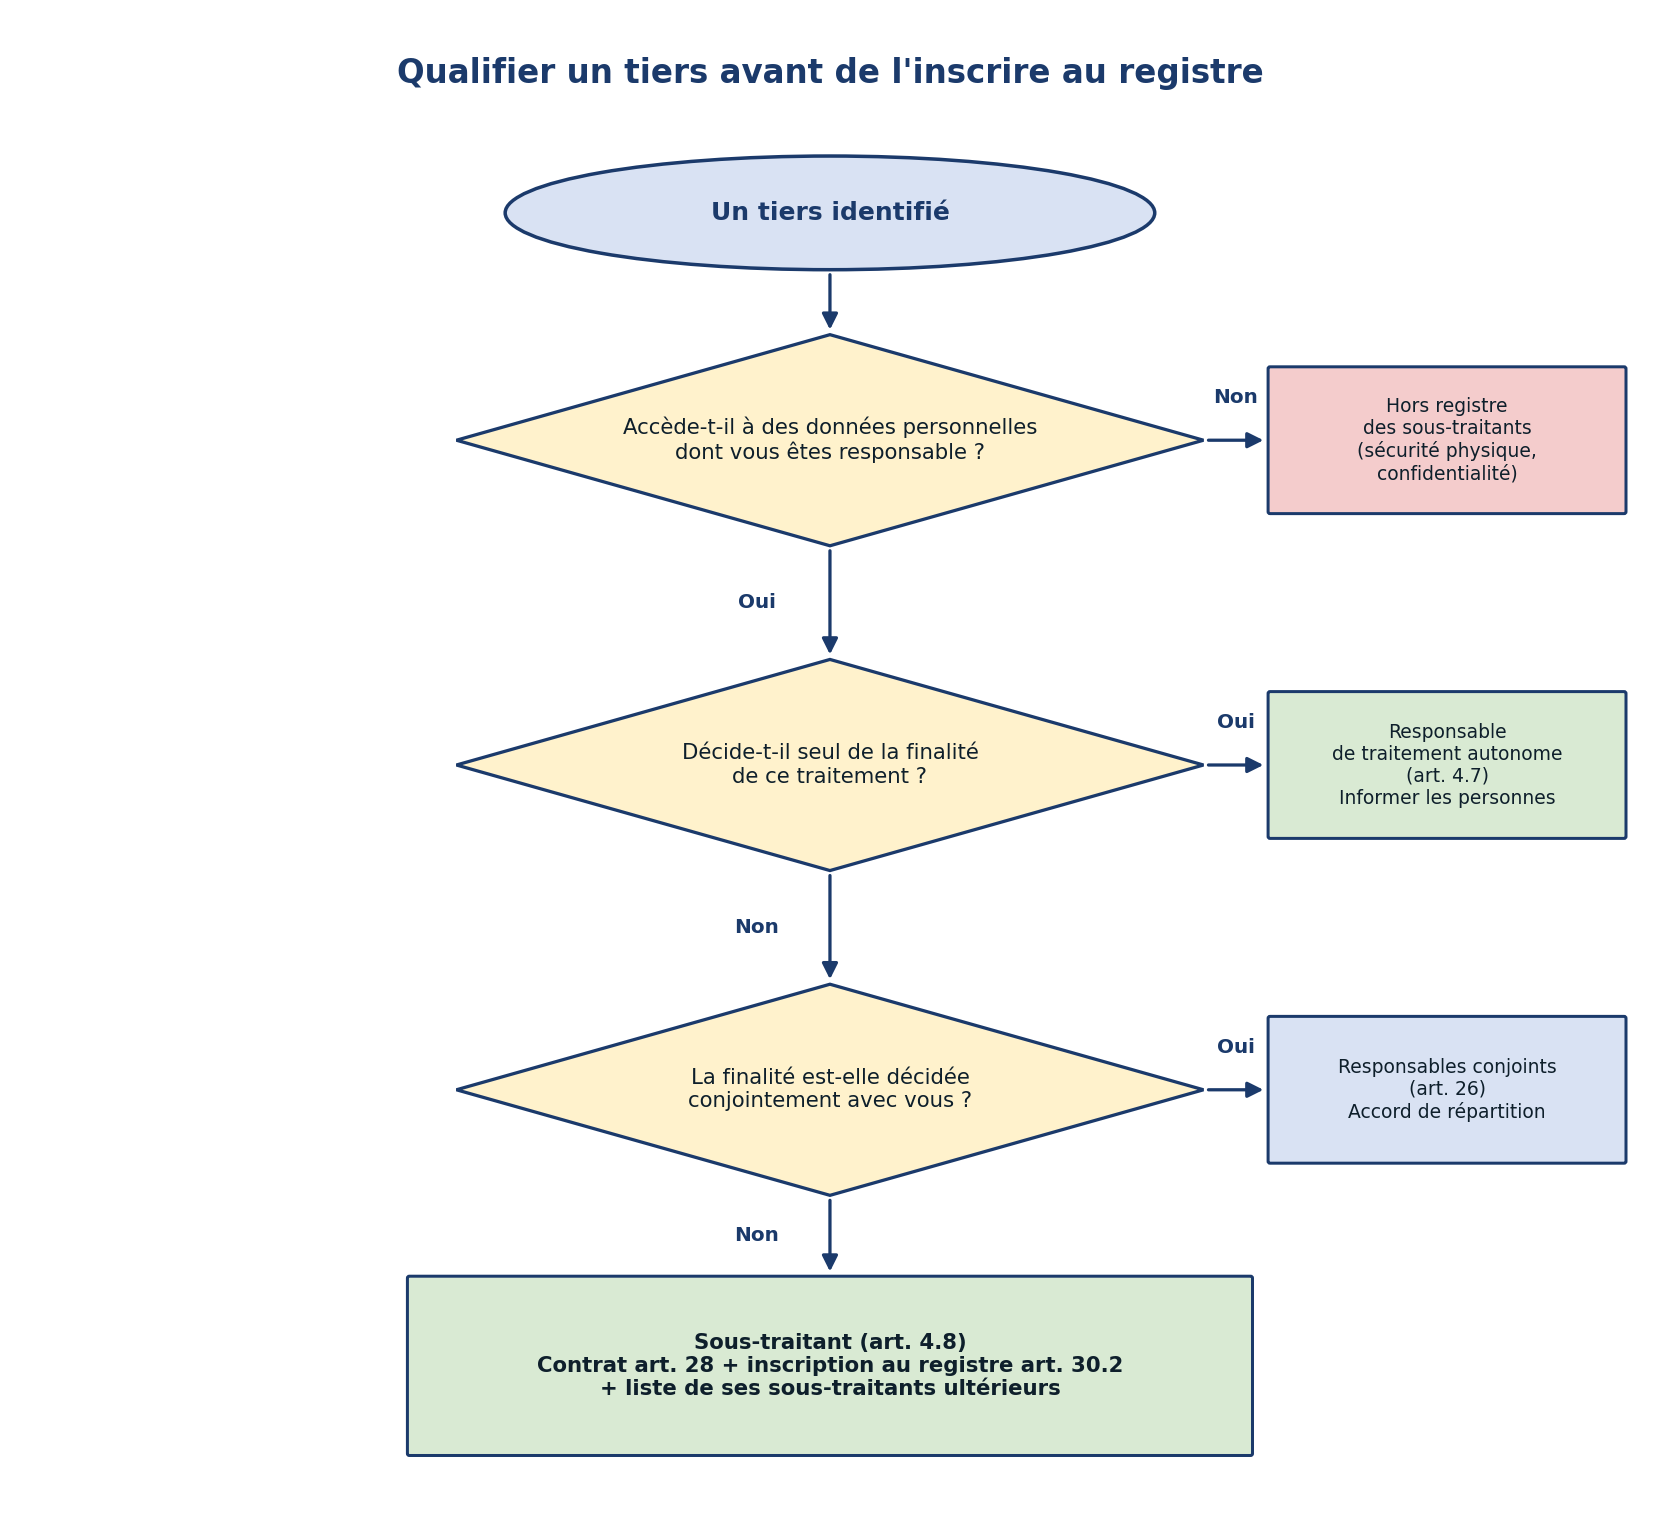
Figure 1 – Les trois qualifications possibles d’un tiers. Source : FINETHIQUE, d’après les articles 4.7, 4.8 et 26 du RGPD et les lignes directrices 07/2020 du Comité européen de la protection des données.
Le critère décisif tient en une question : qui décide de la finalité. Un prestataire qui applique vos instructions est sous-traitant. Un prestataire qui poursuit une finalité que la loi ou sa déontologie lui assigne en propre est responsable autonome, même s’il travaille pour vous et même s’il vous facture.
Les faux sous-traitants que la balance fait remonter
Cette distinction élimine une part importante des lignes du compte 401 que l’on porte spontanément au registre.
L’expert-comptable détermine ses propres finalités et répond de ses obligations professionnelles, il est responsable autonome. Il en va de même de l’avocat, du commissaire aux comptes, du notaire, du médecin du travail, de la banque et de l’assureur. Ces professions ne traitent pas vos données sur vos instructions : elles exercent une mission dont le contenu leur est imposé par un texte ou par leurs règles déontologiques.
L’entreprise de nettoyage qui accède aux locaux ne traite pas de données personnelles au sens du RGPD, même si des documents traînent sur les bureaux. C’est un sujet de sécurité physique, à traiter au titre de l’article 32, pas une relation de sous-traitance à contractualiser au titre de l’article 28.
Le fournisseur de matériel informatique qui vend des postes sans y accéder n’est pas davantage sous-traitant. Il le devient le jour où il assure la maintenance à distance, ce qui montre bien que la qualification suit la prestation réelle et non la nature du fournisseur.
À l’inverse, le prestataire de paie, l’hébergeur, l’éditeur d’un logiciel métier en ligne, le prestataire d’archivage, le centre d’appels et l’agence qui gère vos campagnes de courrier électronique sont des sous-traitants, et la définition retenue par la CNIL le confirme.
Le cas particulier des responsables conjoints
Certaines relations ne se rangent dans aucune des deux cases. Lorsque deux organismes définissent ensemble la finalité d’un traitement, par exemple une plateforme de mise en relation et le professionnel qui y publie ses offres, ou deux structures qui organisent un événement commun avec un fichier partagé, la qualification est celle de responsables conjoints. L’article 26 impose alors un accord qui répartit les obligations, et non un contrat de sous-traitance.
Se tromper de qualification à ce stade n’est pas une subtilité de juriste. Un contrat de l’article 28 signé avec un responsable autonome ne produit pas les effets attendus, et l’absence d’accord de responsabilité conjointe laisse deux organismes sans répartition écrite de leurs obligations en cas de demande d’exercice de droits ou de violation de données. La CNIL propose des exemples de clauses pour la seule sous-traitance, ce qui suppose que la qualification ait été faite en amont.
Deuxième obstacle : ce que la comptabilité ne voit pas
C’est la partie qui compte le plus, parce qu’elle est invisible par construction. Une cartographie des sous-traitants bâtie sur la seule balance fournisseurs se croit complète alors qu’elle ignore plusieurs familles entières de prestataires.
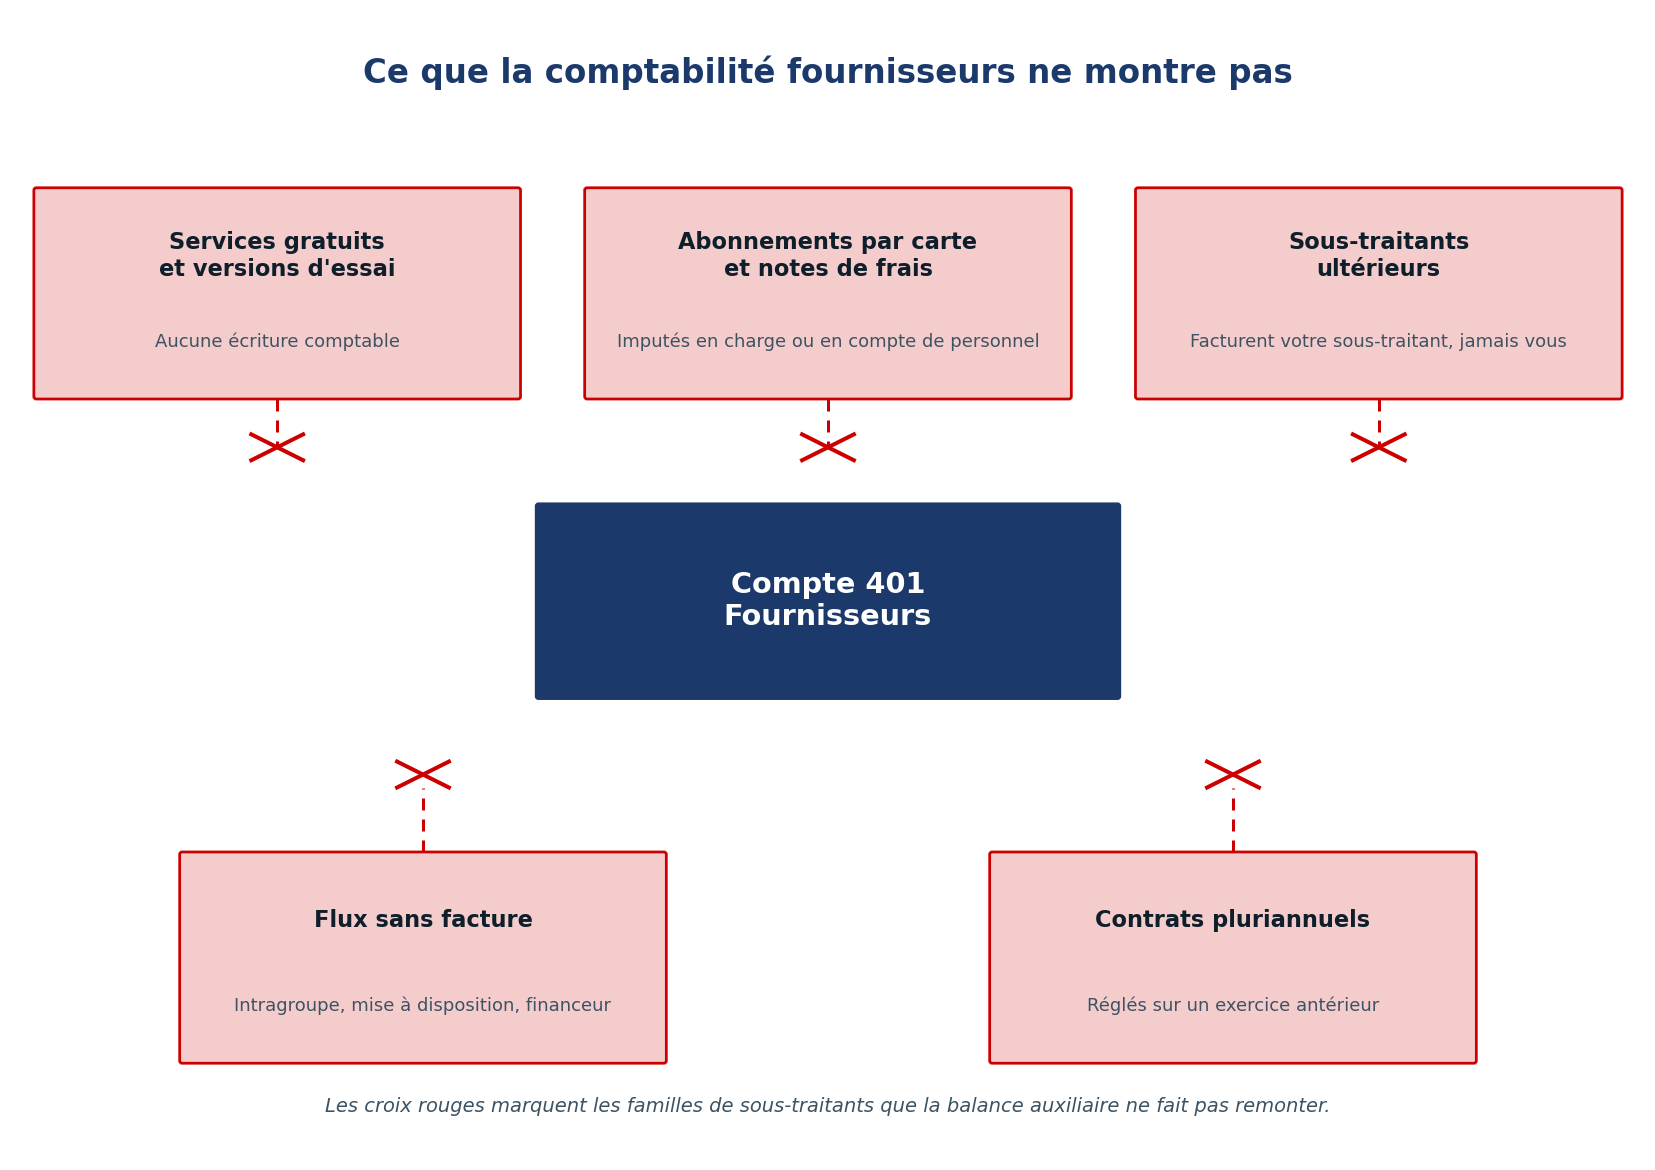
Figure 2 – Les cinq familles de sous-traitants qui échappent au compte 401. Source : FINETHIQUE.
Tout ce qui est gratuit
Un service gratuit ne produit aucune écriture comptable. Or l’offre gratuite ou en version d’essai est devenue le mode d’entrée normal des outils numériques dans une petite structure : messagerie personnelle utilisée pour le travail, espace de stockage en ligne, service d’envoi de fichiers volumineux, outil de traduction automatique, tableau de suivi partagé, service de visioconférence, extension de navigateur. Chacun de ces services traite des données pour votre compte dès qu’un salarié y dépose un document contenant des noms.
Cette famille est à la fois la plus invisible et souvent la plus exposée, puisqu’un service gratuit s’accompagne rarement d’un contrat négocié et fréquemment de conditions générales prévoyant un hébergement hors de l’Union européenne.
La carte bancaire et les notes de frais
Un abonnement mensuel de quinze euros réglé par carte bancaire d’entreprise est fréquemment imputé directement en charge, sans ouverture d’un compte auxiliaire nominatif au nom du prestataire. Selon le paramétrage du plan de comptes et les habitudes du cabinet comptable, ces achats peuvent ne jamais produire de ligne 401 identifiable. Le relevé de carte les montre, la balance non.
Le cas de la note de frais est encore plus net. Lorsqu’un salarié souscrit lui-même un abonnement et se le fait rembourser, l’écriture passe par les comptes de personnel. Le prestataire n’apparaît nulle part dans le compte 401, alors qu’il traite peut-être des données de clients.
Les sous-traitants ultérieurs
C’est l’angle mort le plus lourd de conséquences. L’article 28.2 du RGPD subordonne le recrutement d’un sous-traitant ultérieur à votre autorisation, et l’article 28.4 impose que les mêmes obligations lui soient répercutées par contrat.
Ces sous-traitants ultérieurs facturent votre sous-traitant, jamais vous. L’hébergeur de votre logiciel métier, le prestataire de sauvegarde de cet hébergeur, le service de messagerie transactionnelle qui envoie les notifications, l’outil d’assistance à distance intégré au produit : aucun n’apparaîtra jamais dans votre comptabilité. C’est pourtant à ce niveau que se trouvent la plupart des transferts hors Union européenne et une part importante du risque de sécurité.
La seule source utile ici n’est pas comptable : c’est la liste des sous-traitants ultérieurs que votre contrat de sous-traitance doit vous imposer de recevoir et de tenir à jour.
Les flux sans facture
Restent les relations qui ne passent par aucune facture fournisseur. Les conventions de mise à disposition de personnel ou d’outils entre entités d’un même groupe, les refacturations intragroupe, les moyens fournis par une fédération ou par un financeur à une association, et les plateformes dont le modèle économique repose sur la publicité plutôt que sur l’abonnement. Dans tous ces cas, un tiers traite des données pour votre compte sans qu’une dette fournisseur ait jamais été enregistrée.
Il faut y ajouter les contrats pluriannuels payés sur un exercice antérieur. Une licence de trois ans réglée en une fois il y a deux ans reste active, mais n’apparaît plus dans la balance de l’exercice courant.
Le shadow IT, angle mort structurel
De quoi il s’agit concrètement
Le shadow IT désigne les outils numériques utilisés dans l’organisation sans validation ni connaissance de la direction ou du responsable informatique. Ce n’est pas une déviance, c’est une réponse rationnelle à un besoin non couvert : un salarié doit transmettre un dossier lourd, l’outil officiel ne le permet pas, il utilise ce qui fonctionne.
Dans les structures accompagnées par FINETHIQUE, le shadow IT prend des formes très concrètes. Un service d’envoi de fichiers grand public pour transmettre un dossier volumineux. Une messagerie instantanée personnelle entre professionnels d’un même service. Un espace de stockage personnel synchronisé sur le poste de travail. Un agenda partagé souscrit par une équipe. Un outil de traduction automatique dans lequel on colle un courrier. Des extensions de navigateur installées librement. Et, dans une catégorie voisine mais souvent oubliée, les copieurs multifonctions en location, dotés d’un disque dur qui conserve les documents numérisés.
Le point qui compte pour notre sujet est simple : cette population est majoritairement gratuite, ou payée hors circuit fournisseur. Elle est donc absente de la balance 401 par construction, et c’est précisément la raison pour laquelle une cartographie des sous-traitants appuyée sur la seule comptabilité surestime toujours sa propre couverture.
Le shadow IA
Depuis 2025, une variante s’est ajoutée et progresse plus vite que les autres : le dépôt d’extraits de dossiers dans un modèle d’intelligence artificielle générative grand public. Un compte rendu à reformuler, un courrier à traduire, un tableau à résumer.
Les enjeux se cumulent. Au titre du RGPD, il faut une base légale, une information des personnes, et l’encadrement du transfert lorsque le service est hébergé hors de l’Union. Dans les secteurs juridique, social et médico-social, s’y ajoute le secret professionnel, dont la violation relève du droit pénal et non du seul droit des données.
Depuis le 2 février 2025, l’article 4 du règlement européen sur l’intelligence artificielle impose par ailleurs aux organisations de veiller à un niveau suffisant de maîtrise de l’IA chez les personnes qui l’utilisent pour leur compte. Cette obligation suppose au minimum de savoir ce qui est utilisé, ce qui ramène à la cartographie des sous-traitants. La CNIL a ouvert un espace dédié à l’intelligence artificielle et publie des fiches pratiques sur les conditions de licéité de ces usages.
Pourquoi la question posée en réunion ne remonte rien
Une cartographie des sous-traitants qui repose sur un tour de table produit une liste des outils officiels. C’est mécanique : le shadow IT est, par définition, ce que l’on n’a pas déclaré. Deux mécanismes s’y ajoutent. Le salarié ne perçoit pas toujours l’outil comme un traitement de données, il le perçoit comme une commodité personnelle. Et quand il perçoit l’irrégularité, déclarer l’expose à une remontrance.
D’où deux conséquences de méthode. La question se pose par l’observation du poste de travail plutôt que par le déclaratif : montrez-moi comment vous faites pour envoyer ce dossier, plutôt que quels logiciels utilisez-vous. Et la campagne s’ouvre par une amnistie explicite, annoncée par la direction : pendant la phase de recensement, déclarer un outil n’expose à aucune sanction. Sans cette annonce, rien ne remonte et la cartographie reste fausse.
Cartographie des sous-traitants : les cinq sources à croiser
Le compte 401 n’est donc qu’une source parmi cinq dans une cartographie des sous-traitants. Voici les autres, classées par ce qu’elles rapportent réellement.
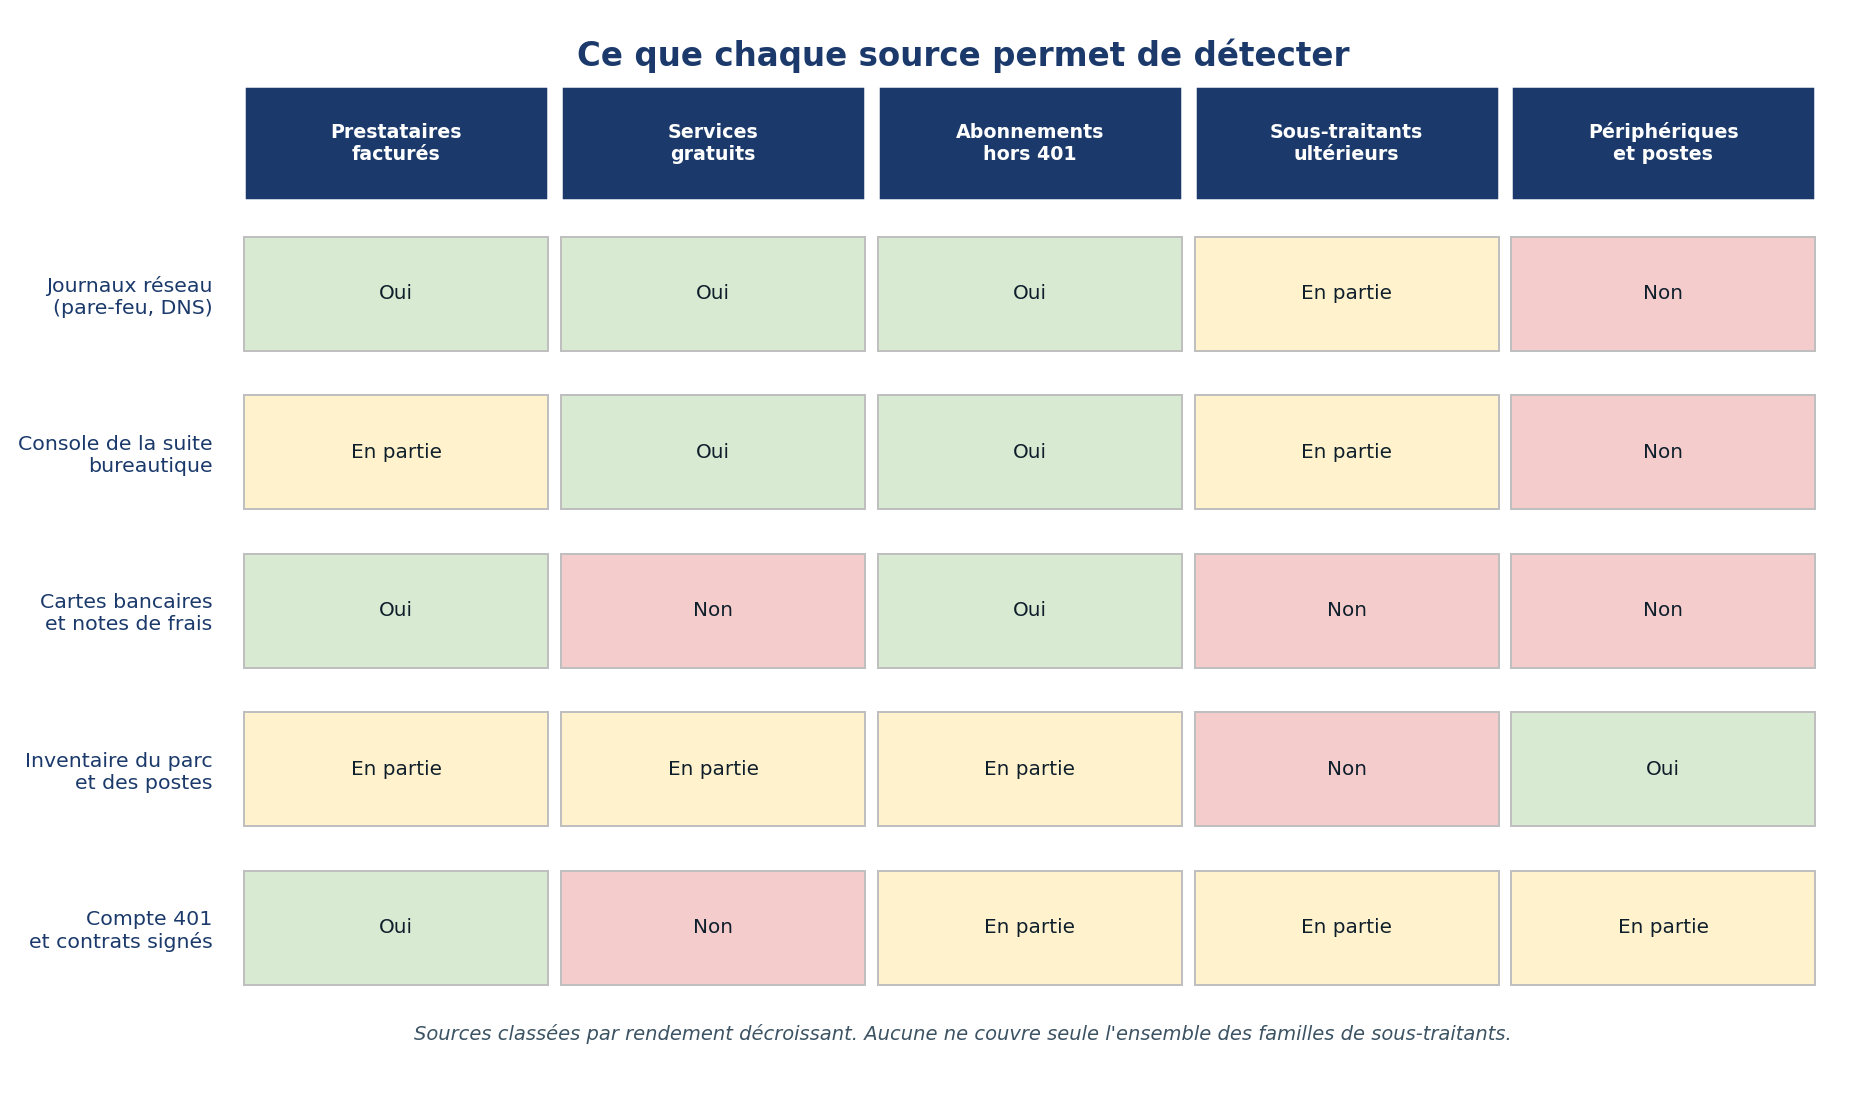
Figure 3 – Ce que chaque source permet de détecter. Source : FINETHIQUE.
Les journaux du pare-feu, du serveur mandataire ou du résolveur de noms de domaine. Trente jours de domaines sortants suffisent à faire apparaître l’essentiel des services en ligne réellement utilisés, gratuits compris. C’est la source la plus complète et la moins coûteuse à obtenir lorsqu’un équipement de filtrage existe. Le guide d’hygiène informatique publié par l’agence nationale de la sécurité des systèmes d’information rappelle d’ailleurs l’intérêt de la journalisation, y compris pour des structures modestes.
La console d’administration de la suite bureautique. Elle liste les applications tierces auxquelles un salarié a accordé un accès via le bouton de connexion unique, ainsi que les partages externes actifs. Cette liste est révélatrice et presque jamais consultée : elle montre des services auxquels personne n’a jamais payé un euro et qui accèdent pourtant à la messagerie ou aux fichiers de l’organisation.
Les relevés de carte bancaire et les justificatifs de notes de frais. Ligne à ligne, et non par les écritures agrégées. C’est ce qui rattrape les abonnements imputés directement en charge et ceux souscrits par les salariés.
L’inventaire du parc et des postes. Applications installées, extensions de navigateur, périphériques dotés de mémoire. Cette source rattrape ce qui ne produit pas de trafic sortant identifiable.
Le compte 401 et les contrats signés. En dernier, non parce que la source est mauvaise, mais parce qu’elle confirme et documente ce que les précédentes ont fait apparaître. C’est aussi elle qui fournit les éléments contractuels dont le registre a besoin.
À ces cinq sources s’ajoute un contrôle qui ne coûte presque rien : l’inspection des traceurs déposés par votre propre site internet. Elle fait régulièrement apparaître des prestataires de mesure d’audience, de formulaire ou de dialogue en ligne dont personne n’avait connaissance en interne.
Dans quel ordre travailler
L’ordre des gestes compte davantage que leur nombre. Le schéma ci-dessous décrit l’enchaînement qui produit une cartographie des sous-traitants tenable, du recensement jusqu’à la mise à jour du registre.
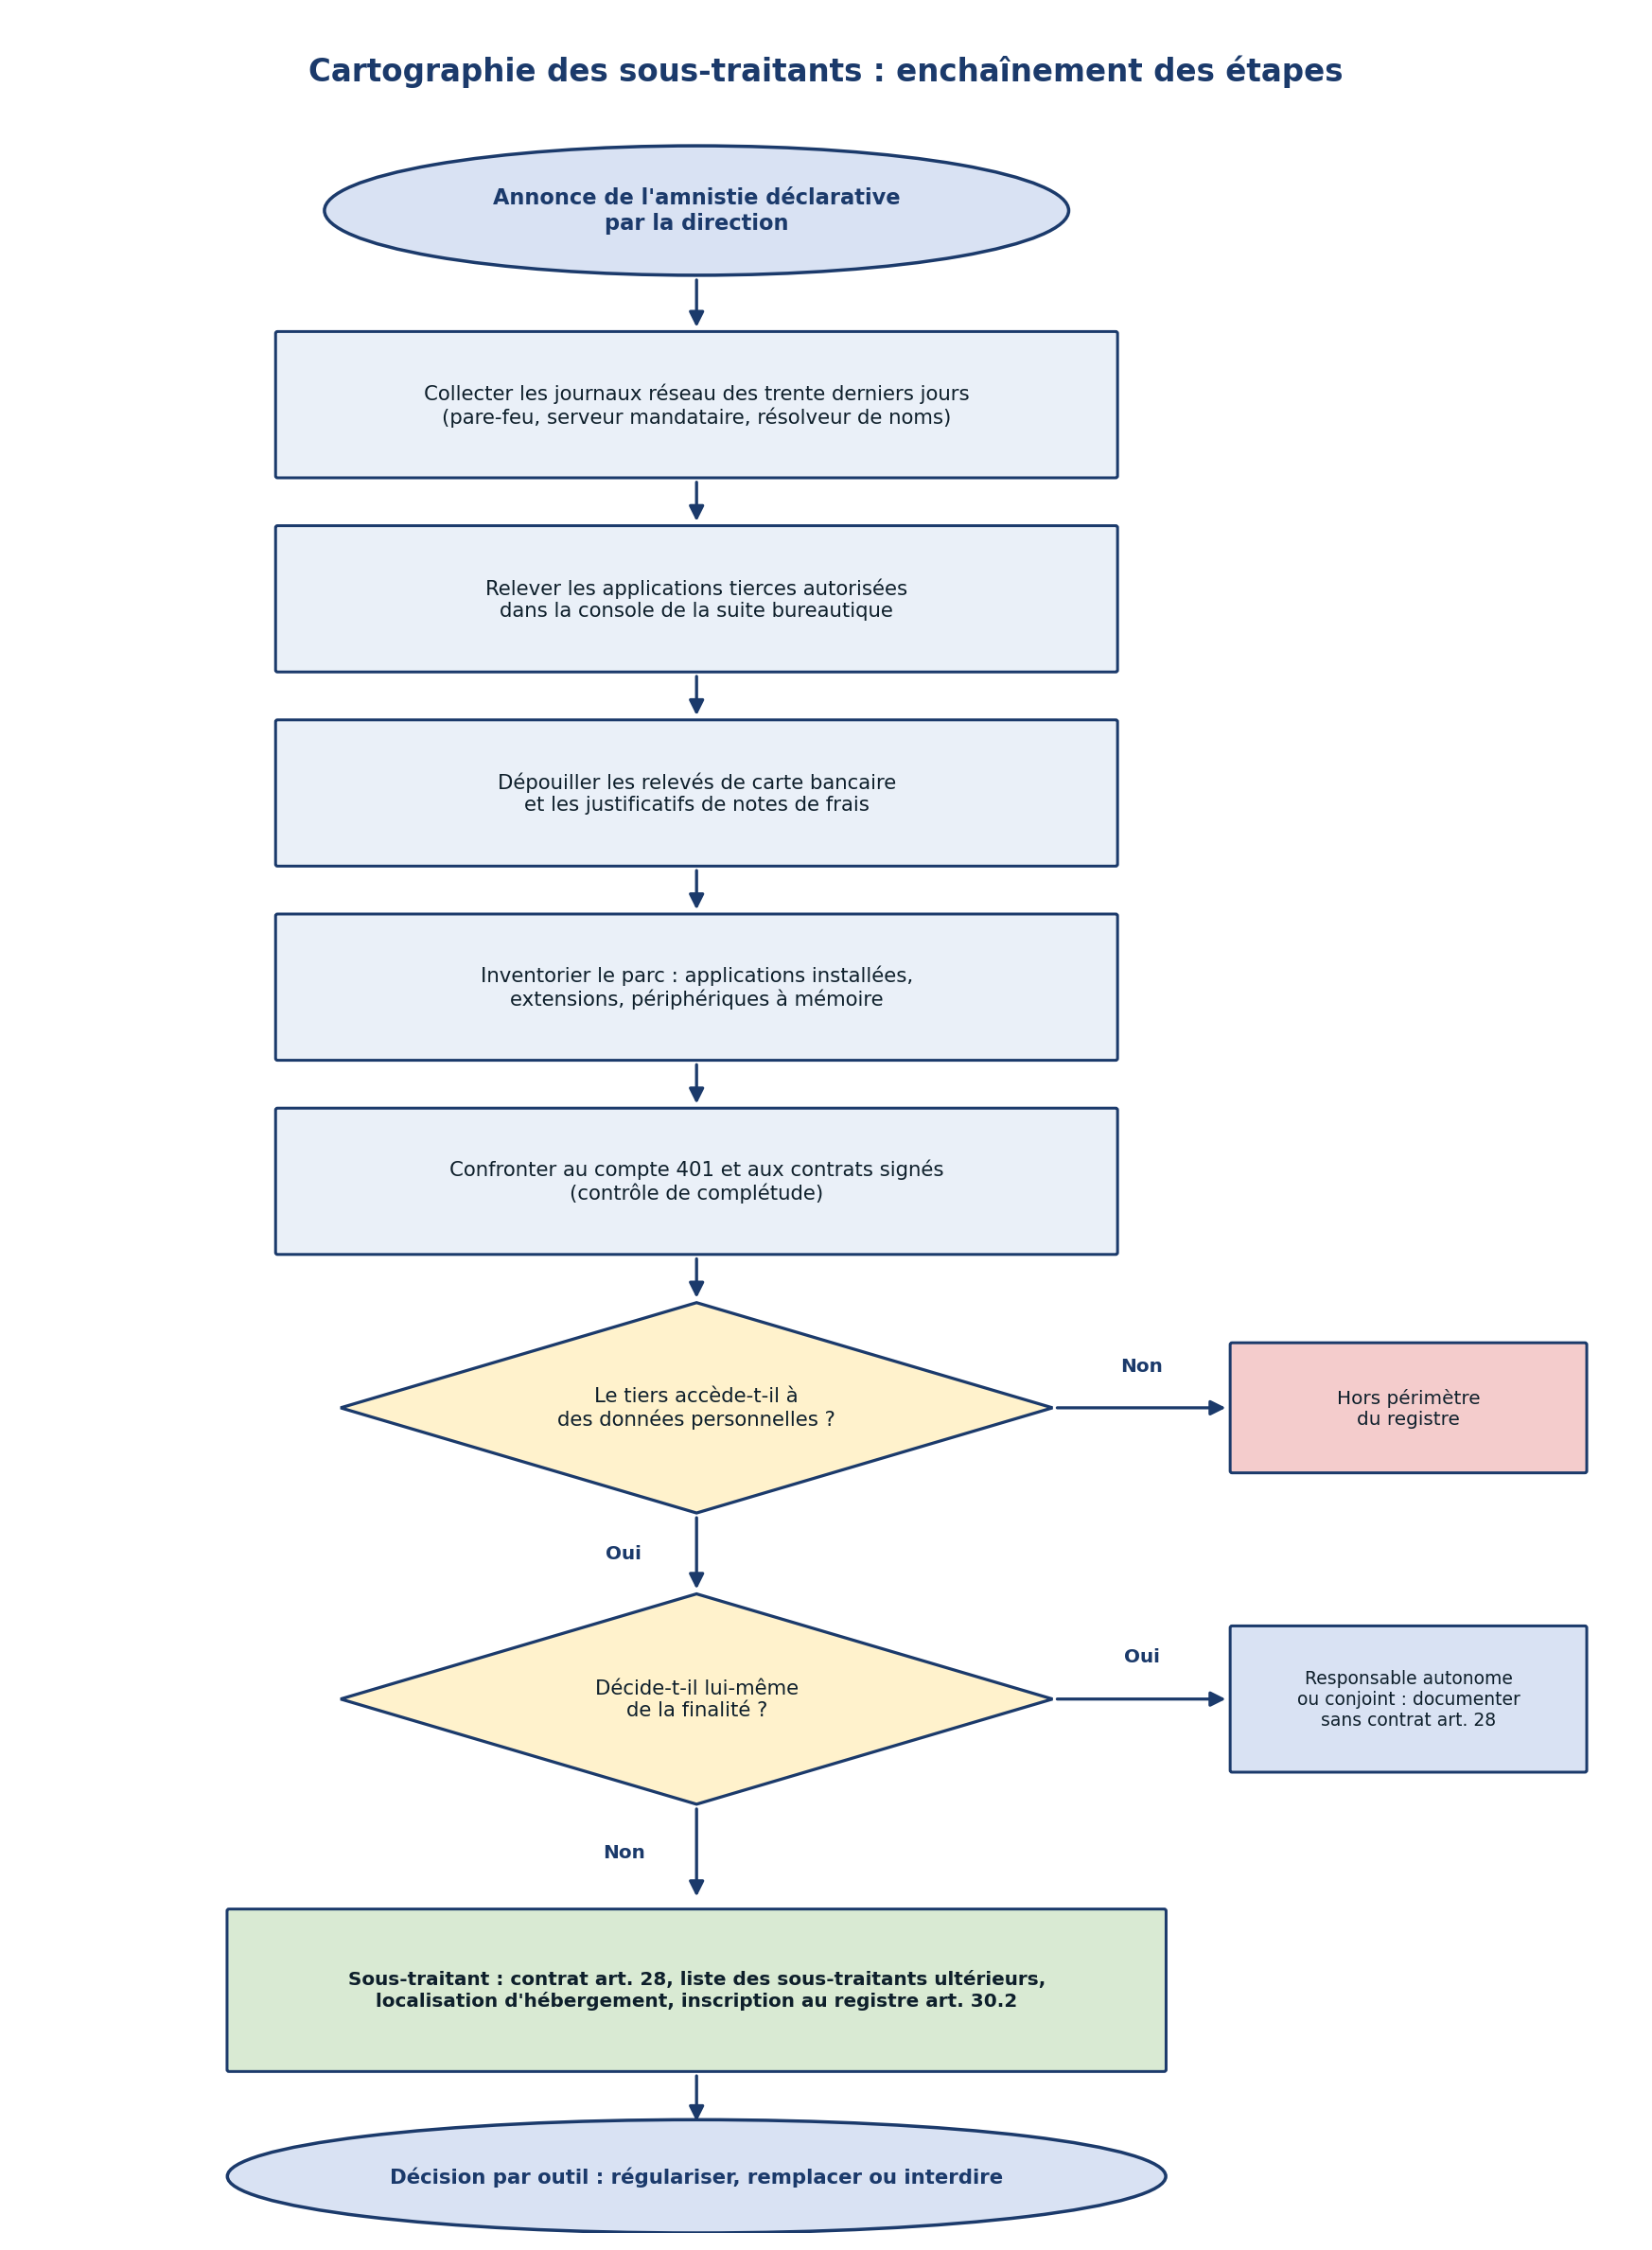
Figure 4 – Enchaînement des étapes de la cartographie des sous-traitants. Formes normalisées ISO 5807. Source : FINETHIQUE.
Trois points méritent d’être soulignés dans cet enchaînement.
L’annonce de l’amnistie déclarative précède le recensement, elle ne le suit pas. Une fois qu’un salarié a compris qu’une déclaration peut lui être reprochée, la source d’information se ferme et ne se rouvre pas.
La qualification intervient après le recensement et avant la contractualisation. Contractualiser avant d’avoir qualifié conduit à faire signer des contrats de sous-traitance à des responsables autonomes, ce qui est à la fois inutile et source de confusion sur la répartition des responsabilités.
Enfin, la sortie du processus n’est pas une liste mais une décision par outil : régulariser, remplacer, ou interdire. Un recensement qui ne débouche sur aucune décision produit un inventaire de non-conformités documentées, ce qui est une position moins confortable que l’ignorance en cas de contrôle.
Ce qu’un référentiel de certification attend sur ce point
Le référentiel de certification RGPD élaboré par le cabinet Lexing, publié sur le site de la CNIL, éclaire utilement le niveau d’exigence attendu, y compris pour les organisations qui ne visent pas la certification.
Deux exigences intéressent directement la cartographie des sous-traitants. Le critère E04-S02-C01 attend une procédure écrite de recensement des traitements, et non un recensement improvisé. Le critère E07-S02-C03 précise que la procédure relative au registre des traitements confiés à des sous-traitants doit décrire la méthodologie suivie pour constituer le registre, en assurer la complétude et le mettre à jour.
Cette exigence de complétude est exactement ce qu’un croisement de sources permet de documenter et qu’une source unique ne permet pas. Le référentiel prévoit par ailleurs, au critère E07-S02-C04, un audit annuel destiné à vérifier que la procédure est effectivement appliquée par les métiers, ce qui déplace le sujet de l’existence du document vers son application réelle.
Le référentiel attend enfin, au critère E04-S02-C04, un examen régulier de la liste des logiciels et de la liste des technologies utilisées. Cet inventaire applicatif est distinct du registre des traitements, et c’est lui qui absorbe le shadow IT. Une organisation qui tient les deux listes et les confronte périodiquement traite le problème à sa racine.
Trois questions pour trancher une ligne
Voici la règle de décision qui permet d’instruire rapidement une ligne de la balance fournisseurs, ou tout autre tiers repéré par une des cinq sources.
Ce tiers accède-t-il à des données personnelles dont vous êtes responsable ? Accéder inclut la consultation, l’hébergement, la sauvegarde et la simple possibilité technique d’accéder, même non exercée. Si la réponse est non, la ligne sort du périmètre du registre des sous-traitants. Elle peut rester un sujet de sécurité physique ou de confidentialité contractuelle.
Décide-t-il lui-même de la finalité de ce traitement ? Si oui, il est responsable autonome, et la relation se documente autrement : information des personnes sur la communication de leurs données, et éventuellement clause de confidentialité. Si la finalité est décidée en commun, la piste est celle de la responsabilité conjointe de l’article 26.
Sinon, où sont ses propres sous-traitants ? Un sous-traitant confirmé appelle un contrat conforme à l’article 28, mais aussi la liste de ses sous-traitants ultérieurs et la localisation d’hébergement. C’est cette troisième question qui fait remonter la partie immergée de la chaîne, celle que votre comptabilité ne verra jamais.
Les écarts les plus fréquents en audit
Quelques constats reviennent avec une régularité suffisante pour être signalés.
La cartographie des sous-traitants recopie l’annuaire fournisseurs, expert-comptable et banque compris. La qualification n’a pas été faite, et le document perd sa valeur probatoire : il montre qu’on n’a pas distingué ce qui devait l’être.
Le registre existe et il est correct, mais il n’a jamais été confronté à une source indépendante. Il est juste sur ce qu’il contient et muet sur ce qu’il ignore.
Les sous-traitants ultérieurs ne sont pas documentés, alors que le contrat de sous-traitance prévoyait la communication de leur liste. La clause existe, elle n’a jamais été activée.
Enfin, la mise à jour n’est pas outillée. Un recensement produit une photographie, et un outil numérique entre dans une organisation en trois clics. Sans procédure d’entrée d’un nouvel outil et sans catalogue des outils autorisés, la cartographie des sous-traitants est périmée dans l’année qui suit sa production. C’est d’ailleurs ce que vise l’exigence de mise à jour du référentiel, et non la seule production initiale du registre.
En résumé
La comptabilité fournisseurs mérite sa place dans une cartographie des sous-traitants, à condition de lui assigner le rôle qui est le sien : celui d’un contrôle de complétude appliqué à un registre déjà constitué, et non celui d’un point de départ. Utilisée dans ce sens, elle produit une trace de diligence facile à montrer et coûte une heure de travail.
Le vrai travail est ailleurs. Il consiste à qualifier chaque tiers avant de l’inscrire, à aller chercher les sous-traitants ultérieurs auprès de vos prestataires, et à traiter le shadow IT par les journaux et l’observation plutôt que par le questionnaire. C’est ce triple mouvement qui fait la différence entre un registre qui existe et un registre qui protège.
Un doute sur votre registre des sous-traitants ?
FINETHIQUE accompagne les TPE, les PME et les associations des secteurs juridique, social et médico-social sur la cartographie des sous-traitants, la qualification des relations contractuelles et la rédaction des contrats de l’article 28.
Un premier échange de 45 minutes permet de situer où vous en êtes et ce qui manque réellement.
Prendre rendez-vous avec Mandy LABADIE, Consultante RGPD : https://calendly.com/mlabadie-finethique/30min
Contact direct :
- Téléphone : 06 07 42 36 84
- E-mail : mlabadie@finethique.fr
- Site : finethique.fr
Sources
- Règlement (UE) 2016/679 (RGPD), articles 4.7, 4.8, 26, 28, 30.2 et 32 : texte consolidé sur EUR-Lex.
- Règlement (UE) 2024/1689 sur l’intelligence artificielle, article 4 (maîtrise de l’IA), applicable depuis le 2 février 2025 : texte sur EUR-Lex.
- Comité européen de la protection des données, lignes directrices 07/2020 relatives aux notions de responsable du traitement et de sous-traitant.
- CNIL, Sous-traitant, définition.
- CNIL, Cartographier vos traitements de données personnelles.
- CNIL, Le registre des activités de traitement.
- CNIL, Sous-traitance : exemple de clauses.
- CNIL, RGPD : passer à l’action.
- CNIL, Intelligence artificielle et fiches pratiques IA.
- Agence nationale de la sécurité des systèmes d’information, Guide d’hygiène informatique.
- Autorité des normes comptables, Plan comptable général, règlement ANC n° 2014-03, compte 401 « Fournisseurs ».
- Référentiel de certification RGPD Lexing, 17 juin 2025, critères E04-S02-C01, E04-S02-C04, E07-S02-C03 et E07-S02-C04 : document publié sur le site de la CNIL.


