
✨ Contenu partiellement généré par une IA et validé par un agent
avant parution.
TL;DR
Le sujet de la vidéosurveillance bijouterie assurance oppose deux
logiques qui ne se parlent pas. Votre assureur impose des référentiels
APSAD (R81, R82, R31) pour couvrir votre stock, et conditionne souvent
l’indemnisation après sinistre à une installation certifiée. Le RGPD,
lui, impose la minimisation : durée de conservation courte, cadrage
limité, protection des salariés. Ces deux exigences ne s’annulent pas,
elles doivent être arbitrées ensemble. Cet article décrypte le
référentiel APSAD, expose ce que le contrat d’assurance exige
réellement, ce que le RGPD impose en face, et donne une méthode concrète
pour concilier les deux sans surdimensionner votre dispositif ni
compromettre votre couverture.
Introduction
La vidéosurveillance bijouterie assurance est l’un des angles les
plus mal compris de la mise en conformité d’un commerce à valeur élevée.
Le dirigeant de bijouterie reçoit deux messages contradictoires. D’un
côté, son assureur exige un dispositif robuste, certifié, connecté à un
centre de télésurveillance, sous peine de refuser sa garantie. De
l’autre, le RGPD et la CNIL imposent un traitement proportionné, des
durées courtes et une protection des personnes filmées.
Beaucoup résolvent ce dilemme en obéissant à l’assureur et en
oubliant le RGPD, ou l’inverse. Les deux approches sont perdantes.
Ignorer l’assureur, c’est risquer un refus d’indemnisation après un vol
qui peut représenter des dizaines de milliers d’euros de préjudice.
Ignorer le RGPD, c’est s’exposer à une sanction de la CNIL et à des
preuves inexploitables. Cet article montre comment tenir les deux
exigences en même temps, ce qui suppose d’abord de bien comprendre
chacune.
Table des matières
- Pourquoi l’assurance pilote la
vidéosurveillance en bijouterie - Le référentiel APSAD décrypté
- Ce que le contrat d’assurance exige
réellement - Ce que le RGPD impose en face
- Quatre points de friction
concrets - Le piège oublié : le télésurveilleur est
un sous-traitant RGPD - La méthode d’arbitrage pour concilier
les deux
Pourquoi l’assurance pilote la
vidéosurveillance en bijouterie
En bijouterie, l’assurance n’est pas une formalité, c’est une
condition de survie de l’entreprise. Un cambriolage ou un vol à main
armée peut effacer en quelques minutes une valeur de stock considérable.
Les assureurs le savent et classent la bijouterie et la joaillerie parmi
les risques les plus élevés qu’ils acceptent de couvrir.
Cette classification a une conséquence directe : l’assureur ne se
contente pas de vendre une police, il impose des conditions techniques
strictes pour accepter le risque. La vidéosurveillance bijouterie
assurance devient alors un sujet piloté par le contrat autant que par la
loi. Le niveau d’équipement exigé, la certification de l’installateur,
la connexion à un centre de télésurveillance sont autant de clauses qui
déterminent si vous serez couvert.
Le problème, c’est que ces exigences contractuelles sont souvent
transmises telles quelles à l’installateur, sans qu’aucun regard
juridique ne vérifie leur compatibilité avec le RGPD. Le dirigeant se
retrouve avec un dispositif conçu pour satisfaire l’assureur, parfois en
tension frontale avec les principes de protection des données.
Le référentiel APSAD décrypté
L’APSAD n’est pas une loi. C’est un ensemble de référentiels
techniques de sûreté et de sécurité incendie édités par le CNPP (Centre
National de Prévention et de Protection), l’organisme historiquement
mandaté par les assureurs français. Chaque règle APSAD décrit les
exigences de conception, d’installation et de maintenance d’un type
d’équipement de sécurité.
Trois référentiels concernent directement la bijouterie. La règle R81
encadre les systèmes de détection d’intrusion, autrement dit l’alarme.
La règle R82 encadre les systèmes de vidéosurveillance. La règle R31
encadre les services de télésurveillance, avec levée de doute et
intervention. Pour un risque élevé comme la bijouterie, l’assureur
demande fréquemment le niveau P3, le plus exigeant.
Il faut distinguer trois notions que les dirigeants confondent
souvent. La règle APSAD est le référentiel technique, le cahier des
charges. La certification de service APSAD atteste qu’un installateur
respecte ce référentiel dans ses méthodes ; elle se matérialise par une
déclaration de conformité, dite N pour l’installation et Q pour la
maintenance. La certification NF A2P, elle, porte sur le matériel lui
même, testé et homologué, pas sur l’installateur.
La règle R82 mérite une attention particulière dans le contexte de la
vidéosurveillance bijouterie assurance. Dans ses éditions récentes, elle
intègre des exigences de qualité d’image, de fiabilité d’enregistrement,
d’interopérabilité avec les centres de télésurveillance, et une
référence explicite à la conformité RGPD. L’assureur qui exige la R82
exige donc, indirectement, un dispositif censé être compatible avec la
protection des données. Encore faut-il le vérifier concrètement.
Ce que le contrat d’assurance exige
réellement
Lisez votre contrat multirisque professionnel, en particulier les
conditions particulières et l’annexe sécurité. C’est là que se cachent
les obligations qui conditionnent votre indemnisation. La formulation
type impose une installation et une maintenance par un prestataire
certifié APSAD, un niveau de protection donné, et parfois une connexion
permanente à un centre de télésurveillance certifié.
Le statut juridique de ces exigences est essentiel à comprendre.
L’APSAD n’est pas obligatoire au sens de la loi, sa force est purement
contractuelle. Mais dans un contrat d’assurance, une condition non
respectée peut entraîner une réduction, voire un refus d’indemnisation
en cas de sinistre. Autrement dit, un bijoutier parfaitement en règle
vis à vis de la préfecture et de la CNIL peut se voir refuser sa
couverture parce que son installateur n’était pas certifié.
Ne prenez jamais ces clauses pour acquises sur parole. Vérifiez que
votre installateur détient bien une certification valide, dans le bon
référentiel, au bon niveau, en consultant l’annuaire officiel du CNPP.
Une certification expirée ou dans un référentiel inadapté peut suffire à
faire tomber la garantie le jour où vous en avez le plus besoin.
Ce que le RGPD impose en face
Face à l’assureur, le RGPD parle un autre langage : celui de la
minimisation. Le traitement de vidéosurveillance repose sur l’intérêt
légitime du responsable de traitement, à savoir la sécurité des biens et
des personnes. Cette base légale doit être documentée et, surtout, mise
en balance avec les droits des personnes filmées.
Cette mise en balance impose plusieurs limites concrètes. La durée de
conservation des images ne doit pas excéder un mois selon la doctrine de
la CNIL, et quelques jours suffisent souvent. Le cadrage doit se limiter
aux zones réellement exposées, sans capter inutilement la voie publique
ou l’ensemble du magasin. La surveillance permanente d’un salarié à son
poste est proscrite. L’accès aux images doit être restreint aux seules
personnes habilitées.
Le RGPD impose aussi une information claire des personnes, par
affichage, et une inscription du traitement au registre des activités de
traitement. Ces obligations ne disparaissent pas parce que l’assureur a
validé le dispositif. Elles s’appliquent en parallèle, et c’est
précisément là que naît la tension au coeur du sujet de la
vidéosurveillance bijouterie assurance.
Quatre points de friction concrets
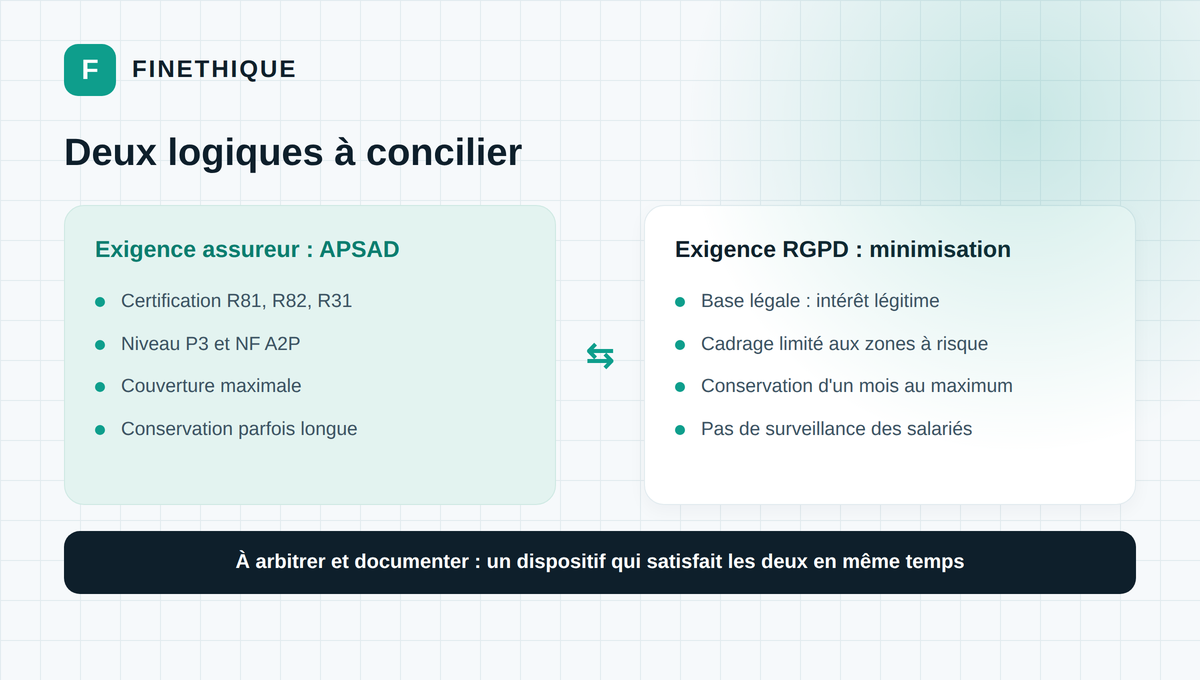
Figure 1 – Les deux logiques à concilier entre l’assureur et le
RGPD. Source : FINETHIQUE.
La tension entre exigence assurantielle et RGPD n’est pas abstraite.
Elle se matérialise sur des points précis, que voici.
Premier point, la durée de conservation. Certains installateurs
configurent l’enregistreur sur la durée maximale technique, parfois
plusieurs mois, en pensant bien faire pour l’assureur. Le RGPD plafonne
à un mois. Une durée de 60 ou 90 jours par défaut est une non-conformité
fréquente et facile à corriger par un simple réglage.
Deuxième point, le cadrage des caméras. La logique assurantielle
pousse à couvrir chaque angle, y compris les postes de travail des
vendeurs. Le RGPD interdit la surveillance permanente des salariés et
impose de privilégier le cadrage de la zone à risque, le comptoir ou la
vitrine, plutôt que le visage du personnel.
Troisième point, l’information et la consultation. Un dispositif
étendu qui filme les zones de travail suppose l’information individuelle
des salariés et, si un comité social et économique existe, sa
consultation préalable. L’assureur ne demande jamais cette étape, mais
son absence fragilise l’usage des images en cas de litige.
Quatrième point, la traçabilité des accès. L’assureur veut que les
images soient exploitables. Le RGPD veut qu’elles soient protégées.
Concilier les deux suppose un poste de visionnage sécurisé, des
habilitations nominatives et une journalisation des consultations, ce
que peu de dispositifs prévoient d’origine.
Le piège oublié : le télésurveilleur est un
sous-traitant RGPD
Voici l’angle mort le plus fréquent, et le plus lourd de
conséquences. Lorsque votre dispositif est relié à un centre de
télésurveillance, ce prestataire reçoit et traite vos images pour votre
compte. Au sens du RGPD, il est un sous-traitant. Cela déclenche une
obligation précise, prévue par l’article 28 du RGPD : un contrat de
sous-traitance, souvent appelé DPA, encadrant ce que le prestataire peut
faire des données.
Ce contrat doit préciser les finalités, la durée de conservation côté
télésurveilleur, les mesures de sécurité, le sort des images en fin de
contrat et l’interdiction de réutilisation à d’autres fins. Beaucoup de
bijoutiers signent un contrat de télésurveillance purement commercial,
centré sur la prestation d’intervention, sans aucune clause de
protection des données. C’est une non-conformité directe qui engage la
responsabilité du bijoutier, pas seulement celle du prestataire.
Vérifiez donc que votre contrat de télésurveillance comporte bien un
volet article 28. Vérifiez aussi où sont hébergées les images : un
centre de télésurveillance qui stocke les flux hors de l’Union
européenne ajoute une problématique de transfert international de
données, qui suppose des garanties supplémentaires. Ce point échappe
presque toujours à l’installateur et à l’assureur, car il ne relève ni
de la R82 ni du contrat de couverture.
La méthode d’arbitrage pour concilier les
deux
La bonne nouvelle, c’est que les deux exigences sont conciliables
dans l’immense majorité des cas. La R82 elle même intègre une référence
au RGPD, ce qui montre qu’un dispositif certifié n’est pas censé violer
la protection des données. Le problème vient rarement des textes, il
vient de l’absence d’arbitrage explicite.
La méthode tient en quatre temps. D’abord, obtenez la liste exacte
des exigences de votre assureur, par écrit, en distinguant ce qui est
vraiment contractuel de ce que l’installateur ajoute de sa propre
initiative. Ensuite, confrontez chaque exigence aux principes du RGPD,
en identifiant les points de friction réels, comme la durée de
conservation. Puis, retenez pour chaque point la solution qui satisfait
les deux, par exemple une durée courte mais suffisante pour la levée de
doute. Enfin, documentez cet arbitrage par écrit, car c’est cette trace
qui vous protège en cas de contrôle comme en cas de sinistre.
Un dispositif surdimensionné pour l’assureur devient une
non-conformité RGPD. Un dispositif sous-dimensionné met en jeu votre
indemnisation. Le bon système n’est ni l’un ni l’autre, il est celui qui
a été pensé pour satisfaire les deux exigences simultanément. C’est un
travail d’arbitrage, pas un réglage technique laissé à l’installateur.
Pour la méthode générale de mise en conformité, vous pouvez consulter
notre guide dédié à la vidéoprotection
en bijouterie.
Conclusion
Le sujet de la vidéosurveillance bijouterie assurance ne se résout
pas en choisissant un camp. L’assureur protège votre stock, le RGPD
protège les personnes et vous protège d’une sanction. Les deux logiques
coexistent, et un dispositif bien conçu les honore ensemble.
La clé est d’arrêter de subir ces exigences en silos. L’installateur
configure pour l’assureur, l’assureur exige pour couvrir, et personne
n’arbitre la conformité RGPD ni ne vérifie le contrat du
télésurveilleur. Ce vide se comble par un regard extérieur qui parle les
deux langages. C’est exactement le rôle d’un accompagnement spécialisé,
capable de traduire une clause d’assurance en réglage conforme et un
principe RGPD en exigence opérationnelle. Pour resituer ces obligations
dans leur cadre général, consultez notre guide de la réglementation
vidéoprotection en commerce.
Vous
voulez sécuriser votre bijouterie sans risquer une non-conformité ?
Parlons-en
FINETHIQUE accompagne les bijouteries et joailleries dans
l’articulation entre les exigences de leur assureur et le RGPD : audit
du dispositif existant, vérification du contrat de télésurveillance,
durées de conservation, cadrage, registre et arbitrage documenté.
Votre installation satisfait-elle vraiment votre assureur et la CNIL
en même temps ?
Prendre rendez-vous avec Mandy LABADIE, Consultante RGPD :
https://finethique.fr/contact
Audit initial et devis sous 48 heures, en accompagnement DPO
externalisé ou en mission ponctuelle.
Contact direct : – Téléphone : 06 07 42 36 84 – E-mail :
mlabadie@finethique.fr – Site : finethique.fr
Sources et références
- CNIL,
La vidéosurveillance dans les commerces - CNIL, La
vidéoprotection - Légifrance,
RGPD article 28 sur la sous-traitance - Légifrance,
Code de la sécurité intérieure, Titre V Vidéoprotection - CNPP,
référentiels et certification APSAD - AGELEC
Protection, sécuriser une bijouterie : exigences des assureurs


