
✨ Contenu partiellement généré par une IA et validé par un agent avant parution.
Beaucoup d’éditeurs de logiciel pensent que le Data Act ne les concerne pas. Ils l’associent aux données des objets connectés, aux voitures, aux machines industrielles. C’est vrai pour une partie du règlement. Mais un chapitre entier vise directement les fournisseurs de services cloud et SaaS, et il est applicable depuis le 12 septembre 2025.
Le sujet du Data Act éditeurs SaaS ne porte pas sur la donnée personnelle. Il porte sur la capacité de votre client à partir. Portabilité des données, assistance à la migration, interopérabilité, suppression des frais de sortie : ce sont des obligations opposables, avec un calendrier daté. Cet article traite le seul volet qui touche un éditeur SaaS, sans détour par les données IoT ni l’accès des entités publiques.
Sommaire
- Pourquoi un service SaaS est concerné par le Data Act
- Les obligations de changement de fournisseur (chapitre VI)
- Les délais encadrés du changement de fournisseur
- Frais de sortie : réduits, puis interdits au 12 janvier 2027
- Ce que le Data Act ne vous impose pas
- CRA et Data Act : deux règlements pour le même éditeur
- Ce qu’il faut inscrire dans vos contrats et CGU
- Data Act éditeurs SaaS : le plan d’action en cinq étapes
Pourquoi un service SaaS est concerné par le Data Act
Le Data Act est le Règlement (UE) 2023/2854, adopté le 13 décembre 2023, entré en vigueur le 11 janvier 2024 et applicable depuis le 12 septembre 2025. Son objectif affiché est de fluidifier l’accès aux données et de réduire la dépendance aux fournisseurs.
Le point qui concerne l’éditeur de logiciel tient dans une définition. Le règlement crée la notion de « service de traitement de données », qui couvre les services d’informatique en nuage et en périphérie, quel que soit le modèle : infrastructure (IaaS), plateforme (PaaS) ou logiciel (SaaS). Un service SaaS entre dans cette définition dès lors qu’il permet un accès à la demande, à distance, à des ressources informatiques partagées et évolutives.
La conséquence est directe. Le chapitre VI du règlement, intitulé « Changement de fournisseur de services de traitement des données », s’applique à votre offre. Ce chapitre organise le droit du client de quitter un fournisseur pour un concurrent, ou pour une infrastructure interne, sans obstacle technique, contractuel ou tarifaire injustifié.
Le règlement distingue deux catégories de données du client. Les données qu’il a fournies, d’abord, celles qu’il a versées dans le service. Les données qu’il a générées ensuite, produites par son usage du service. Les deux sont concernées par la portabilité. Les données purement dérivées par votre traitement, sans lien direct avec l’activité du client, relèvent d’un régime plus nuancé qu’il faut apprécier au cas par cas.
Autrement dit, le Data Act ne vous demande pas de sécuriser votre produit. Il vous demande d’organiser la sortie de vos clients. C’est un renversement de logique pour beaucoup d’éditeurs, dont le modèle repose en partie sur la rétention par la friction de départ.
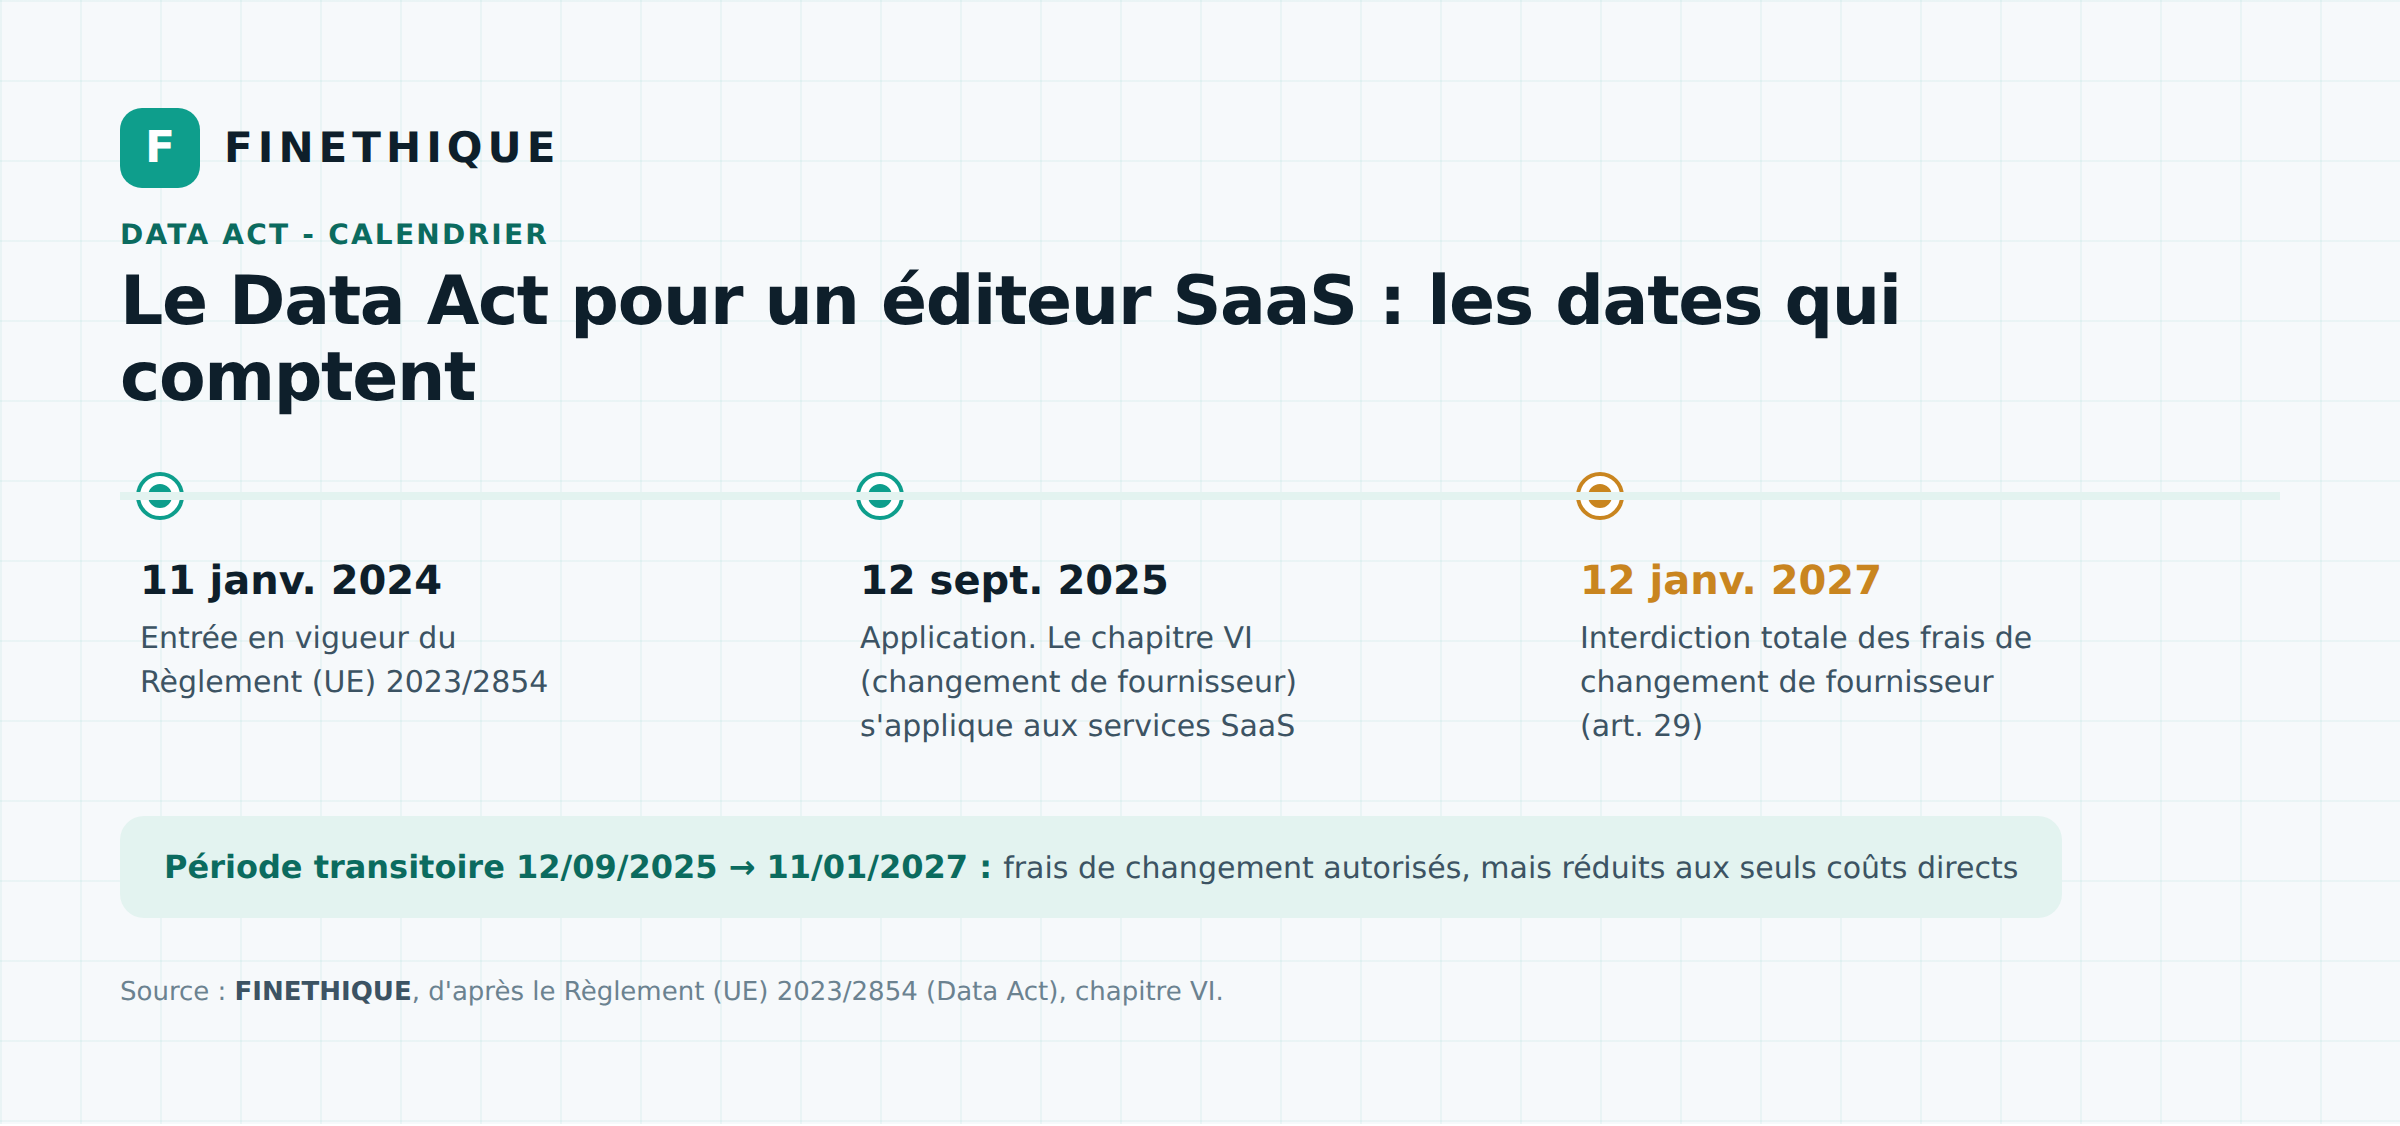
Figure 1 – Calendrier d’application du Data Act pour les services de traitement de données. Source : FINETHIQUE, d’après le Règlement (UE) 2023/2854.
Le règlement vise les données que le client a fournies ou générées en utilisant le service. Il ne vous oblige pas à livrer votre code source, ni les données que vous détenez en propre. La frontière se situe sur les données du client et sur les « actifs numériques » exportables, notion sur laquelle nous revenons plus loin.
Les obligations de changement de fournisseur (chapitre VI)
Le chapitre VI impose plusieurs obligations distinctes, réparties sur les articles 23 à 31 du règlement. Elles se combinent, et aucune ne se substitue aux autres.
La première est la suppression des obstacles au changement (article 23). Vous ne pouvez pas imposer d’entraves commerciales, techniques, contractuelles ou organisationnelles qui empêchent le client de résilier, de conclure avec un autre fournisseur, de récupérer ses données et d’atteindre une équivalence fonctionnelle sur le nouveau service.
La deuxième est l’assistance active à la migration. Le fournisseur de départ doit accompagner le client, lui apporter un soutien raisonnable et lui garantir la continuité du service pendant l’opération. La sortie ne se limite pas à un export brut de fichiers laissé à la charge du client.
La troisième est la portabilité des données et des actifs numériques exportables. Le client doit pouvoir récupérer l’ensemble des données qu’il a fournies et générées, ainsi que les métadonnées pertinentes, dans un format structuré, couramment utilisé et lisible par machine. Les normes ouvertes existantes sont privilégiées.
La quatrième relève des aspects techniques du changement (article 30). Pour les services d’infrastructure, l’objectif est l’équivalence fonctionnelle après migration. Pour les autres, dont le SaaS, le fournisseur doit publier des interfaces ouvertes et des informations d’interopérabilité permettant au client de reconstituer un service équivalent ailleurs.
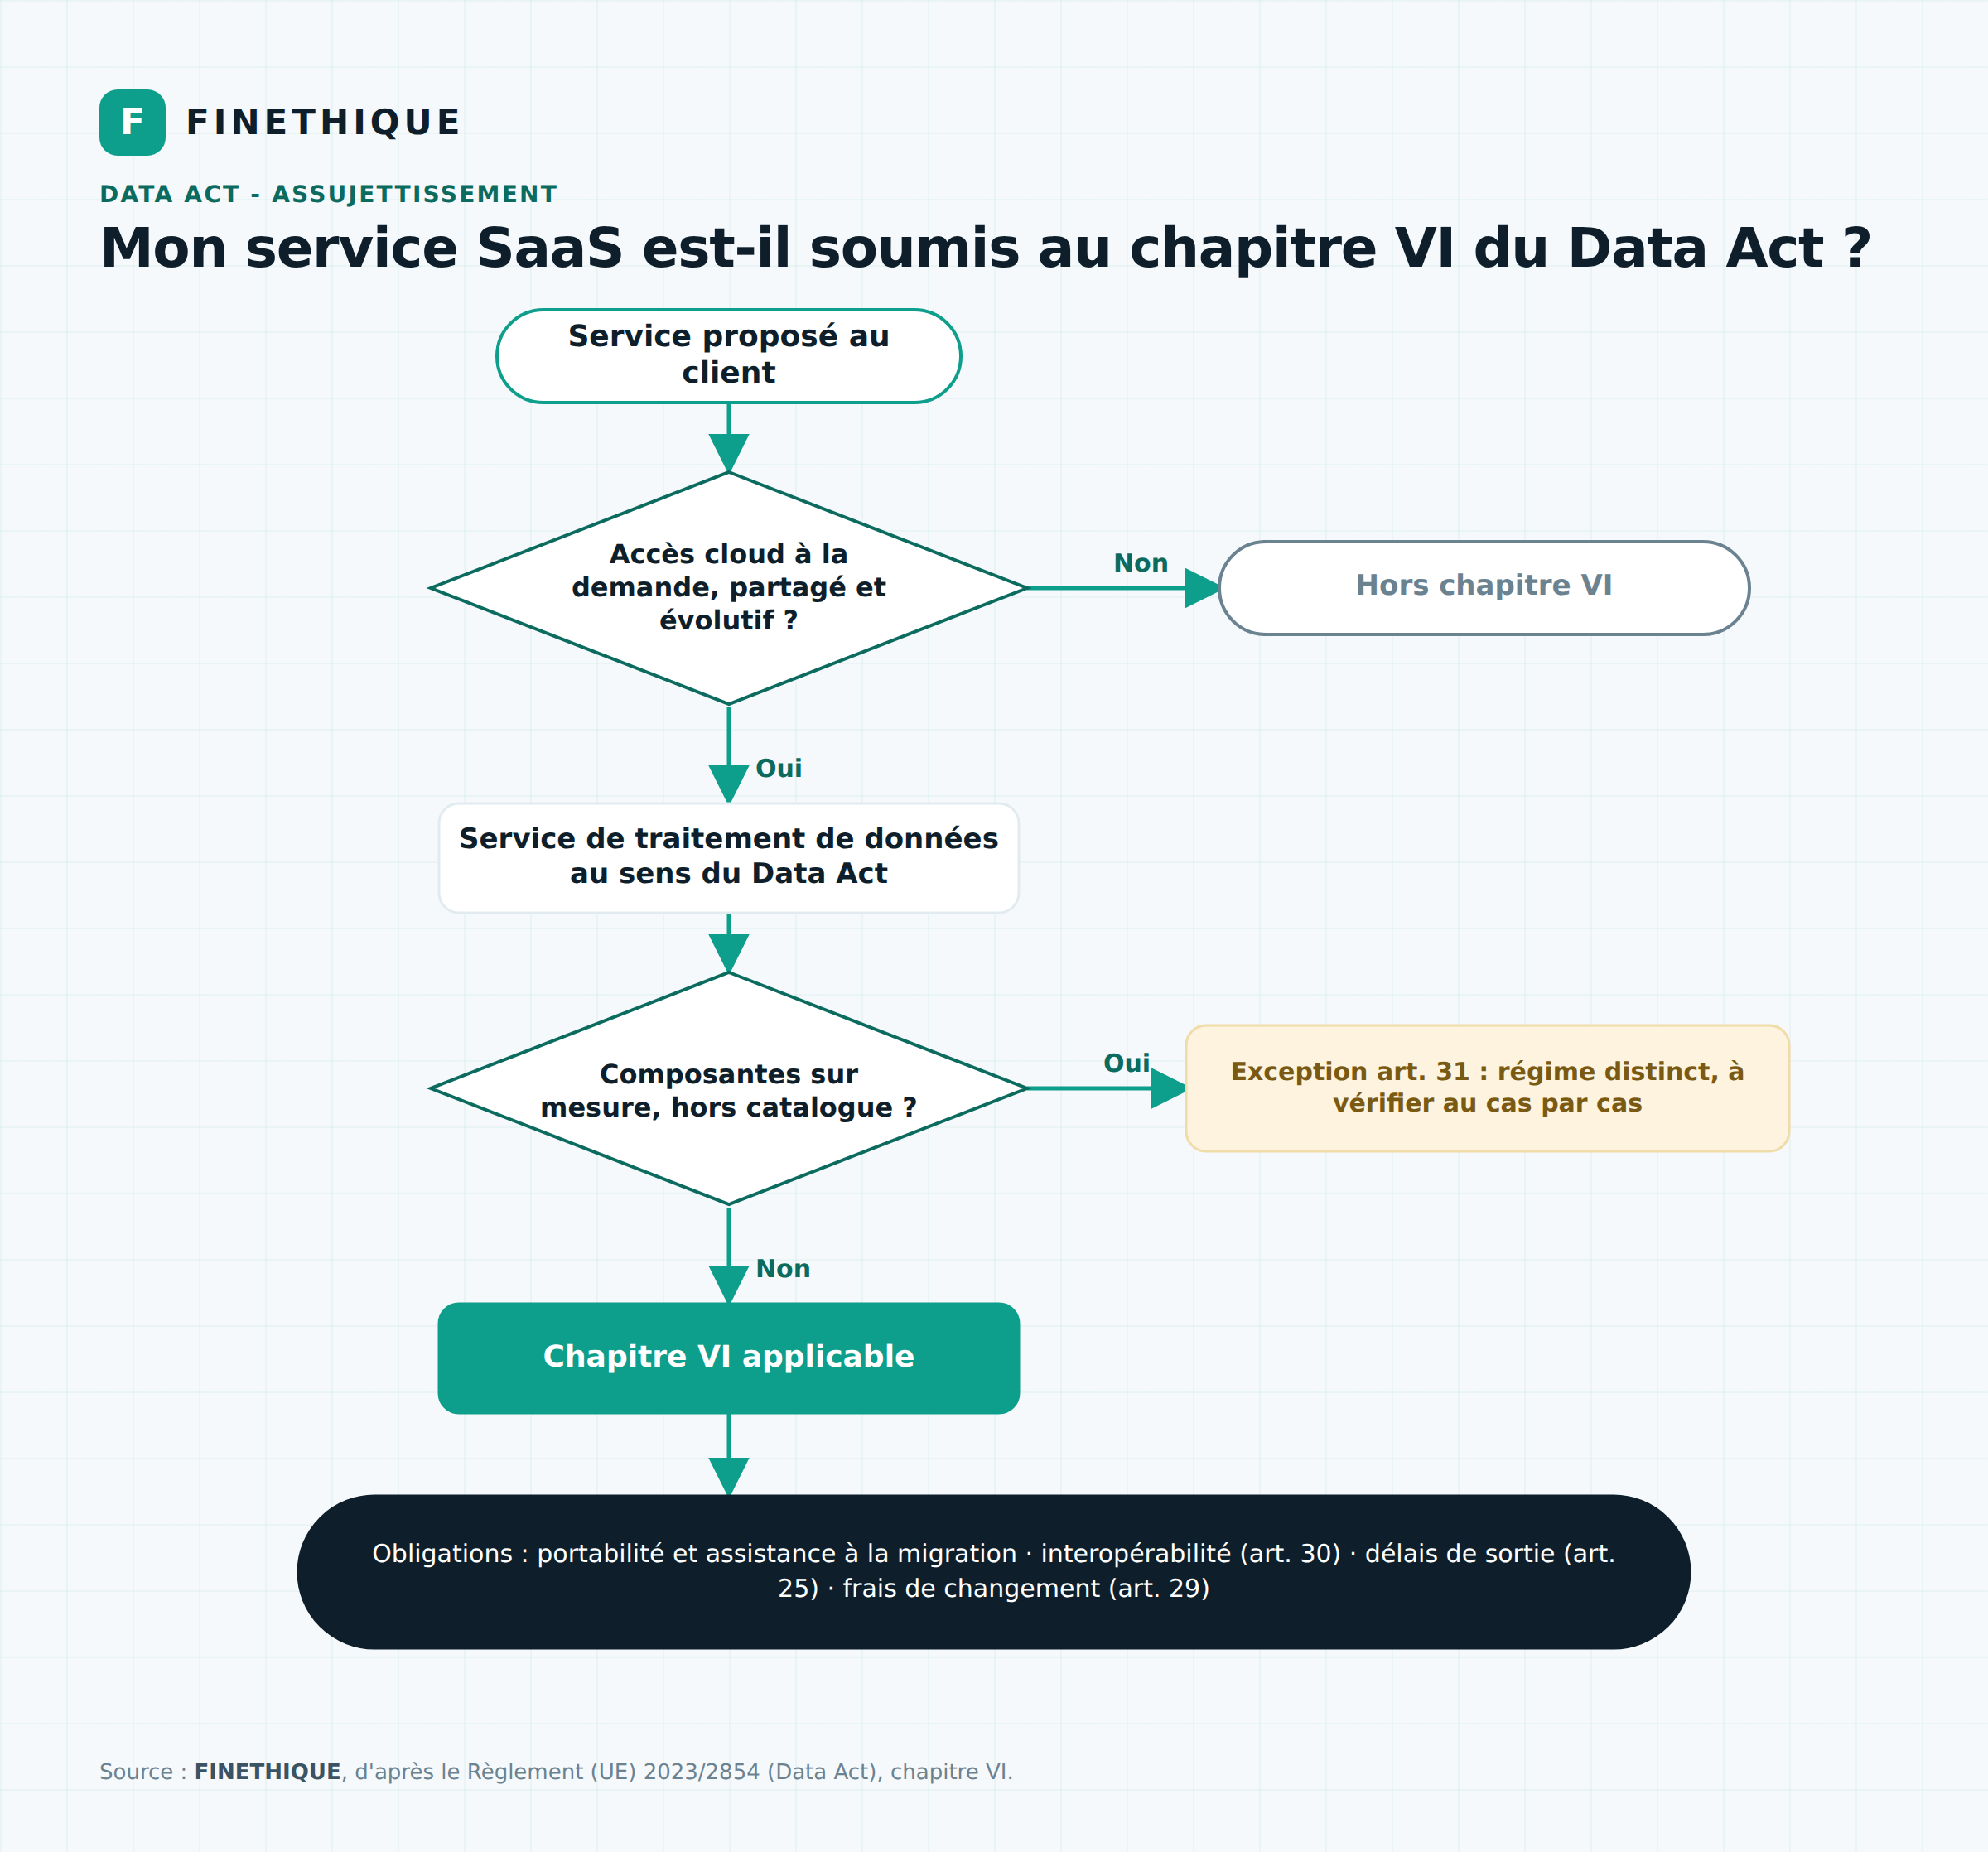
Figure 2 – Qualifier l’assujettissement d’un service au chapitre VI du Data Act. Source : FINETHIQUE, d’après le Règlement (UE) 2023/2854.
Ces obligations sont assorties d’un devoir de transparence précontractuelle. Avant la signature, le client doit disposer d’une information claire sur les procédures de migration, sur les données réellement exportables, sur les limites techniques connues et sur les frais applicables pendant la période transitoire.
Le règlement impose enfin une obligation de bonne foi. Le fournisseur de départ, le fournisseur d’accueil et le client doivent coopérer loyalement pour que le changement aboutisse dans les délais prévus. Un comportement dilatoire, même en l’absence de clause interdite, peut caractériser un manquement. La conformité s’apprécie sur le comportement réel, pas seulement sur la lettre du contrat.
Les délais encadrés du changement de fournisseur
Le Data Act ne se contente pas de poser un principe. Il fixe des durées maximales, qui doivent figurer dans le contrat au titre de l’article 25. Un éditeur qui ne les respecte pas est en infraction, même s’il facilite la sortie « quand il peut ».
Le préavis pour engager le changement ne peut pas dépasser deux mois. Passé ce délai de notification par le client, le processus doit être lancé. Vous ne pouvez pas retarder l’opération au motif d’une négociation ou d’un audit interne.
Vient ensuite la période de transition obligatoire. Elle est plafonnée à trente jours calendaires. Si la complexité technique la rend intenable, elle peut être prolongée par accord, jusqu’à un maximum de six mois. Cette prolongation doit rester l’exception motivée, pas la clause de style qui vide l’obligation de sens.
S’ajoute une période de récupération des données. Le client doit disposer d’au moins trente jours pour extraire ses données avant leur effacement. Au-delà, et après confirmation de la bonne fin de la migration, le fournisseur de départ supprime les données concernées.
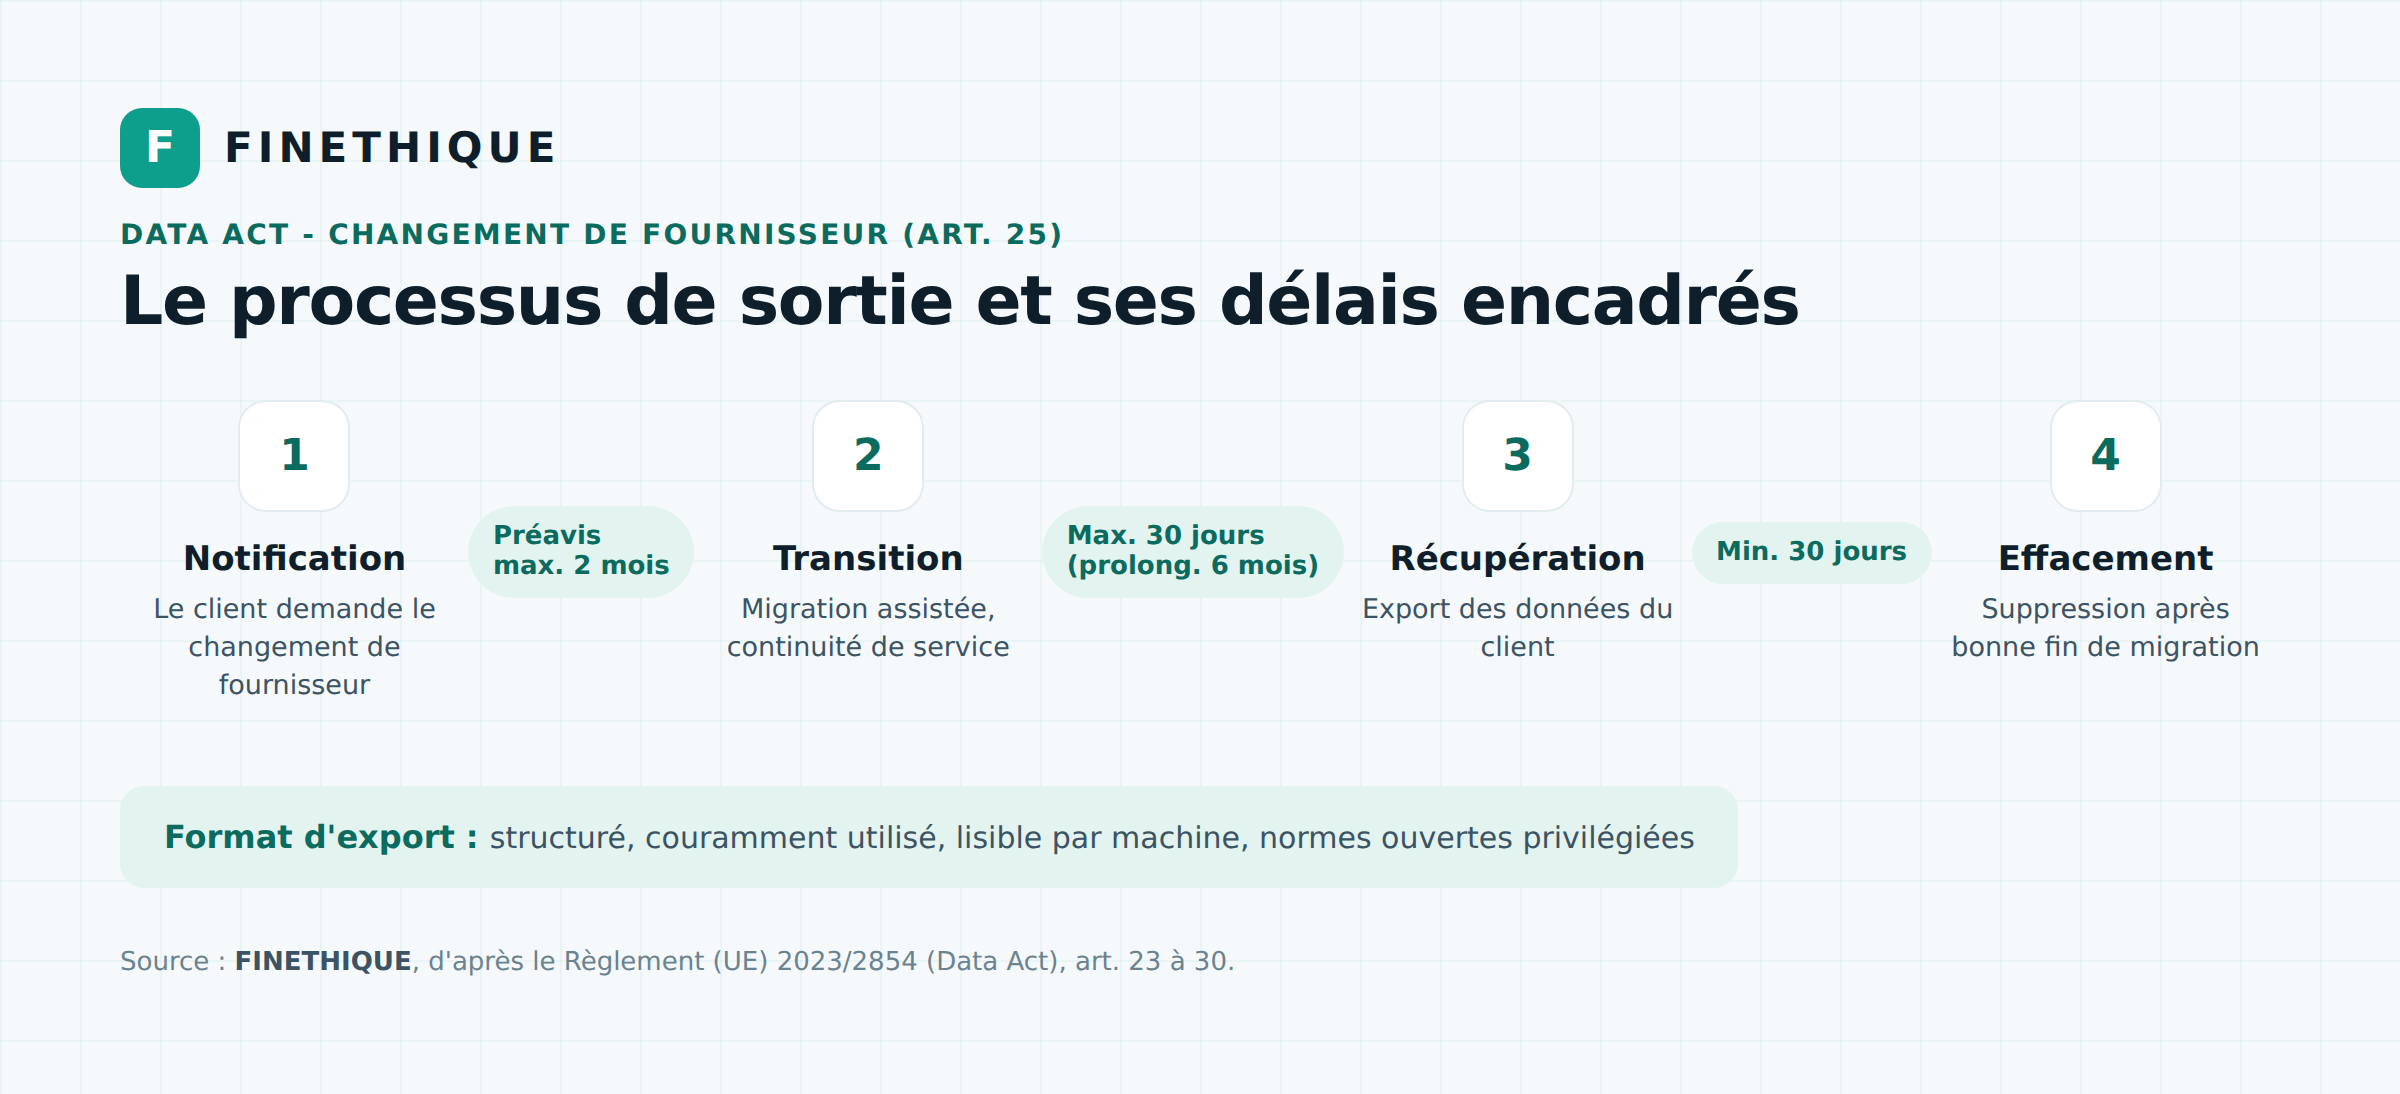
Figure 3 – Processus et délais du changement de fournisseur (article 25). Source : FINETHIQUE, d’après le Règlement (UE) 2023/2854.
Ces délais changent la conception technique du produit. Un service qui ne sait pas exporter proprement en trente jours n’est pas seulement inconfortable pour le client. Il est non conforme. La capacité d’export devient une exigence de conception, au même titre que la sauvegarde ou la journalisation.
Frais de sortie : réduits, puis interdits au 12 janvier 2027
C’est la disposition la plus concrète pour un modèle économique SaaS, et elle figure à l’article 29 du règlement. Le Data Act supprime progressivement les frais de changement de fournisseur.
Depuis le 12 septembre 2025 et jusqu’au 11 janvier 2027, une période transitoire s’applique. Pendant cette fenêtre, vous pouvez encore facturer des frais de changement, mais uniquement des frais réduits, limités aux coûts directement supportés pour l’opération de migration. Facturer une pénalité de sortie, ou un forfait sans lien avec le coût réel, est déjà interdit.
À compter du 12 janvier 2027, l’interdiction devient totale. Plus aucun frais de changement de fournisseur ne peut être imposé au client. Les frais de sortie, les frais d’export de données et les frais de résiliation anticipée liés au changement disparaissent du modèle. Seuls demeurent les prix des services d’usage normal.
Cette échéance appelle une révision des grilles tarifaires et des conditions générales avant la fin 2026. Un contrat pluriannuel signé aujourd’hui, avec des frais de sortie, deviendra partiellement inopposable à compter de janvier 2027 sur ce point précis. Anticiper évite d’avoir à renégocier sous contrainte.
Pendant la période transitoire, la notion de coûts directs se lit de façon stricte. Elle recouvre les frais réellement engagés pour l’opération de migration, à l’exclusion de toute marge, pénalité ou amortissement d’un investissement antérieur. Un forfait de sortie standardisé, sans justification des coûts réels, n’entre pas dans cette notion.
Il existe une exception limitée. Un service dont les composantes ont été développées sur mesure pour répondre aux besoins spécifiques d’un client, et qui n’est pas proposé à grande échelle sur catalogue, peut relever d’un régime distinct au titre de l’article 31. Cette exception se vérifie au cas par cas, elle ne se présume pas.
Le contrôle du respect du Data Act relève des autorités compétentes désignées par chaque État membre, avec un régime de sanctions fixé au niveau national. Au-delà de la sanction administrative, une clause de sortie contraire au règlement s’expose à être écartée comme inopposable au client. La non-conformité a donc un coût réglementaire et un coût contractuel.
Ce que le Data Act ne vous impose pas
Le règlement fixe aussi des limites nettes, utiles à connaître pour ne pas sur-appliquer le texte.
Il ne vous oblige pas à divulguer votre code source ni la logique interne de votre logiciel. La portabilité vise les données du client et les actifs numériques exportables, pas la propriété intellectuelle de l’éditeur ni le savoir-faire technique du service.
Il protège les secrets d’affaires. Le fournisseur peut prendre des mesures proportionnées pour préserver la confidentialité pendant la migration, à la condition que ces mesures ne deviennent pas un prétexte pour entraver la sortie. La protection est réelle, elle n’est pas un droit de blocage.
Il ne requalifie pas les données non personnelles en données personnelles. Le Data Act s’applique quelle que soit la nature des données. Quand des données personnelles sont concernées, le RGPD continue de s’appliquer en parallèle et prime en cas de conflit. Les deux régimes se cumulent, ils ne s’excluent pas.
CRA et Data Act : deux règlements pour le même éditeur
L’éditeur SaaS est pris dans deux textes européens qu’il faut distinguer avec soin. Le premier est le Cyber Resilience Act, le CRA, qui porte sur la sécurité du produit numérique. Le second est le Data Act, qui porte sur la sortie et la portabilité du service.
Les confondre conduit à des erreurs de gouvernance. Le CRA vous demande de concevoir un produit sûr, de gérer les vulnérabilités et de notifier les incidents. Le Data Act vous demande d’organiser le départ de vos clients sans les retenir. Ce sont deux logiques, deux calendriers et deux régimes de sanction.
Le tableau suivant résume ce qui distingue les deux règlements pour un même éditeur.
| Critère | Cyber Resilience Act | Data Act |
|---|---|---|
| Référence | Règlement (UE) 2024/2847 | Règlement (UE) 2023/2854 |
| Objet | Sécurité du produit numérique | Sortie et portabilité du service |
| Question centrale | Mon produit est-il sûr ? | Mon client peut-il partir ? |
| Obligations types | Sécurité par conception, gestion des vulnérabilités, notification des incidents | Portabilité, assistance à la migration, interopérabilité, suppression des frais |
| Échéance clé | Application progressive jusqu’en 2027 | Applicable depuis le 12 septembre 2025, frais interdits au 12 janvier 2027 |
| Ce qui est visé | Le logiciel en tant que produit | La relation de service et les données du client |
Un même éditeur doit donc mener deux chantiers en parallèle. La documentation de sécurité exigée par le CRA ne prouve rien au regard du Data Act, et la clause de réversibilité exigée par le Data Act ne dit rien de la sécurité du produit. Les deux se traitent ensemble mais ne se remplacent pas.
Ce qu’il faut inscrire dans vos contrats et CGU
Les obligations du Data Act ne se satisfont pas d’une bonne volonté opérationnelle. Elles doivent se traduire dans les documents contractuels. Trois clauses sont à revoir en priorité.
La clause de portabilité décrit précisément ce que le client peut récupérer : catégories de données, formats d’export, présence des métadonnées, modalités techniques d’accès. Elle nomme les interfaces disponibles et renvoie à une documentation d’interopérabilité tenue à jour.
La clause de réversibilité organise la fin de la relation. Elle fixe le préavis, la durée de la période de transition, l’assistance fournie, la période de récupération des données et la date d’effacement. Elle reprend les plafonds de l’article 25 sans les dépasser.
Le plan de sortie est le volet opérationnel de la réversibilité. C’est un document, annexé au contrat, qui décrit étape par étape le déroulement d’une migration : interlocuteurs, jalons, livrables techniques, points de contrôle. Un plan de sortie crédible se teste, il ne se rédige pas une fois pour toutes.
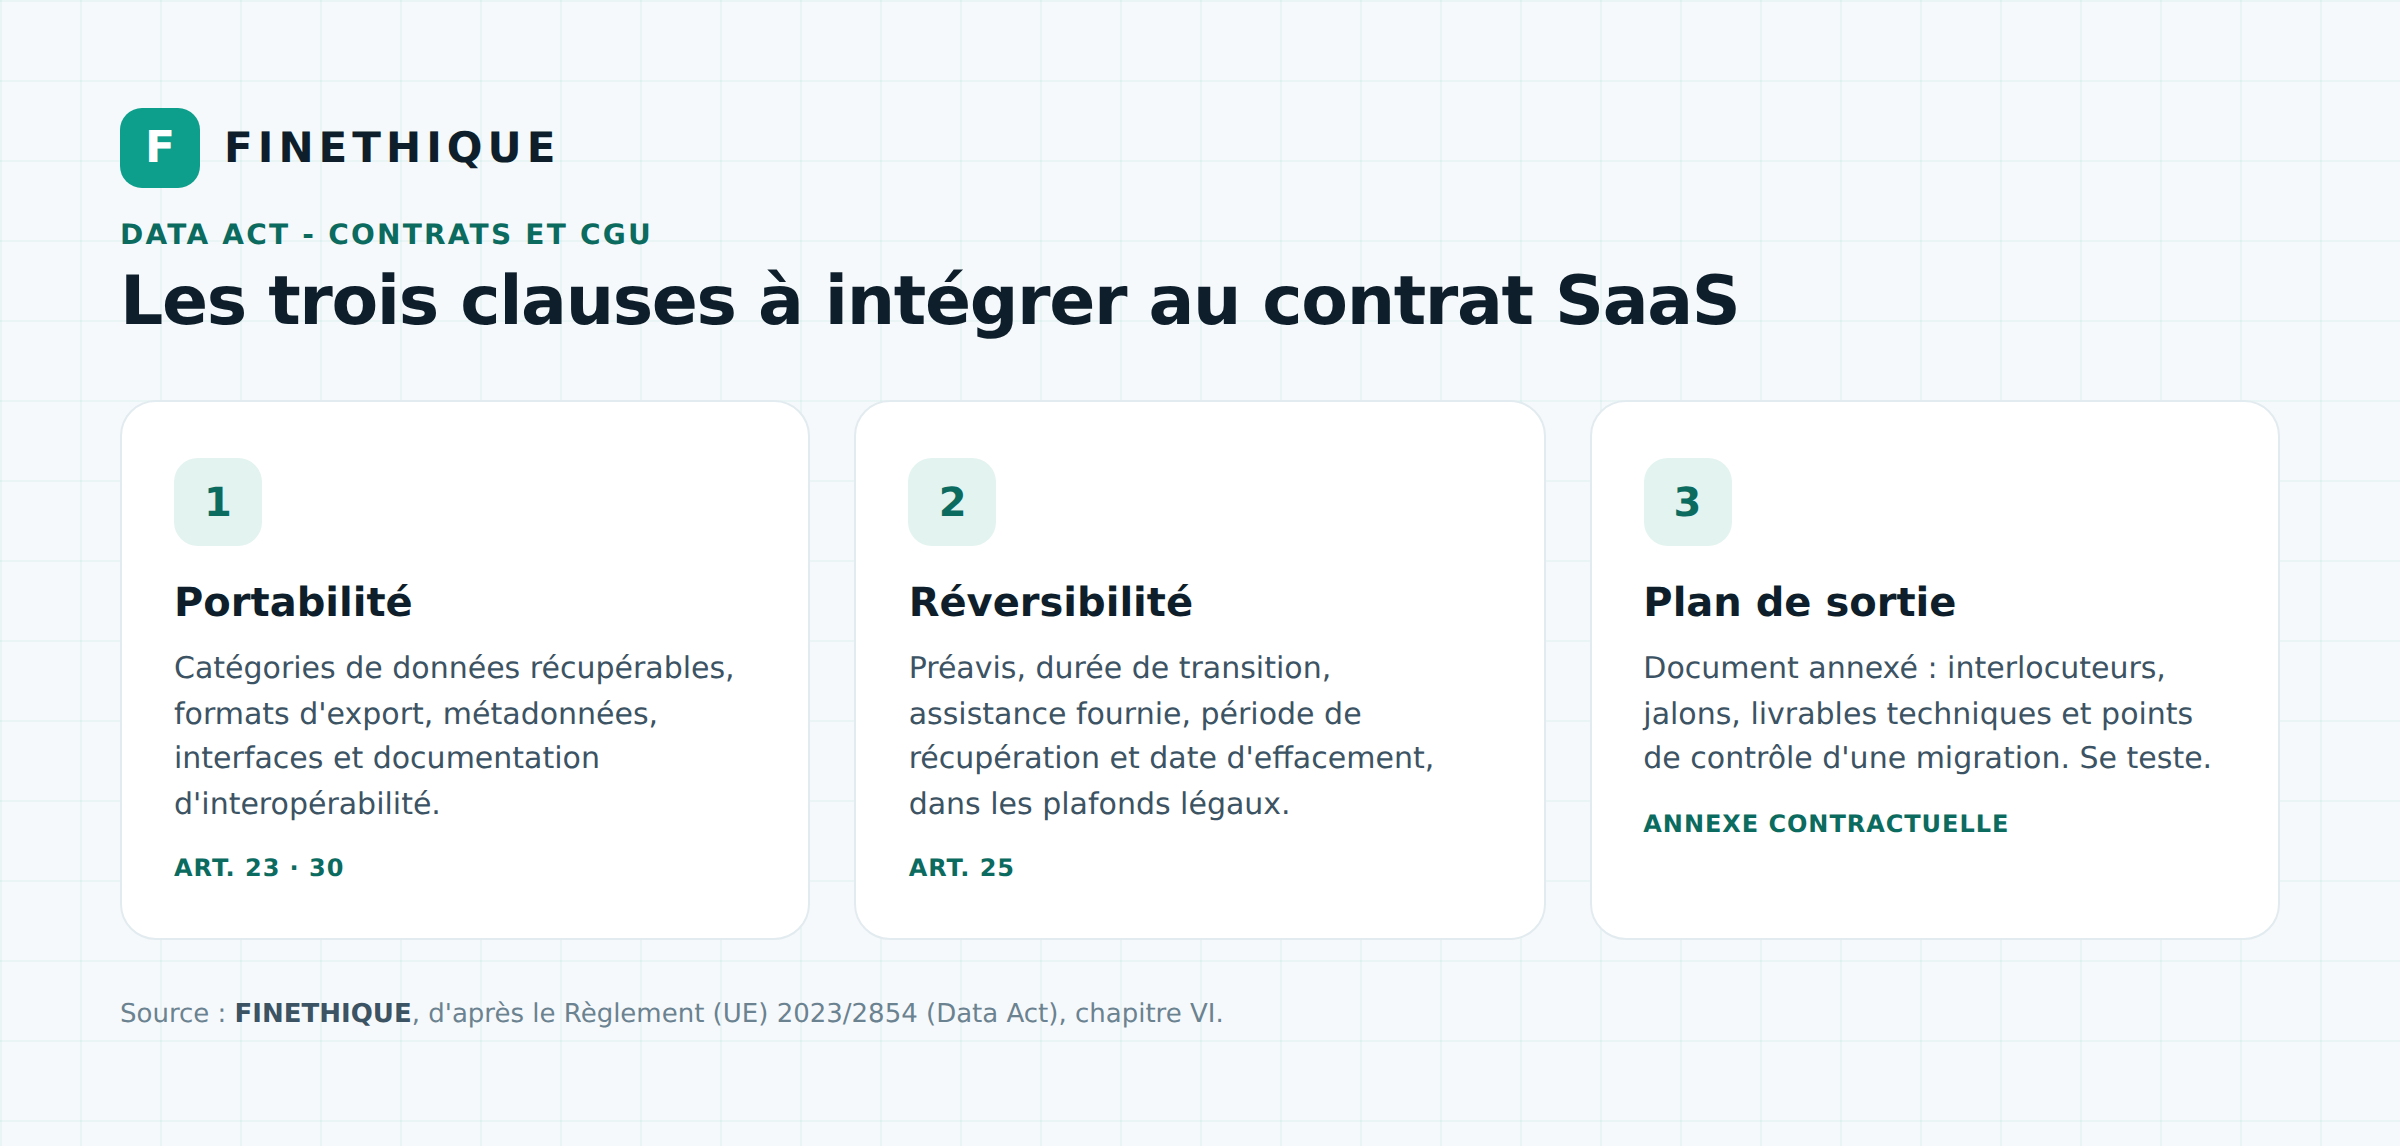
Figure 4 – Les trois clauses à intégrer au contrat SaaS au titre du Data Act. Source : FINETHIQUE, d’après le Règlement (UE) 2023/2854.
Pour aider à la rédaction, la Commission européenne a publié des clauses contractuelles types non contraignantes, destinées à équilibrer les droits et obligations lors d’un changement de fournisseur. Elles constituent un point de départ utile, à adapter à votre offre, non un modèle à recopier tel quel. Si votre service repose sur des sous-traitants, la cohérence avec le DPA article 28 du RGPD doit être vérifiée, car la sortie touche aussi la chaîne de traitement.
Data Act éditeurs SaaS : le plan d’action en cinq étapes
La mise en conformité au volet changement de fournisseur se mène en cinq étapes ordonnées. Chacune conditionne la suivante.
Première étape, qualifier. Confirmez que votre offre est un service de traitement de données au sens du règlement, et vérifiez si l’exception de l’article 31 pour les développements sur mesure peut jouer. Dans le doute, considérez que le chapitre VI s’applique.
Deuxième étape, cartographier les données exportables. Listez ce que le client a fourni et généré, distinguez ces données de vos propres actifs, et identifiez les métadonnées à restituer. C’est l’étape technique la plus longue.
Troisième étape, industrialiser l’export. Assurez un export en format structuré et lisible par machine, réalisable dans la période de transition de trente jours. Documentez les interfaces et l’interopérabilité.
Quatrième étape, réviser les tarifs. Supprimez toute pénalité de sortie, ramenez les frais de migration aux coûts directs jusqu’en janvier 2027, et planifiez leur suppression totale à cette date.
Cinquième étape, contractualiser. Intégrez les clauses de portabilité, de réversibilité et le plan de sortie aux contrats et aux CGU, en reprenant les délais de l’article 25.
Conclusion
Le volet Data Act éditeurs SaaS ne relève pas de la donnée personnelle et ne se traite pas avec les réflexes du RGPD. Il impose une capacité de sortie : portabilité des données, assistance à la migration, interopérabilité et, à compter du 12 janvier 2027, gratuité totale du changement de fournisseur.
L’échéance est proche et la charge est technique autant que contractuelle. Un service qui n’exporte pas proprement en trente jours, ou un contrat qui prévoit encore des frais de sortie, sera non conforme. Le Data Act et le CRA se traitent en parallèle, sans se confondre. Le premier organise le départ du client, le second sécurise le produit. Les deux visent le même éditeur, et aucun des deux n’attend.
Vous éditez un logiciel SaaS et le Data Act approche ? Faisons le point
FINETHIQUE accompagne les éditeurs de logiciel et fournisseurs SaaS TPE et PME sur leur conformité réglementaire : qualification au titre du Data Act, cartographie des données exportables, clauses de portabilité et de réversibilité, plan de sortie, articulation avec le CRA et le RGPD.
Votre service sait-il exporter les données d’un client en trente jours, sans frais, à compter de janvier 2027 ?
Prendre rendez-vous avec Mandy LABADIE, Consultante RGPD : https://calendly.com/mlabadie-finethique/30min
Premier échange sans engagement, devis sous 48 heures, en mission ponctuelle ou en DPO externalisé.
Contact direct : – Téléphone : 06 07 42 36 84 – E-mail : mlabadie@finethique.fr – Site : finethique.fr
Sources et références
Textes
- Règlement (UE) 2023/2854 du 13 décembre 2023 (Data Act)
- Règlement (UE) 2024/2847 du 23 octobre 2024 (Cyber Resilience Act)
CNIL
Commission européenne
Mots-clés : Data Act éditeurs SaaS, changement de fournisseur, service de traitement de données, portabilité, actifs numériques, interopérabilité, équivalence fonctionnelle, réversibilité, plan de sortie, frais de sortie, article 29, chapitre VI, Cyber Resilience Act.


