
✨ Contenu partiellement généré par une IA et validé par un agent avant parution.
La sécurité des données de santé ne se résume pas au RGPD. Elle repose sur trois piliers sectoriels qui s’emboîtent sous le chapeau du règlement : l’identitovigilance (fiabiliser la donnée à la source, avec l’Identité Nationale de Santé et le RNIV), la PGSSI-S (sécuriser le traitement dans le système d’information) et l’hébergement certifié HDS (sécuriser l’hébergement lorsqu’il est externalisé). Cet article ouvre une série. Il pose le cadre d’ensemble et montre comment ces dispositifs se répondent, avant que les volets suivants ne détaillent chacun d’eux. Objectif : donner aux dirigeants, DSI, référents et DPO une carte claire pour ne rien oublier.
Introduction : un empilement de règles, une seule finalité
La sécurité des données de santé est un sujet où l’on se perd vite. Un dirigeant d’établissement, un professionnel de santé ou un responsable qualité entend parler tour à tour de RGPD, de certification HDS, d’INS, de RNIV, de PGSSI-S, d’article 32, de secret médical. Chacun de ces termes renvoie à un texte, une autorité, une obligation. Pris séparément, ils donnent le sentiment d’un maquis réglementaire décourageant.
Pourtant, ces règles servent une finalité unique : garantir que la bonne donnée, rattachée à la bonne personne, soit traitée et conservée dans des conditions sûres tout au long du parcours de soins. La donnée de santé est la donnée la plus sensible qui soit. Une erreur d’identité, une fuite ou une indisponibilité peut avoir des conséquences directes sur la prise en charge, donc sur la santé de la personne.
Cet article inaugure une série consacrée à la sécurité des données de santé. Il ne cherche pas à tout dire, mais à poser la carte : quel est le rôle chapeau du RGPD, quels sont les trois piliers sectoriels et comment ils s’articulent. Les volets suivants entreront dans le détail de chacun, à commencer par l’hébergement de données de santé.
Sommaire
- Le RGPD, cadre chapeau de la sécurité des données de santé
- Premier pilier : l’identitovigilance
- Deuxième pilier : la PGSSI-S
- Troisième pilier : l’hébergement certifié HDS
- Comment les trois piliers s’articulent
- Le rôle du DPO dans la sécurité des données de santé
- Ce que cette série va couvrir
Le RGPD, cadre chapeau de la sécurité des données de santé
Avant de parler des dispositifs propres à la santé, il faut situer le cadre général. Le Règlement général sur la protection des données (RGPD) est le texte chapeau. C’est lui qui fixe les principes que les règles sectorielles viennent ensuite décliner.
La donnée de santé est une donnée sensible au sens de l’article 9 du RGPD. Son traitement est en principe interdit, sauf exception prévue par ce même article (par exemple la prise en charge médicale ou la gestion des services de santé). Cette qualification déclenche à elle seule un régime renforcé : base légale à double détente, analyse d’impact souvent obligatoire, vigilance accrue sur les accès. Ce régime renforcé s’applique aux établissements et services sociaux et médico-sociaux, dont les obligations propres sont reprises dans notre guide du RGPD en ESSMS.
Deux articles structurent la sécurité des données de santé au sens du RGPD. L’article 5 pose les principes, dont l’intégrité et la confidentialité des données. L’article 32 impose au responsable de traitement et à son sous-traitant de mettre en oeuvre des mesures techniques et organisationnelles appropriées : chiffrement, disponibilité, capacité à restaurer, procédures de test. C’est précisément à cet endroit que les piliers sectoriels prennent le relais.
Le RGPD dit donc quoi faire (assurer un niveau de sécurité adapté au risque), sans dire comment le faire concrètement dans le secteur de la santé. Les trois piliers qui suivent répondent à ce comment. Ils ne remplacent pas le RGPD : ils l’outillent. Pour le détail du régime juridique applicable aux données de santé (article 9, secret médical, durées de conservation), nous renvoyons à notre article dédié : RGPD et données de santé, le régime le plus exigeant.
Premier pilier : l’identitovigilance
Le premier pilier agit à la source. On ne peut pas sécuriser une donnée de santé si l’on n’est pas certain de la personne à laquelle elle se rattache. L’identitovigilance est l’ensemble des mesures qui fiabilisent l’identification de l’usager tout au long de sa prise en charge.
L’Identité Nationale de Santé
Depuis le 1er janvier 2021, les données de santé doivent être référencées avec l’Identité Nationale de Santé (INS). L’identité INS se compose de trois éléments : le matricule INS (le NIR, c’est-à-dire le numéro de sécurité sociale, ou à défaut le NIA, numéro identifiant d’attente), l’OID qui identifie l’organisme d’attribution, et les traits d’identité de référence (nom de naissance, prénoms, date de naissance, sexe, lieu de naissance).
Un téléservice national, INSi, permet de récupérer ou de vérifier cette identité auprès des bases de référence, via la carte Vitale ou la saisie des traits. C’est le socle qui garantit qu’un même patient est identifié de la même manière par tous les acteurs qui le prennent en charge.
Le RNIV et les statuts de confiance
Les règles sont fixées par le Référentiel National d’Identitovigilance (RNIV), opposable, décliné en plusieurs volets (principes communs, établissements de santé, structures non hospitalières, professionnels libéraux). Le RNIV définit notamment quatre statuts de confiance de l’identité, du moins fiable au plus fiable : provisoire, récupérée, validée et qualifiée. Seule l’identité qualifiée, qui combine la récupération via INSi et le contrôle d’une pièce à haut niveau de confiance, autorise l’usage du matricule INS pour échanger les données.
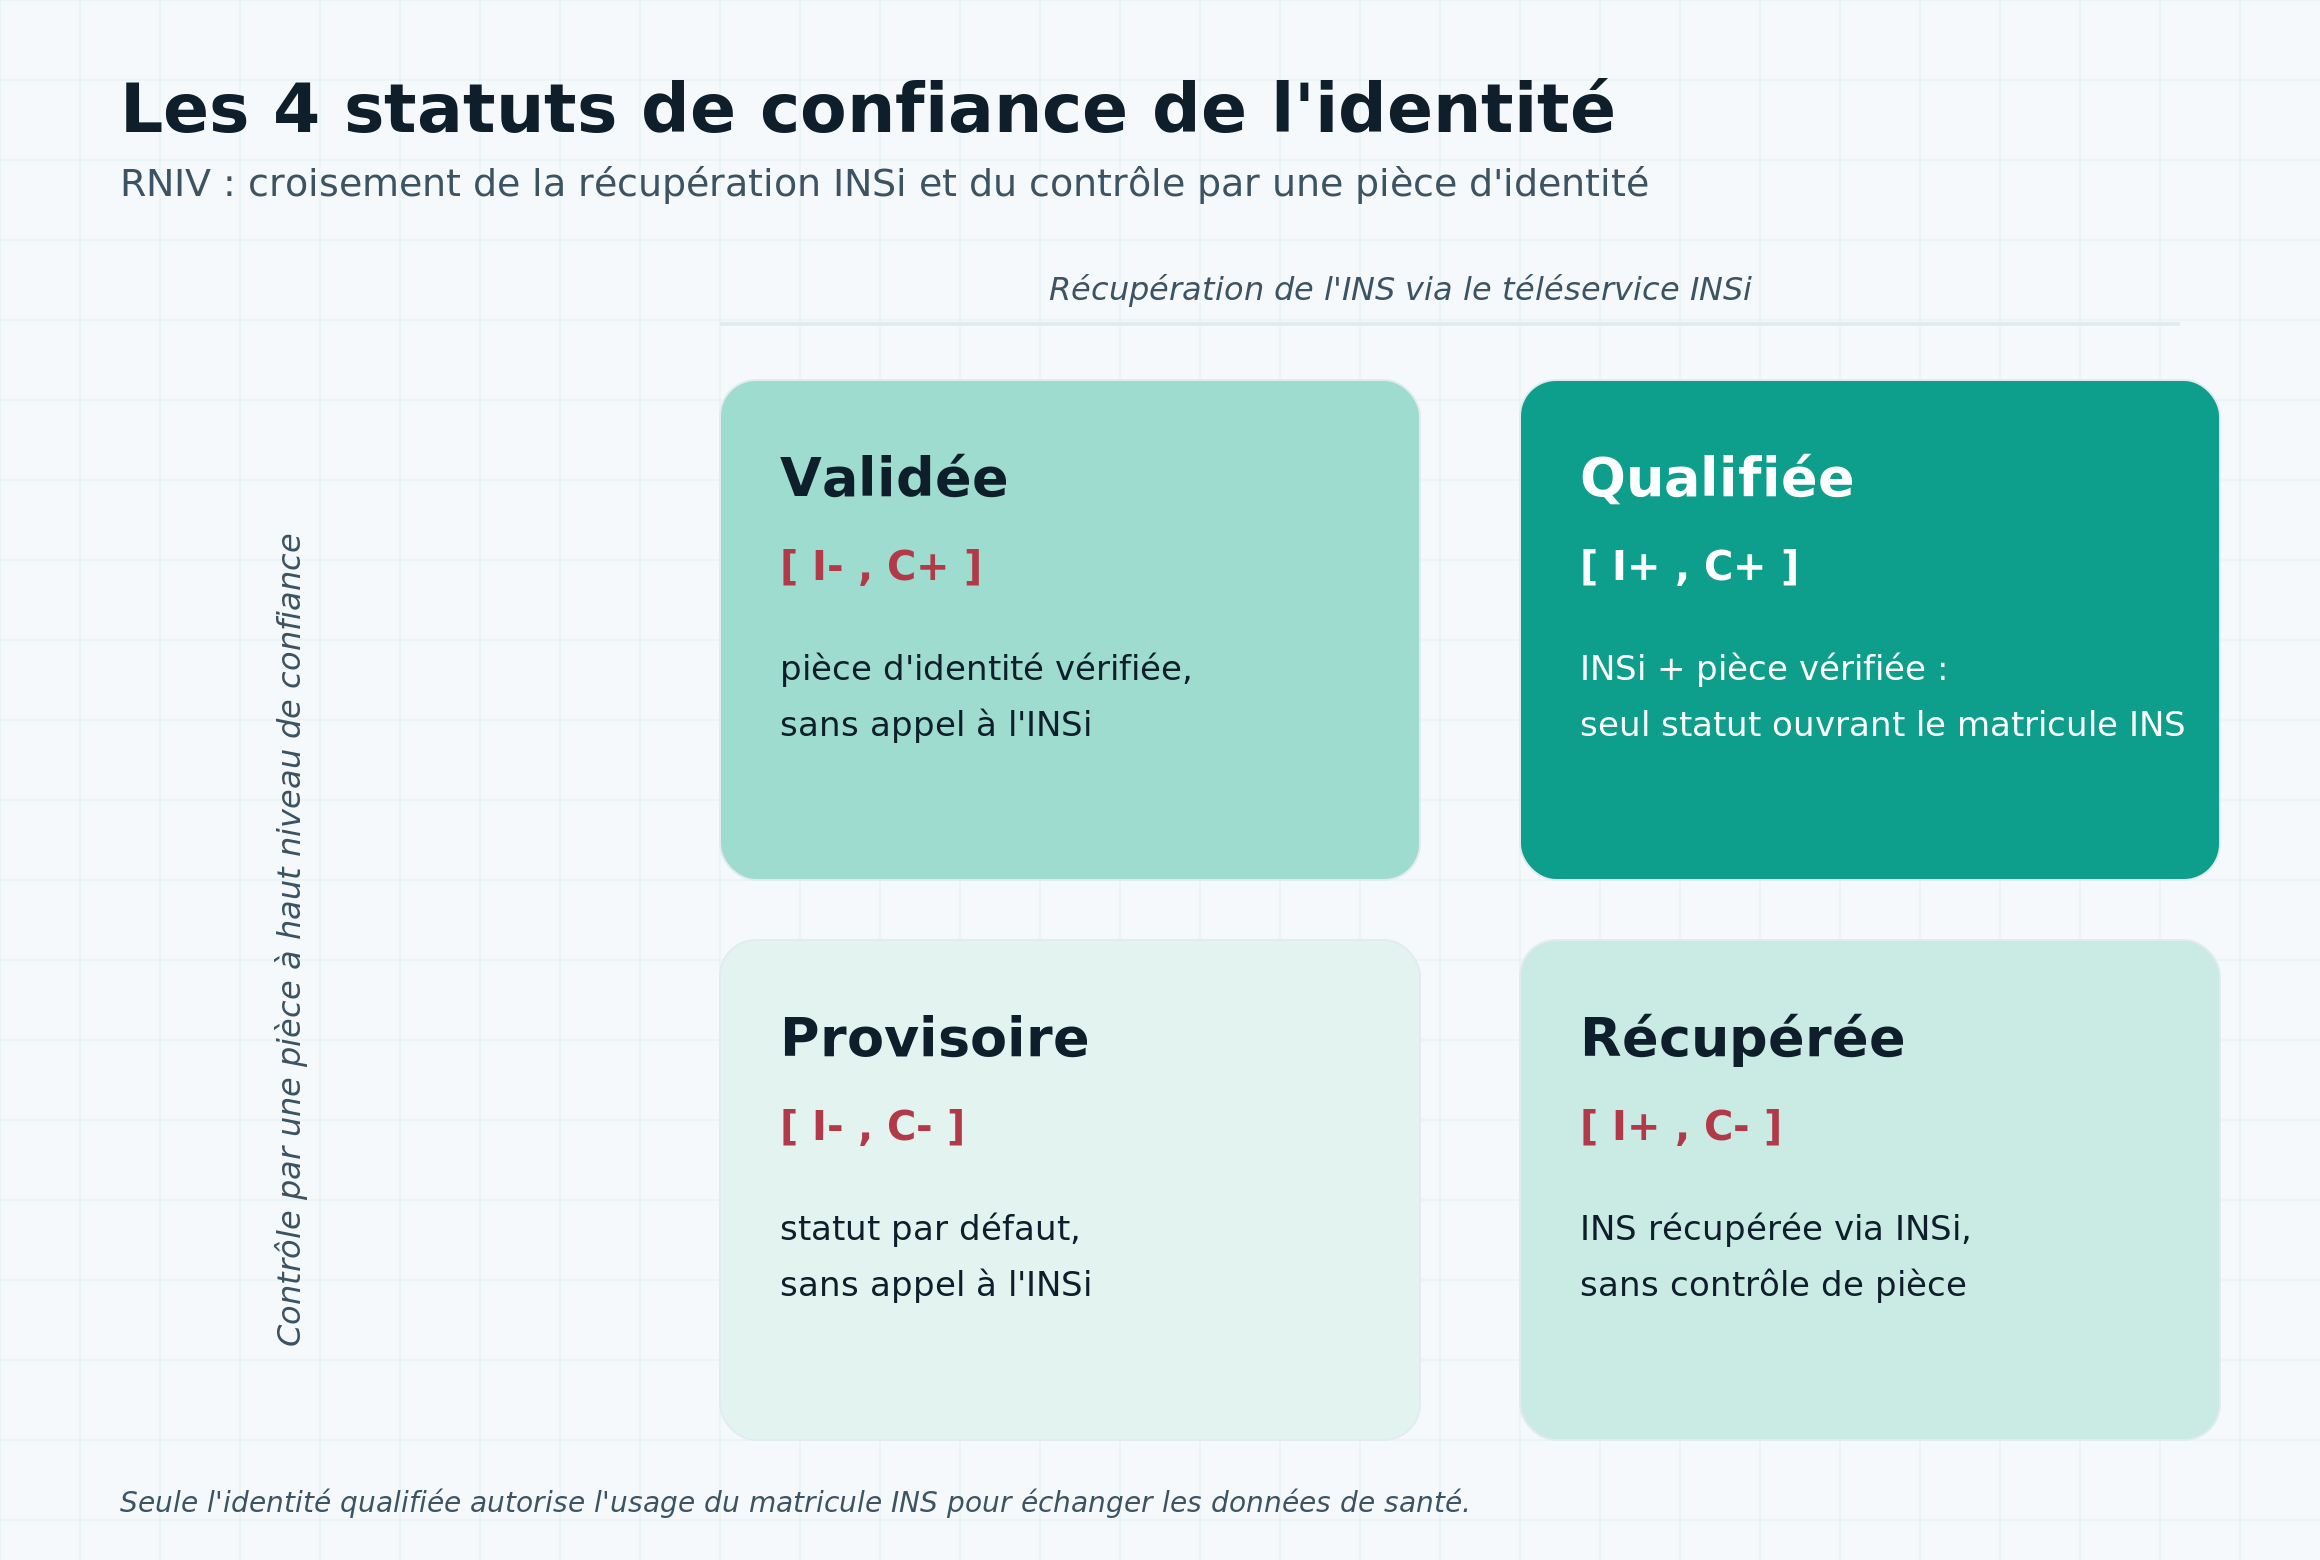
Figure 2 – Les quatre statuts de confiance de l’identité. Source : FINETHIQUE, d’après le RNIV (Agence du Numérique en Santé).
Ce pilier a une dimension organisationnelle forte. Le RNIV impose une gouvernance : une cellule d’identitovigilance et un référent identifié dans chaque établissement de santé, une charte, des contrôles avant chaque acte. La sécurité des données de santé commence là, par la certitude sur l’identité.
Deuxième pilier : la PGSSI-S
Le deuxième pilier sécurise le traitement de la donnée à l’intérieur du système d’information. La Politique Générale de Sécurité des Systèmes d’Information de Santé (PGSSI-S) est le cadre national de référence en la matière, porté par l’Agence du Numérique en Santé (ANS, ex-ASIP Santé).
Un corpus de référentiels et de guides
La PGSSI-S n’est pas un document unique mais un corpus. Il distingue les référentiels opposables (rendus obligatoires par arrêté) des guides pratiques (recommandations). Parmi les référentiels socles figurent l’identification, l’authentification des acteurs de santé et l’imputabilité. Les guides couvrent la gestion des habilitations, la sauvegarde, la destruction sécurisée, le plan de continuité, l’accès des tiers ou encore les dispositifs connectés.
Une notion structure l’ensemble : la progressivité. La PGSSI-S raisonne par paliers de maturité, et non en tout ou rien. Le référentiel d’imputabilité, par exemple, définit cinq paliers. Cette logique permet à une petite structure de progresser par étapes plutôt que de renoncer devant une exigence trop lourde.
Des concepts à ne pas confondre
Deux notions reviennent souvent et méritent d’être distinguées. L’imputabilité est la responsabilité d’une entité par rapport à ses actions ; la traçabilité est le dispositif de traces qui permet de l’établir. De même, l’authentification forte suppose au moins deux facteurs : la carte de professionnel de santé (CPS) en est l’exemple type. La gestion des habilitations, enfin, repose sur deux principes à citer ensemble : le moindre privilège et le besoin d’en connaître.
Ce pilier fournit au responsable de traitement la boîte à outils concrète de l’article 32 du RGPD, appliquée au secteur. C’est le maillon technique de la sécurité des données de santé.
Troisième pilier : l’hébergement certifié HDS
Le troisième pilier intervient quand la donnée est confiée à un tiers. Dès qu’un acteur de santé externalise l’hébergement de ses données sur support numérique, il doit recourir à un hébergeur certifié HDS (Hébergeur de Données de Santé).
Certification et périmètres
Le régime repose sur l’article L.1111-8 du Code de la santé publique et le décret du 26 février 2018. Point important : depuis 2018, le support numérique courant relève d’une certification (délivrée par un organisme accrédité COFRAC), et non plus d’un agrément. L’agrément ne subsiste que pour le papier et l’archivage électronique.
Le référentiel HDS distingue six activités d’hébergement, réparties en deux périmètres de certification : l’hébergeur d’infrastructure physique (activités de mise à disposition et de maintien en condition opérationnelle des sites et de l’infrastructure matérielle) et l’hébergeur infogéreur (plateforme, infrastructure virtuelle, administration et exploitation, sauvegarde). La certification s’appuie sur les normes ISO 27001, ISO 20000-1 et ISO 27018, complétées d’exigences propres à la santé.
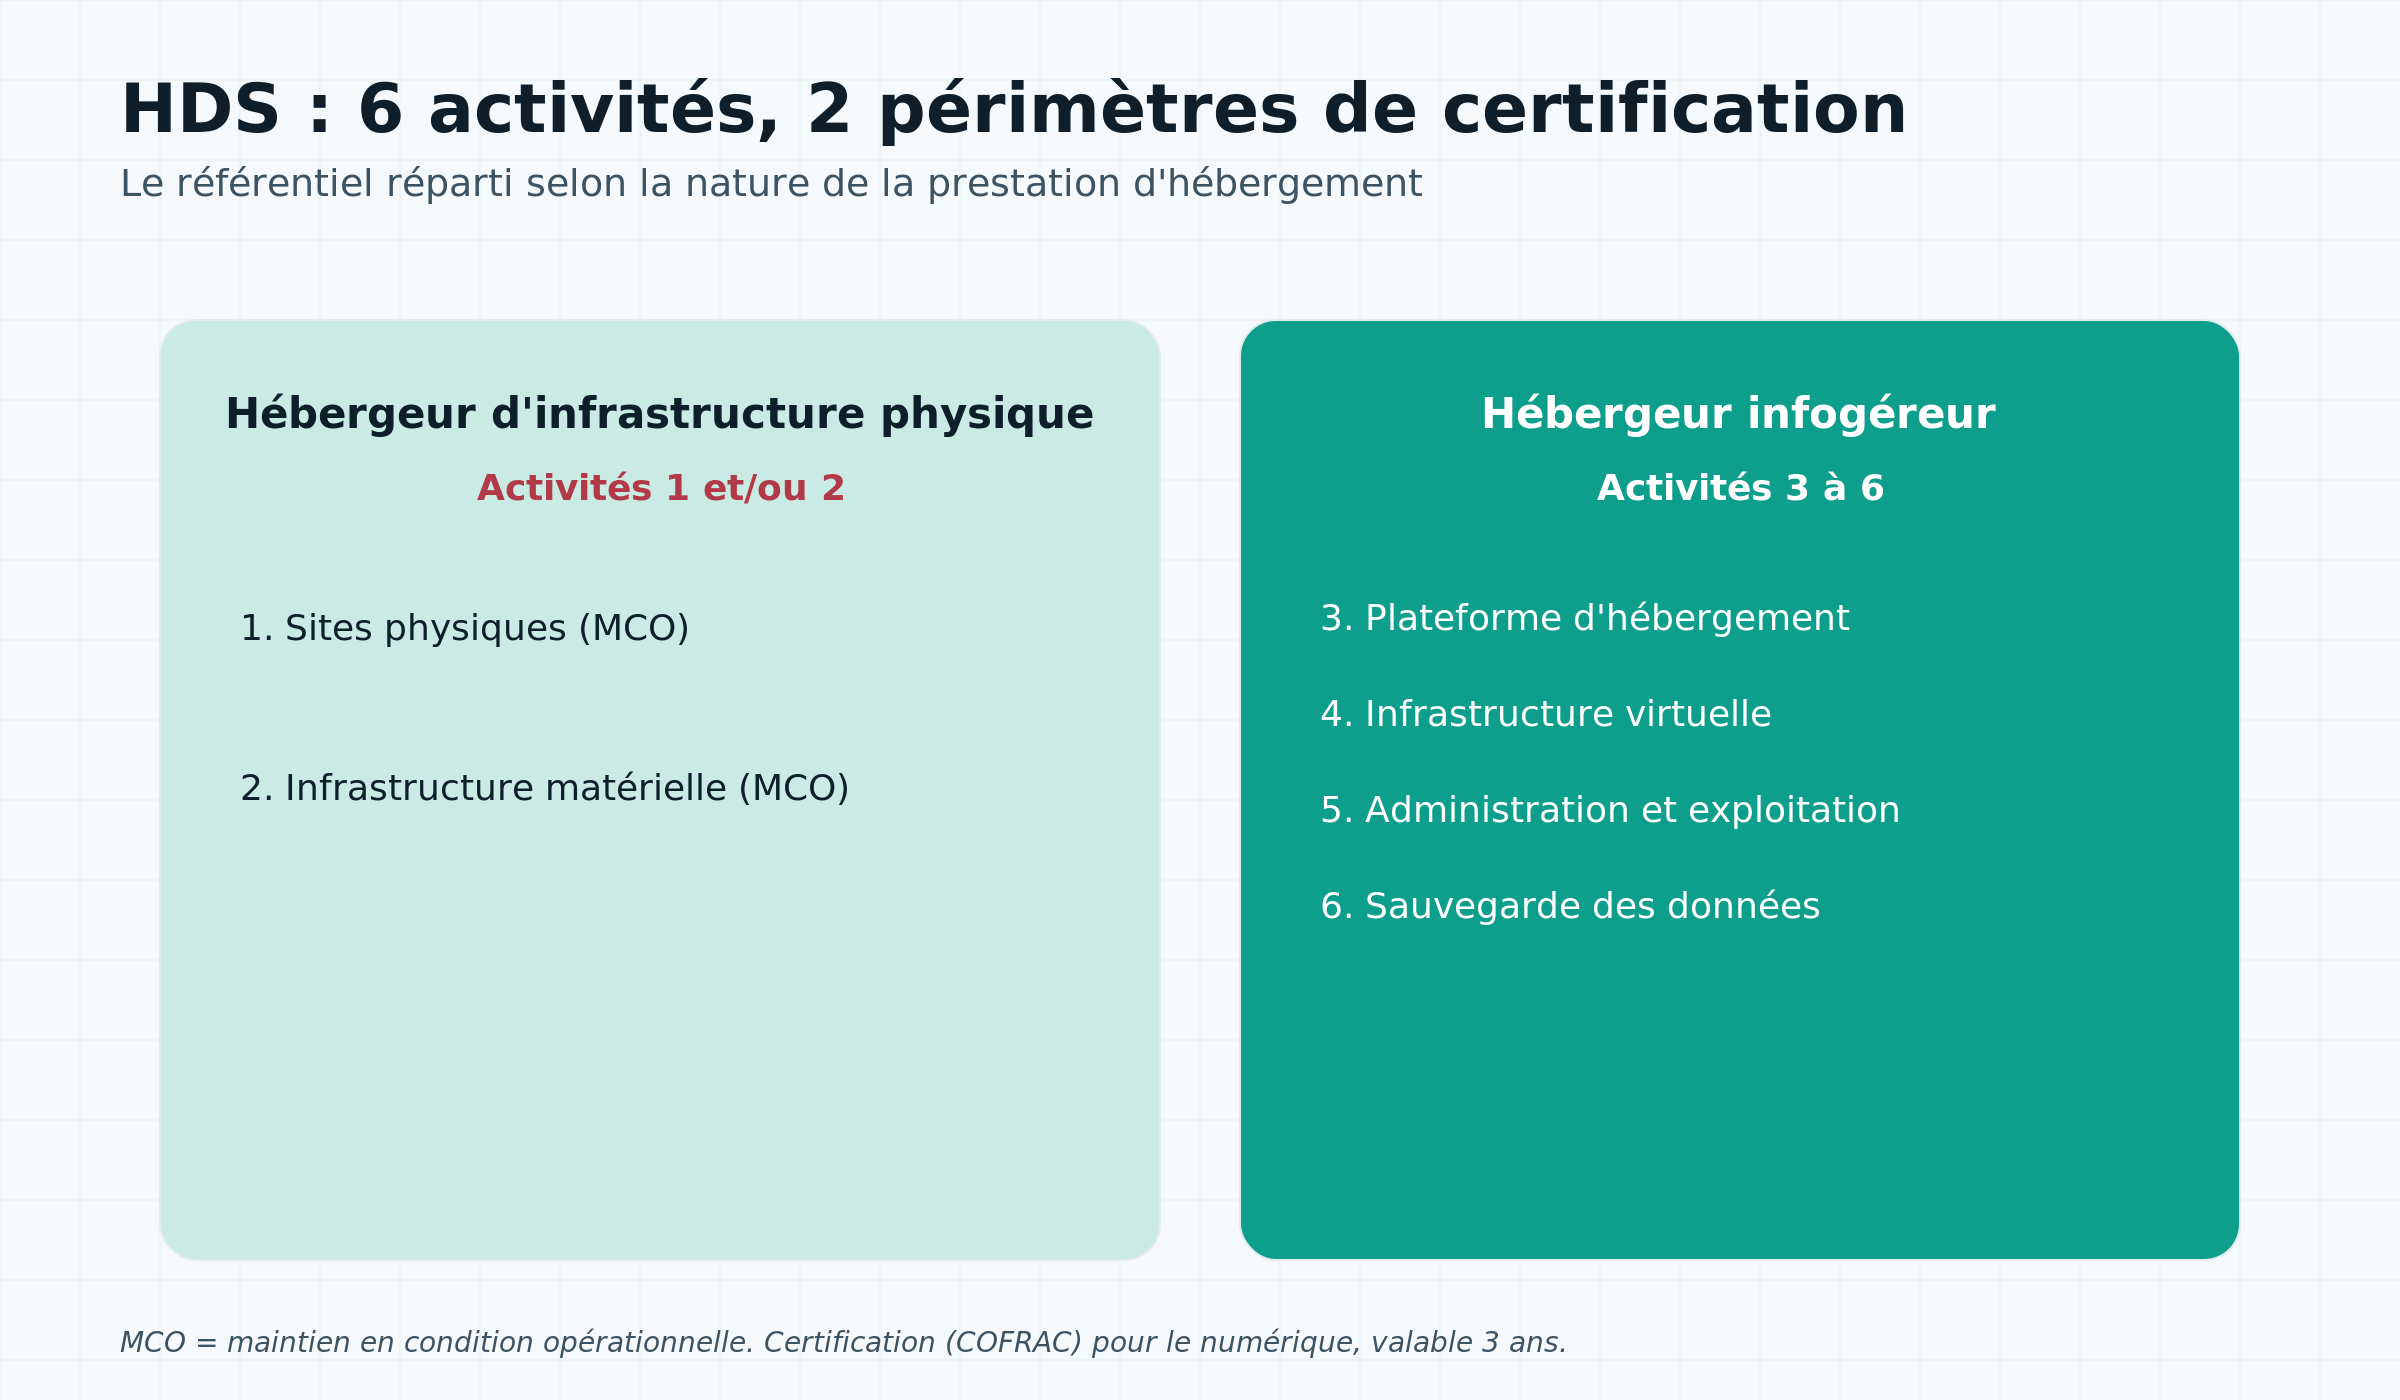
Figure 3 – Les six activités et les deux périmètres de la certification HDS. Source : FINETHIQUE, d’après l’article R.1111-8-8 du Code de la santé publique et le référentiel HDS.
Un point de vigilance fréquent
Une confusion est courante. L’obligation de certification vise le tiers hébergeur agissant pour le compte d’autrui. Le producteur des données qui héberge lui-même ses propres données, sur ses propres serveurs, n’y est pas soumis à ce seul titre. L’obligation naît de l’externalisation.
Autre point : la certification HDS ne dispense pas du reste. Le contrat de sous-traitance conforme à l’article 28 du RGPD, l’information des personnes, le registre et, en cas de transfert hors Union européenne, l’analyse de transfert restent dus. Ce pilier de la sécurité des données de santé sécurise l’hébergement, pas la conformité globale.
Comment les trois piliers s’articulent
Vus ensemble, les trois piliers ne sont pas trois obligations parallèles mais une chaîne cohérente. Chacun sécurise un moment du cycle de vie de la donnée.
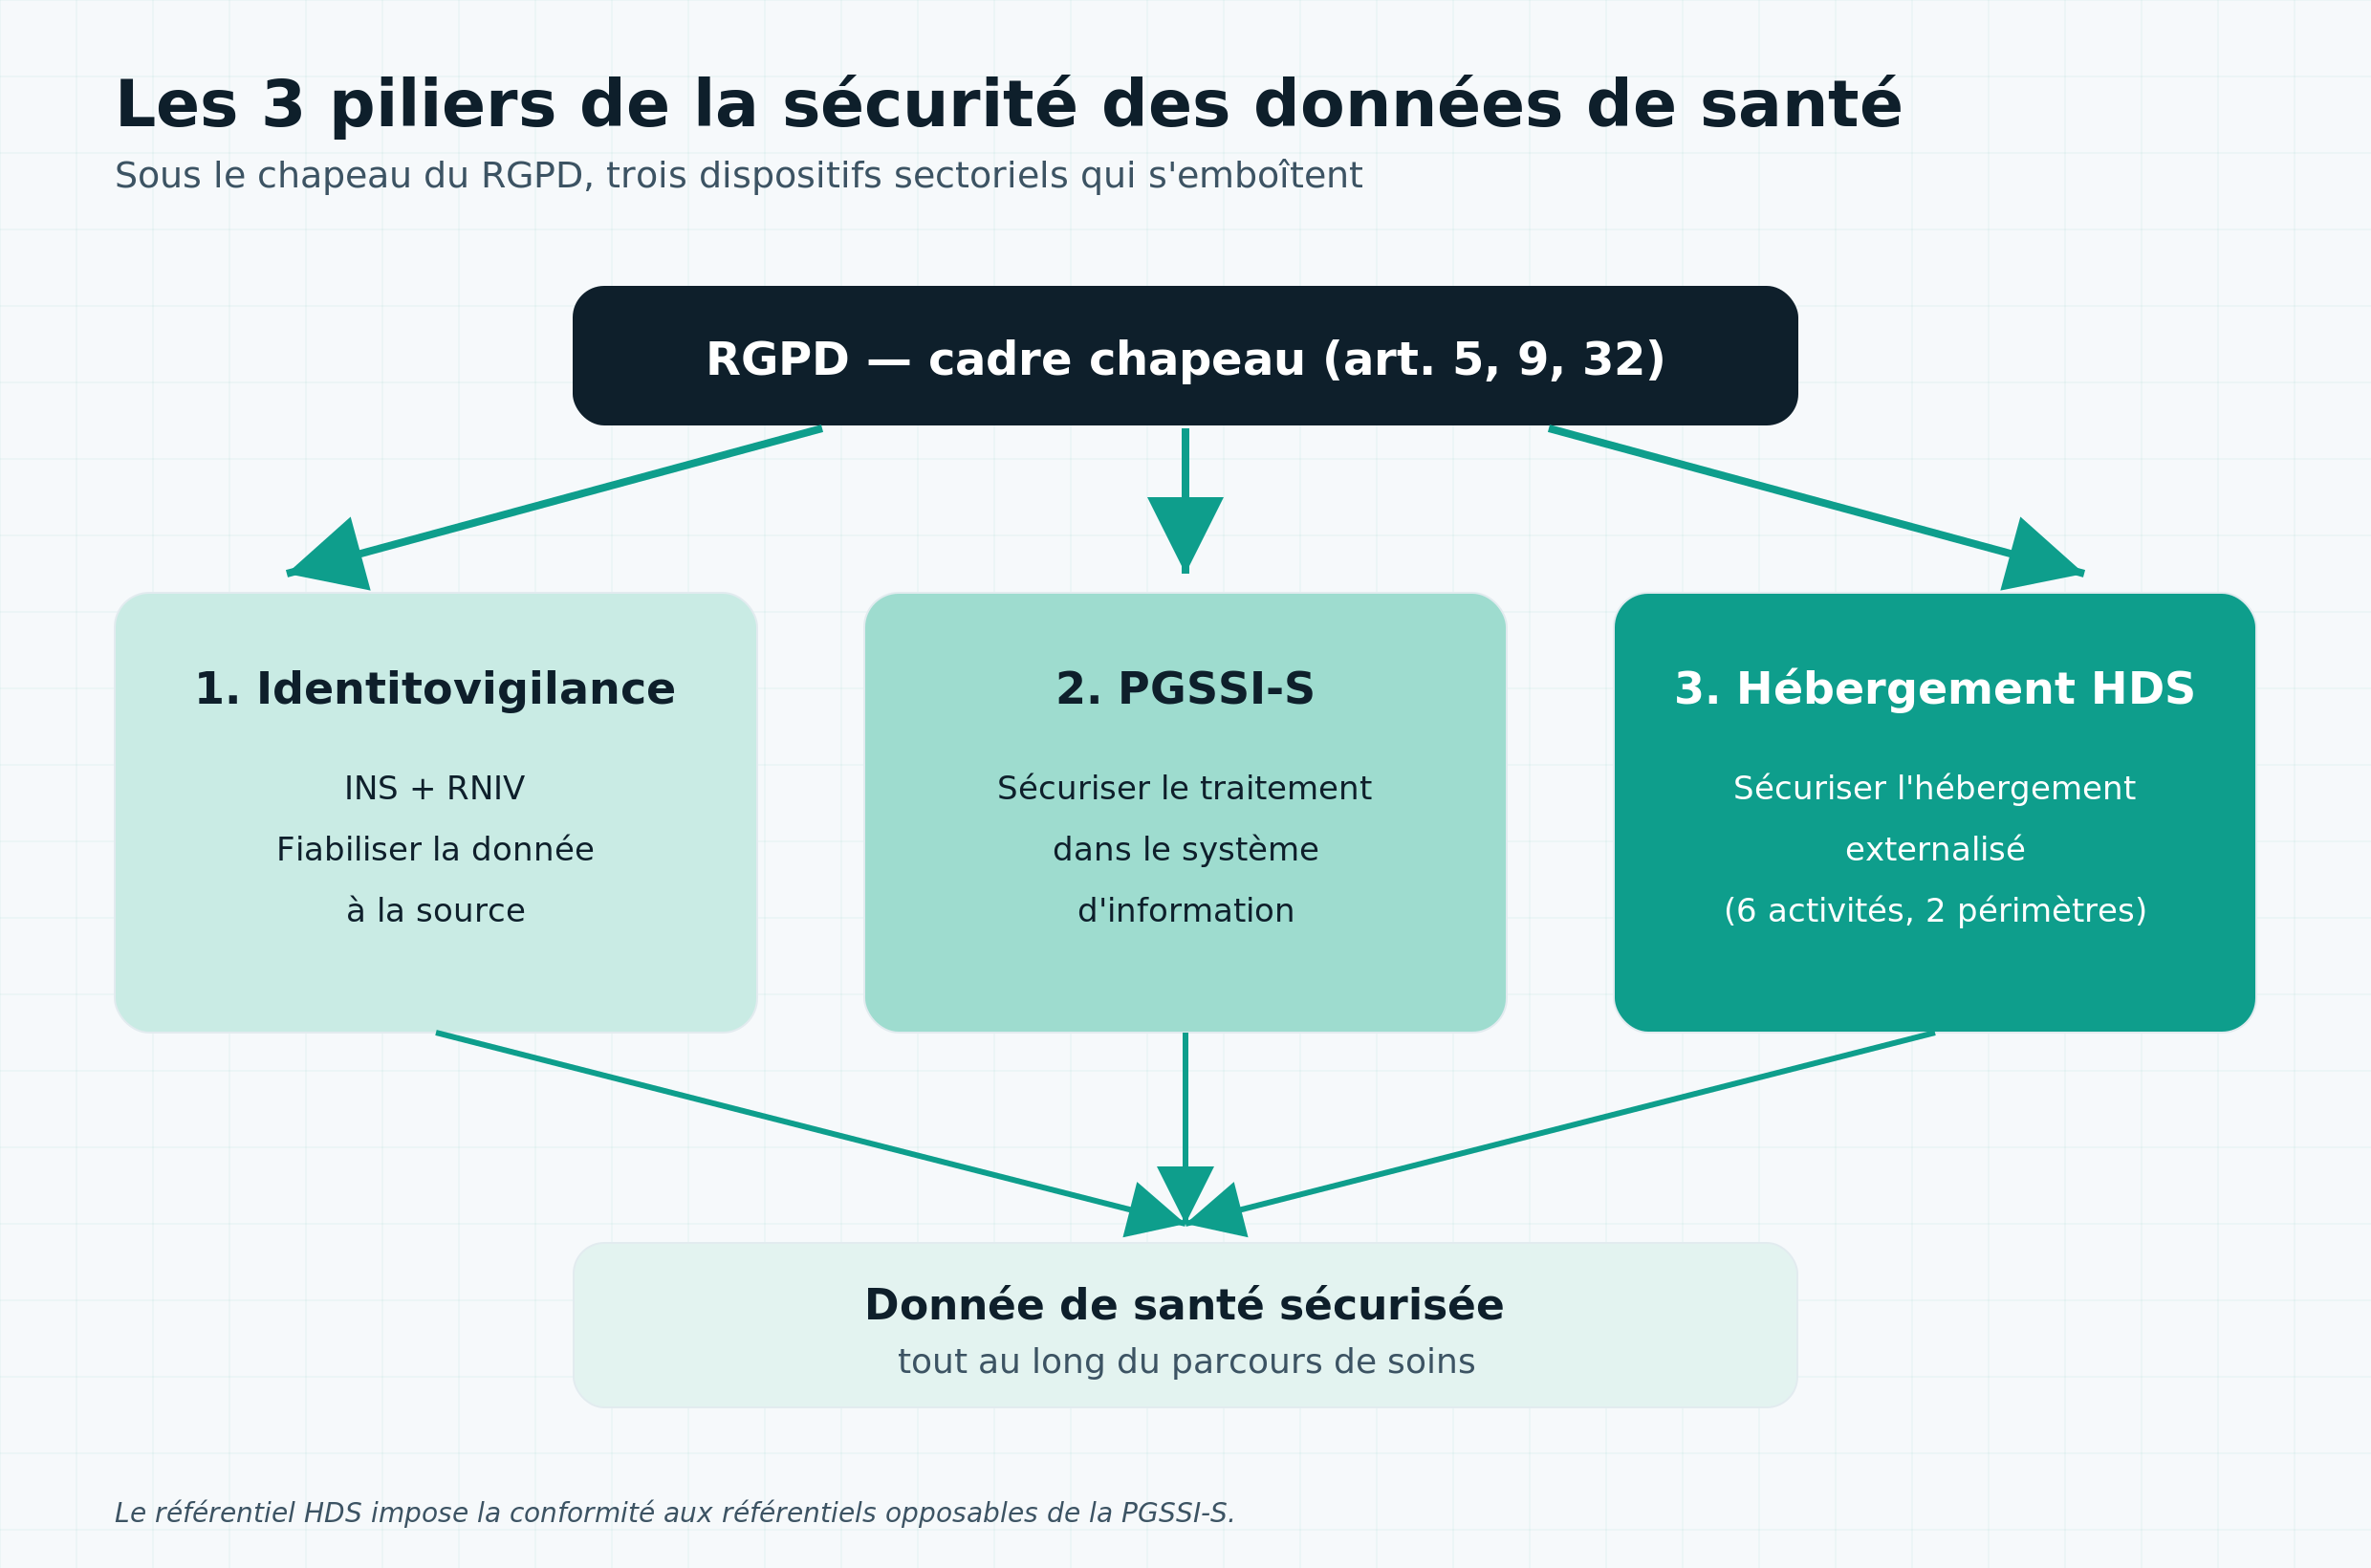
Figure 1 – Les trois piliers de la sécurité des données de santé sous le chapeau du RGPD. Source : FINETHIQUE, d’après RGPD, RNIV (ANS), PGSSI-S (ANS) et référentiel HDS.
L’identitovigilance fiabilise la donnée à la source : la bonne donnée est rattachée à la bonne personne. La PGSSI-S sécurise ensuite son traitement dans le système d’information : qui accède à quoi, avec quelle authentification, avec quelle traçabilité, avec quelles sauvegardes. L’hébergement HDS sécurise enfin l’hébergement lorsqu’il est externalisé.
Un détail illustre bien l’emboîtement : le référentiel de certification HDS impose lui-même la conformité aux référentiels opposables de la PGSSI-S. Autrement dit, deux des trois piliers sont explicitement chaînés. Et le RGPD chapeaute le tout, en imposant, via son article 32, un niveau de sécurité adapté au risque que ces trois dispositifs viennent concrétiser.
Pour un acteur de santé, ce schéma est une grille de lecture. Il permet de se demander, pilier par pilier, où en est la structure : mon identitovigilance est-elle organisée ? Mon système d’information applique-t-il les référentiels de la PGSSI-S ? Mon hébergeur est-il certifié sur le bon périmètre ?
Le rôle du DPO dans la sécurité des données de santé
Le délégué à la protection des données (DPO) est le point de jonction de ces trois piliers. Il n’est ni le référent identitovigilance, ni le responsable de la sécurité des systèmes d’information, mais il veille à la cohérence d’ensemble au regard du RGPD.
Sur l’identitovigilance, il s’assure que le traitement de l’INS et des traits d’identité est inscrit au registre, avec une base légale et une information des personnes conformes, et que le principe de minimisation est respecté. Sur la PGSSI-S, il s’appuie sur les référentiels et guides pour définir, exiger et auditer les mesures de l’article 32 : habilitations, traçabilité, sauvegarde, continuité, destruction. Sur l’hébergement, il vérifie que tout hébergeur est certifié HDS sur le bon périmètre, encadré par un contrat de sous-traitance, avec une localisation des données maîtrisée.
Le DPO documente. La sécurité des données de santé n’est opposable que si elle est tracée : registre, analyses d’impact, politique de sécurité, procédures de gestion des violations. En cas de contrôle de la CNIL ou d’incident, c’est cette documentation qui fait la différence entre une conformité affichée et une conformité démontrée.
Ce que cette série va couvrir
Cet article est le premier d’une série. Il a posé la carte. Les volets suivants détailleront chaque pilier avec la même exigence de sources et d’opérationnalité.
Le prochain article sera consacré à l’hébergement de données de santé : ce qu’est réellement la certification HDS, les six activités et les deux périmètres, la différence entre certification et agrément, et les points de vigilance pour le DPO qui contractualise avec un hébergeur. Les articles ultérieurs approfondiront l’identitovigilance (INS, RNIV, statuts et gouvernance) puis la PGSSI-S (référentiels socles, habilitations, imputabilité).
L’objectif de la série est simple : transformer un maquis réglementaire en une démarche lisible, pilier par pilier, pour que chaque acteur de santé sache où il en est et par où commencer.
Trois erreurs fréquentes en matière de sécurité des données de santé
Sur le terrain, les mêmes angles morts reviennent. Les connaître permet d’éviter les non-conformités les plus courantes.
La première erreur est de croire que la certification HDS suffit à tout couvrir. Un hébergeur certifié sécurise l’hébergement, mais il ne dispense ni du contrat de sous-traitance de l’article 28, ni de l’information des personnes, ni du registre. La sécurité des données de santé est un ensemble, pas une case à cocher.
La deuxième erreur est de négliger l’identitovigilance parce qu’elle paraît relever du seul soin. Or une donnée rattachée à la mauvaise identité est une faille de sécurité à part entière, avec un risque clinique direct. La qualité de l’identification conditionne la valeur de toute la chaîne.
La troisième erreur est de traiter la PGSSI-S comme facultative. Ses référentiels opposables sont obligatoires, et le référentiel HDS y renvoie. Repousser la gestion des habilitations ou la traçabilité, c’est fragiliser la sécurité des données de santé au coeur même du système d’information. La logique de paliers existe précisément pour éviter l’immobilisme : on progresse par étapes.
Conclusion
La sécurité des données de santé n’est pas une obligation unique mais un ensemble cohérent. Le RGPD fixe le cap ; l’identitovigilance fiabilise la donnée à la source ; la PGSSI-S sécurise son traitement ; l’hébergement HDS sécurise son hébergement externalisé. Ces dispositifs se répondent, se chaînent et se documentent.
Pour un dirigeant, un référent ou un DPO, la bonne nouvelle est qu’il existe une logique derrière l’empilement. Une fois la carte en main, la conformité cesse d’être un mur pour devenir une trajectoire. La suite de cette série est là pour baliser chaque étape.
Vous devez sécuriser des données de santé ? Parlons-en
FINETHIQUE accompagne les établissements, les cabinets et les structures médico-sociales dans la mise en conformité de leurs traitements de données de santé : registre, analyses d’impact, contractualisation HDS, articulation avec la PGSSI-S et l’identitovigilance.
Votre structure sait-elle précisément où elle en est sur chacun des trois piliers ?
Prendre rendez-vous avec Mandy LABADIE, Consultante RGPD : https://finethique.fr/contact/
Audit initial, devis sous 48h, accompagnement en DPO externalisé ou mission ponctuelle : le point de départ est une analyse sérieuse de votre situation.
Contact direct : – Téléphone : 06 07 42 36 84 – E-mail : mlabadie@finethique.fr – Site : finethique.fr
Sources et références
Cadre général (RGPD) : – Règlement (UE) 2016/679 (RGPD), articles 5, 9 et 32 – EUR-Lex – Données de santé – dossier CNIL – CNIL
Hébergement de données de santé (HDS) : – Article L.1111-8 du Code de la santé publique – Légifrance – La certification des hébergeurs de données de santé – Agence du Numérique en Santé
Identitovigilance et INS : – Identifiant National de Santé (INS) et RNIV – Agence du Numérique en Santé
Sécurité des systèmes d’information de santé (PGSSI-S) : – Politique Générale de Sécurité des Systèmes d’Information de Santé (PGSSI-S) – Agence du Numérique en Santé
Mots-clés : sécurité des données de santé, données de santé, certification HDS, hébergeur de données de santé, identitovigilance, Identité Nationale de Santé, INS, RNIV, PGSSI-S, RGPD santé, article 32 RGPD, DPO santé, établissement de santé, ESSMS.


