
Contenu partiellement généré par une IA, relu et validé au fond par Mandy Labadie, consultante RGPD et DPO externe, avant parution.
En bref. Un organisme de formation qui utilise un assistant conversationnel, un générateur de quiz ou une fonction d’IA intégrée à sa plateforme est « déployeur » au sens du règlement européen sur l’IA. Certaines règles s’appliquent déjà : interdiction d’inférer les émotions des apprenants, mesures de maîtrise de l’IA, transparence depuis le 2 août 2026. D’autres arrivent : les systèmes d’admission, d’évaluation, d’orientation et de surveillance d’épreuves deviennent à haut risque le 2 décembre 2027.
Une charte IA organisme de formation met ces règles en pratique : outils validés, saisies interdites, validation humaine, mention de l’IA, droits sur les supports, agents IA, règles pour les stagiaires. Ce guide détaille chaque bloc, avec ses sources officielles, deux logigrammes de décision et un modèle de charte gratuit, accompagné de son questionnaire d’adaptation, à télécharger en fin d’article.
Introduction
Les organismes de formation ont adopté l’IA par la pratique avant de l’encadrer. Un formateur prépare un support avec un assistant conversationnel, une assistante administrative reformule une réponse à un financeur, un responsable pédagogique teste une correction assistée. Chaque usage pose une question juridique distincte : qui est responsable, quelles données peuvent être saisies, faut-il signaler l’IA, à qui appartient le support produit.
La charte IA organisme de formation répond à ces questions dans un seul document, opposable au personnel, aux formateurs externes par leur contrat, et aux stagiaires par le règlement intérieur. Elle se distingue d’une charte d’entreprise générique sur quatre points : l’annexe III du règlement sur l’IA vise expressément la formation professionnelle, les apprenants sont des personnes évaluées par l’organisme, les supports pédagogiques posent des questions de droit d’auteur propres, et la certification qualité attend des preuves.
Ce guide a été rédigé pour les participants de l’atelier « IA, RGPD et droit d’auteur » du programme de professionnalisation du Carif-Oref Occitanie, et pour tout dirigeant, responsable pédagogique ou référent qualité qui veut adopter une charte IA organisme de formation sourcée. Chaque affirmation renvoie au texte officiel. Lorsqu’une règle de la charte relève d’un choix de rédaction et non d’une obligation, l’article le dit.
Sommaire
- Pourquoi une charte propre à la formation
- Les six blocs d’une charte IA organisme de formation
- La mention « produit avec l’assistance de l’IA »
- Agents IA : la règle de 2
- Sécurité économique : les recommandations de la DGSI
- Stagiaires et apprentis
- Données personnelles, maîtrise de l’IA et Qualiopi
- Ce qu’il ne faut pas oublier avant d’adopter la charte
- Télécharger le modèle et son questionnaire
Pourquoi une charte propre à la formation
Déployeur, et parfois fournisseur
Le règlement (UE) 2024/1689 définit le déployeur comme toute personne ou organisme « utilisant sous sa propre autorité un système d’IA », hors activité personnelle non professionnelle (article 3, point 4). L’organisme qui utilise un outil d’IA dans son activité est donc déployeur.
Il devient fournisseur s’il développe ou fait développer un système et le met en service sous son propre nom, à titre onéreux ou gratuit (article 3, point 3). Un tuteur virtuel conçu pour l’organisme et mis à disposition de ses apprenants sous son nom entre dans cette définition. L’article 25 ajoute une requalification : un déployeur qui modifie la destination d’un système, y compris d’un système d’IA à usage général, de telle manière qu’il devient à haut risque, est considéré comme fournisseur de ce système. Employer un assistant généraliste pour noter les épreuves d’une formation illustre ce risque.
Ce qui s’applique déjà, ce qui arrive
Le calendrier a été modifié par le règlement (UE) 2026/1744, entré en vigueur le 27 juillet 2026. Il a réécrit l’article 4 et reporté les obligations des systèmes à haut risque de l’annexe III.
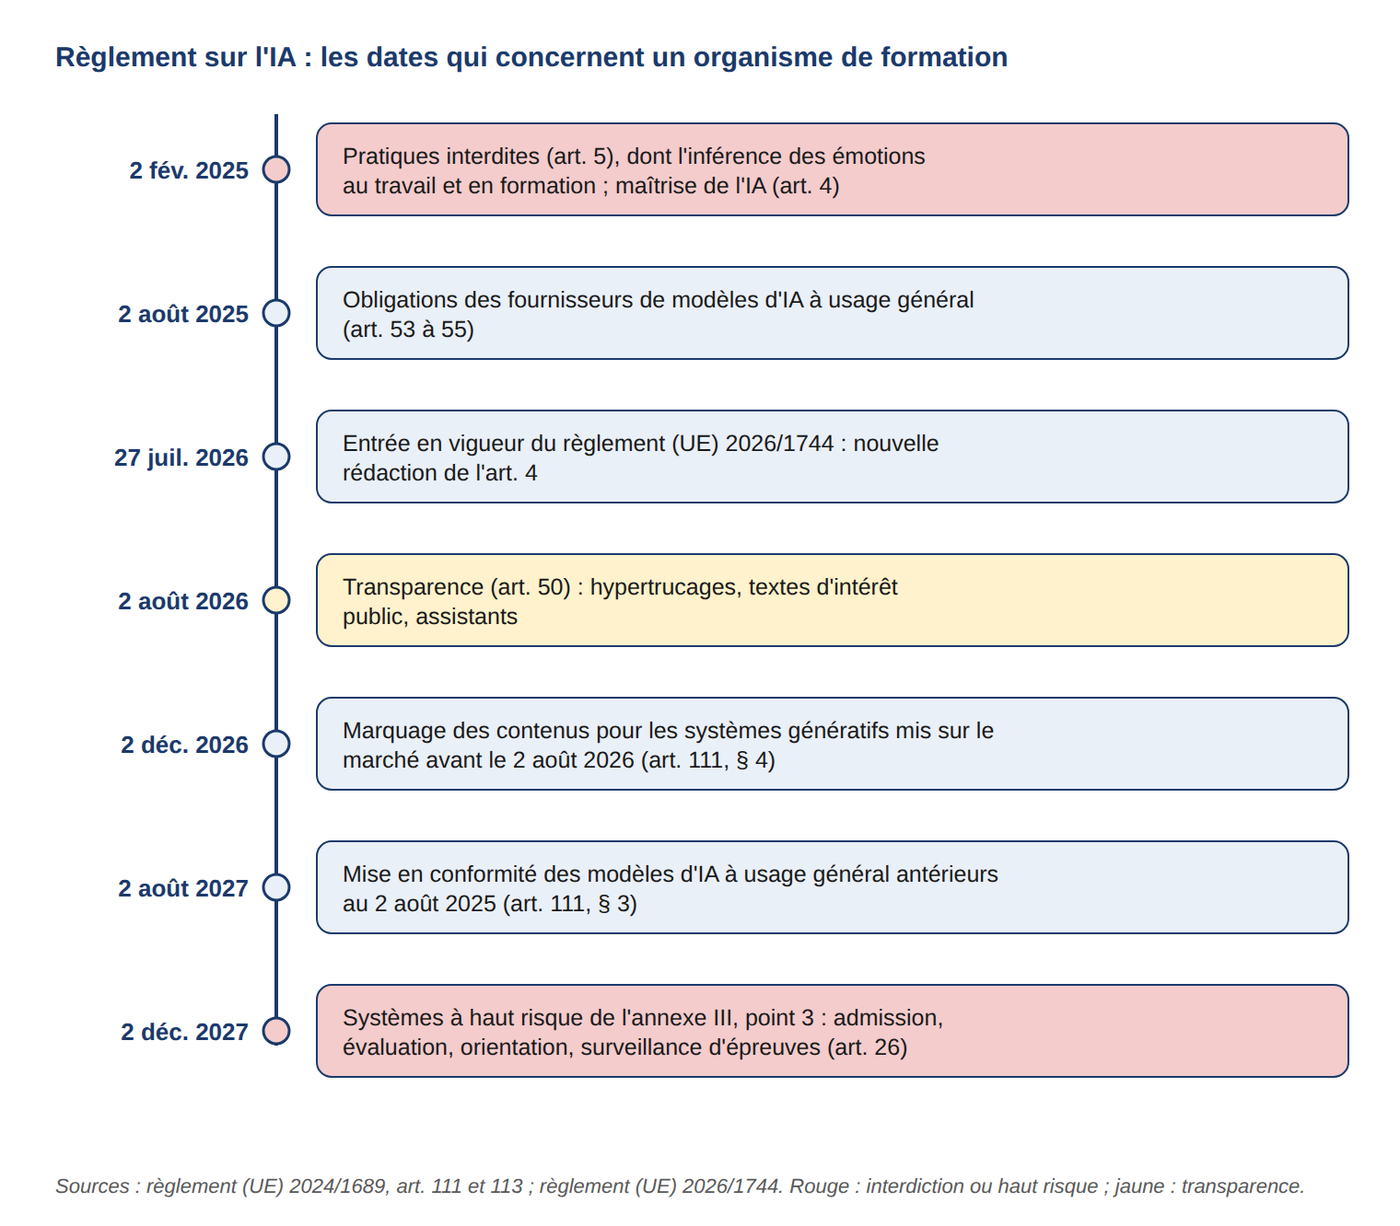
Depuis le 2 février 2025, l’article 5, § 1, f) interdit d’utiliser un système d’IA pour inférer les émotions d’une personne sur le lieu de travail et dans les établissements d’enseignement, sauf pour des raisons médicales ou de sécurité. Un outil qui analyserait l’attention ou l’humeur des stagiaires en classe virtuelle tombe sous cette interdiction.
L’article 4, dans sa rédaction issue du règlement 2026/1744, impose au déployeur de prendre des mesures pour favoriser la maîtrise de l’IA par son personnel et par les personnes qui utilisent les systèmes pour son compte. Il n’oblige plus à garantir un niveau donné pour chaque personne. Depuis le 2 août 2026, l’article 50 impose des obligations de transparence, détaillées plus bas.
Le haut risque de l’annexe III, point 3
L’annexe III, point 3, classe à haut risque les systèmes destinés à déterminer l’accès ou l’admission à la formation professionnelle, à évaluer les acquis d’apprentissage, à évaluer le niveau d’enseignement approprié et à surveiller les comportements interdits lors d’examens. Ces obligations s’appliquent à partir du 2 décembre 2027.
L’article 6, § 3, écarte le haut risque lorsque le système n’a pas d’incidence significative sur la décision, par exemple s’il accomplit une tâche procédurale étroite ou préparatoire. Il le maintient toujours en cas de profilage. Pour un système à haut risque, l’article 26 impose au déployeur de suivre la notice, de confier le contrôle humain à des personnes compétentes, de surveiller le fonctionnement, de conserver les journaux au moins six mois et d’informer les personnes concernées.
Les six blocs d’une charte IA organisme de formation
Le modèle proposé en téléchargement s’organise en seize sections et trois annexes. Le cœur tient en six blocs d’usage, complétés par des sections propres à la formation et à la sécurité.
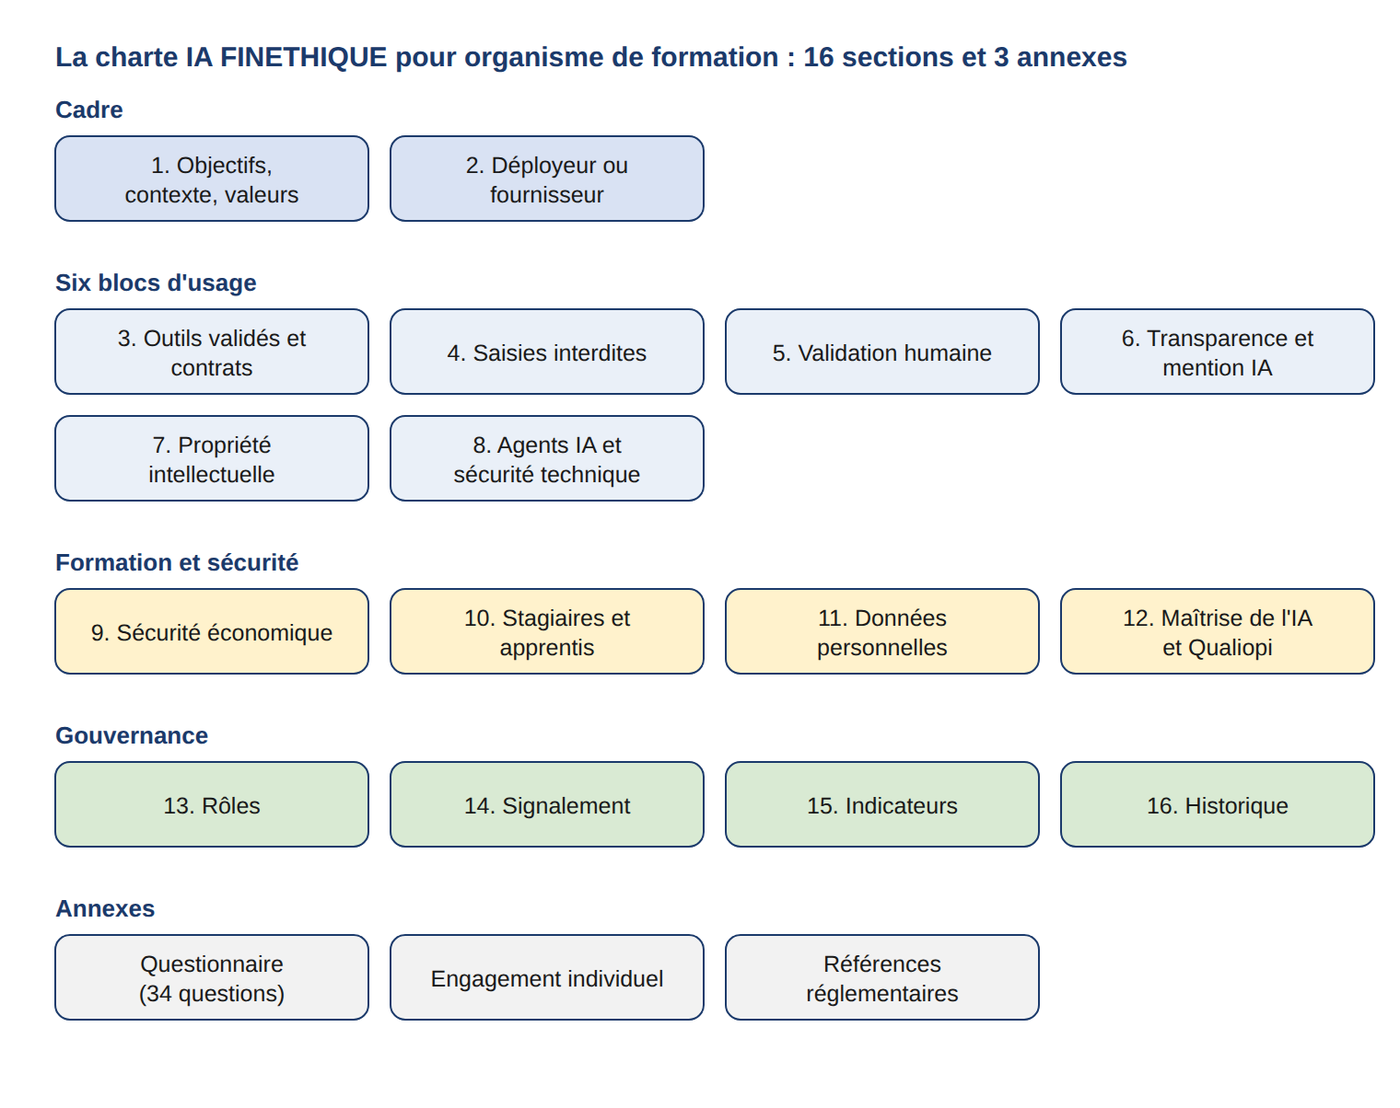
Bloc 1 : outils validés et socle contractuel
La charte tient une liste des outils validés, avec l’éditeur, le type de compte, la réutilisation ou non des contenus par l’éditeur, l’hébergement au repos, le fournisseur et le pays d’inférence de la fonction d’IA, et les usages autorisés. La distinction entre l’hébergement au repos et le lieu d’inférence n’est pas théorique : un outil européen hébergé dans l’Union peut router les prompts de sa fonction d’IA vers un fournisseur situé hors de l’Union. Deux options sont proposées : liste fermée, où tout nouvel outil passe par le référent IA, ou liste ouverte encadrée, limitée aux contenus sans donnée personnelle ni information confidentielle.
Avant toute acquisition, la charte impose de vérifier onze points du contrat : rôles de fournisseur et de déployeur, marquage des contenus, documentation, journaux, supervision humaine, droits sur les sorties et les données, confidentialité, définition de l’anomalie, contrat de sous-traitance conforme à l’article 28 du RGPD, sous-traitants ultérieurs, information préalable avant l’ajout d’une fonction d’IA. Le point sur les sous-traitants ultérieurs ne se limite pas à leur identification : il porte sur le suivi de la liste, sur le canal de notification des changements et sur le délai d’opposition, qui court à compter de la notification et non de la mise en service. Le point sur la confidentialité couvre en outre l’accès humain aux contenus soumis, à des fins de modération, de support ou de contrôle de sécurité, et le pays où cet accès a lieu. Pour ce dernier contrat, voir notre guide sur la rédaction d’un DPA conforme à l’article 28 du RGPD.
La clause de confidentialité répond à un cas publié par la DGSI : un prestataire spécialisé en IA a mis en ligne plus de 1 500 images des locaux d’un groupe industriel client, dont des plans de sites sensibles, pour démontrer ses solutions (Flash ingérence n° 122, août 2026).
Bloc 2 : ce que l’on ne confie jamais à un outil d’IA
Trois interdits structurent ce bloc. Aucune donnée identifiante d’apprenant, de salarié ou de contact client dans un compte grand public ou dans un outil non validé, le régime se lisant sur le compte et non sur l’outil, puisqu’un même service change de règles selon l’offre souscrite : nom, résultats, absences, appréciations, situation de handicap. Aucun document confidentiel : conventions, devis, dossiers de financement, documents d’entreprises clientes. Aucune œuvre dont l’organisme ne détient pas les droits, quel que soit l’outil, y compris les normes achetées sous licence.
L’interdiction porte sur la nature du document, pas sur la tâche. La DGSI rapporte le cas d’employés qui transmettaient chaque jour à une IA gratuite et grand public des dizaines de documents très sensibles, dans le seul but d’automatiser des tâches comme la conversion en PDF (Flash n° 122). Une conversion, une correction ou une traduction transmettent le document entier au fournisseur.
Bloc 3 : validation humaine et décisions sur les apprenants
Tout contenu remis à un apprenant, à un financeur ou à une entreprise est relu sur le fond par une personne compétente : exactitude des faits et des sources, adaptation au public, absence de contenu protégé reproduit, absence de biais. Une relecture limitée à l’orthographe ne vaut pas validation. La charte désigne qui valide chaque catégorie de contenu.
L’admission, le positionnement, le résultat d’une évaluation et toute sanction sont décidés par une personne. L’IA prépare, elle ne décide pas. Le RGPD reconnaît le droit de ne pas faire l’objet d’une décision fondée exclusivement sur un traitement automatisé produisant des effets juridiques ou affectant la personne de manière significative (article 22).
Blocs 4 à 6 : transparence, propriété intellectuelle, agents IA
La transparence et les agents IA font l’objet des deux sections suivantes. Sur la propriété intellectuelle, trois règles du Code de la propriété intellectuelle se combinent. L’article L122-5-3 autorise la fouille de textes et de données sur des œuvres accessibles de manière licite, sauf opposition de l’auteur, exprimée par des procédés lisibles par machine pour les contenus en ligne. Un contenu en ligne n’est donc pas libre d’usage pour autant.
L’article L111-1 protège l’auteur du seul fait de sa création, et précise qu’un contrat de travail ou de prestation n’emporte pas, à lui seul, dérogation à ses droits. Un formateur reste titulaire des droits sur ses supports, sauf œuvre collective ou cession écrite conforme à l’article L131-3, qui exige une mention distincte pour chaque droit cédé. La contrefaçon est punie de trois ans d’emprisonnement et de 300 000 euros d’amende (L335-2).
La mention « produit avec l’assistance de l’IA » : quand est-elle obligatoire ?
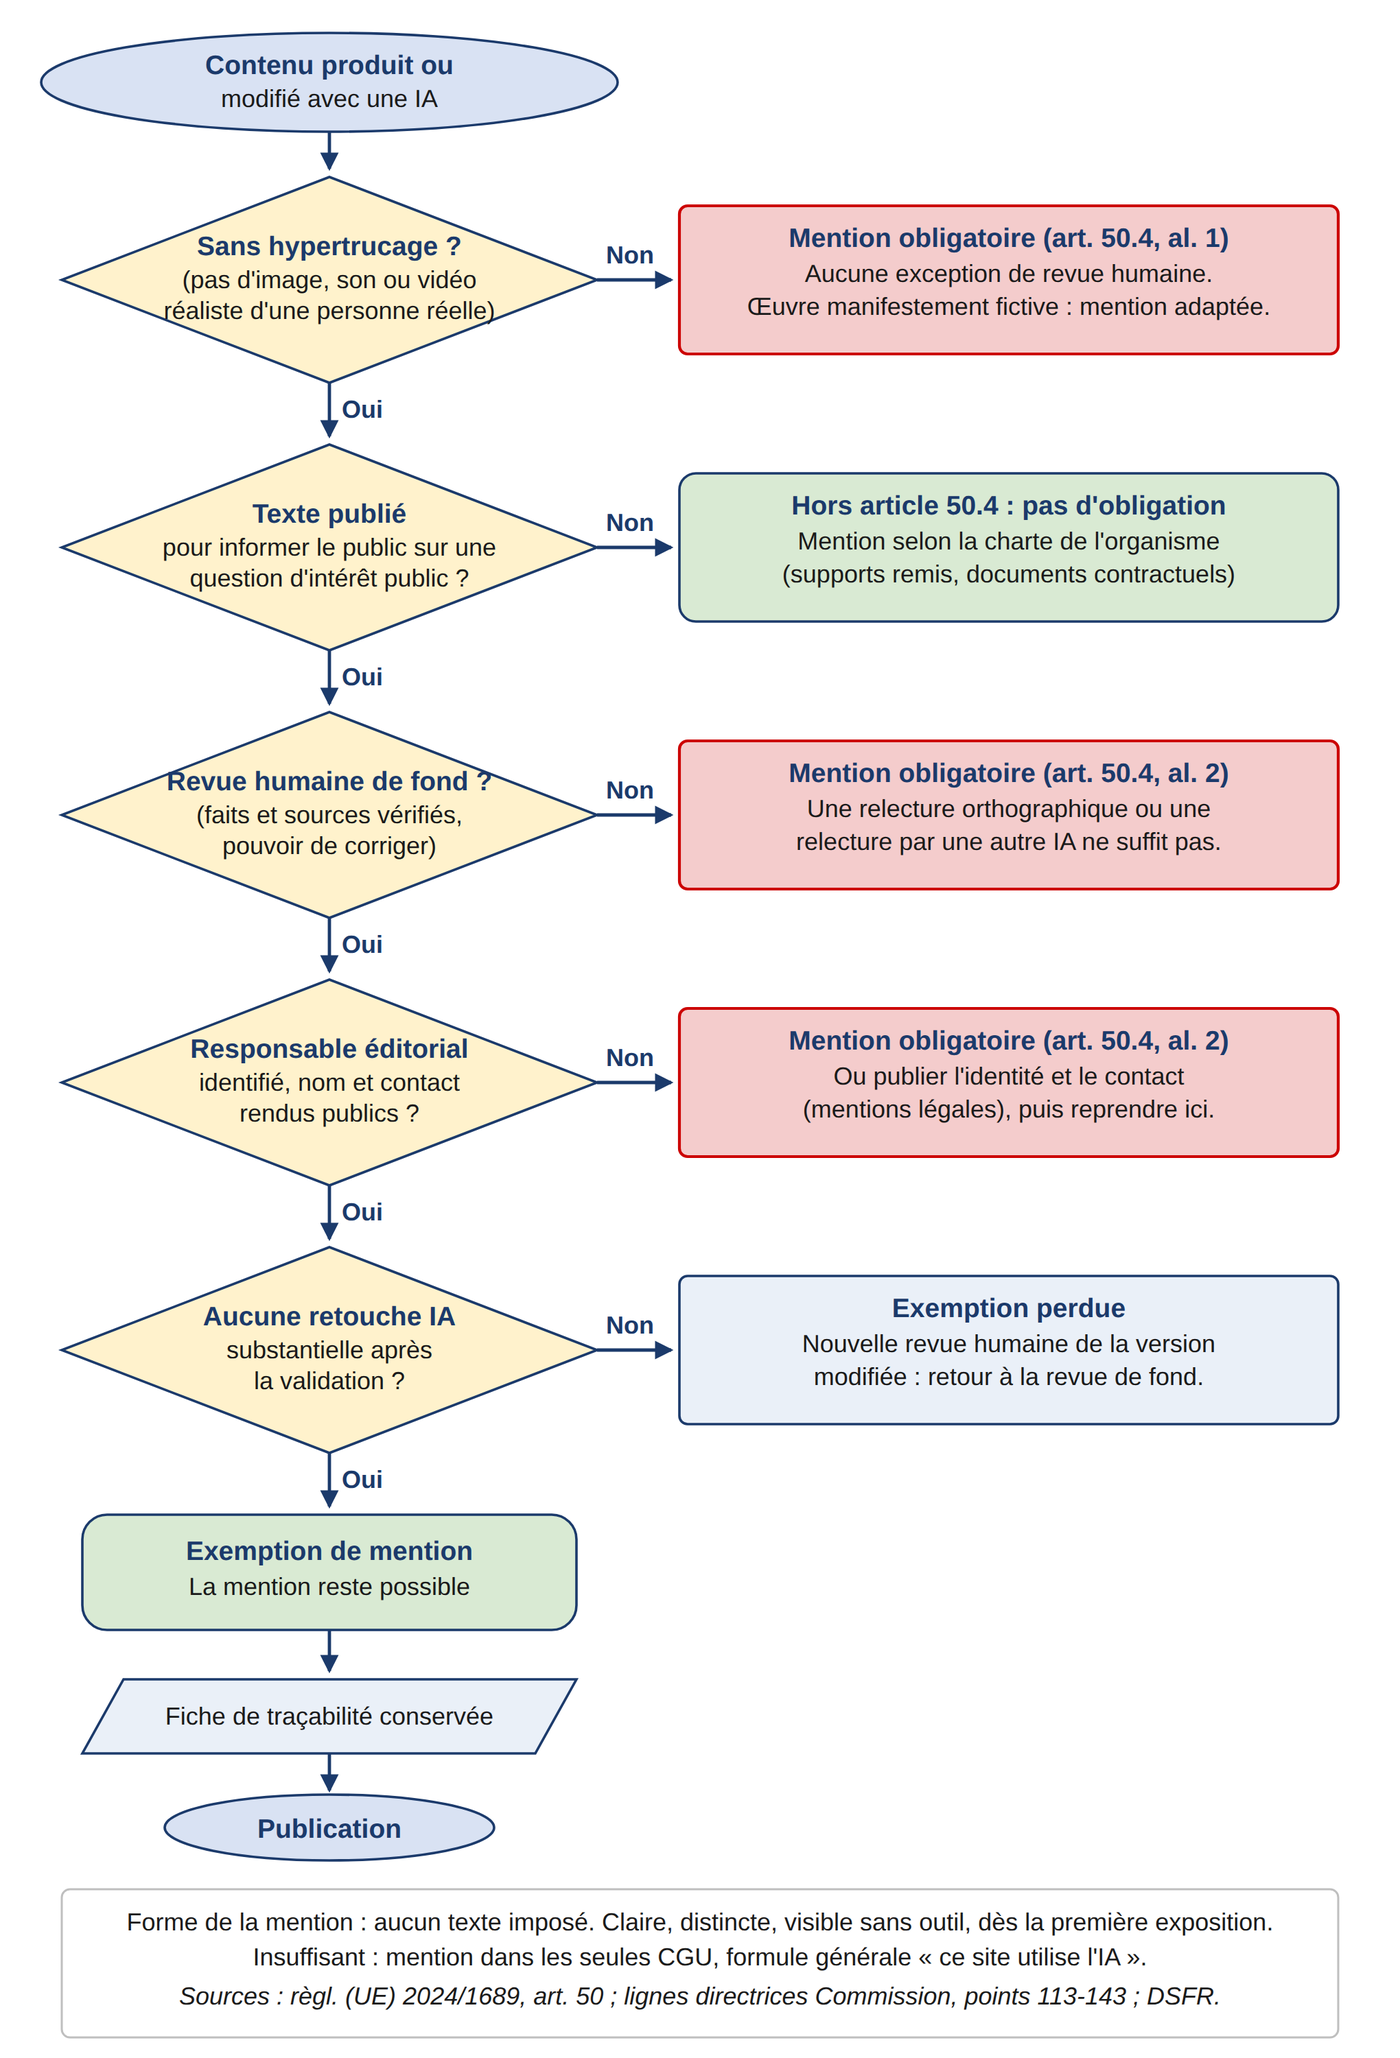
L’article 50, § 4, du règlement sur l’IA vise deux situations. Premier alinéa : le déployeur qui génère ou manipule une image, un son ou une vidéo constituant un hypertrucage indique qu’il a été généré ou manipulé par une IA. Un avatar vidéo reproduisant un formateur réel en fait partie. Pour une œuvre manifestement artistique, créative, satirique ou fictive, l’obligation se limite à une mention qui n’entrave pas la jouissance de l’œuvre.
Second alinéa : le déployeur qui génère ou manipule un texte publié pour informer le public sur des questions d’intérêt public en indique l’origine artificielle. L’exception joue lorsque le texte a fait l’objet d’un examen humain ou d’un contrôle éditorial et qu’une personne assume la responsabilité éditoriale de la publication.
Les conditions de l’exception selon la Commission
Les lignes directrices de la Commission sur l’article 50 du 20 juillet 2026, non contraignantes, précisent les conditions. La revue humaine porte sur le fond : une personne disposant des connaissances utiles examine le contenu et vérifie au minimum l’exactitude des faits (point 134).
Une vérification orthographique, l’existence d’une politique éditoriale, une revue automatisée ou une approbation sommaire ne suffisent pas (point 135). Un texte relu par un autre système d’IA puis soumis à un simple contrôle grammatical humain ne bénéficie pas de l’exception. Toute intervention substantielle de l’IA après la validation fait perdre l’exception (point 136). L’identité et les coordonnées du responsable éditorial sont rendues publiques à un endroit facile à trouver, par exemple les mentions légales (point 138).
La forme de la mention
Le règlement n’impose aucun texte. L’information est claire et reconnaissable au plus tard lors de la première exposition, et respecte les exigences d’accessibilité (article 50, § 5). Les lignes directrices jugent insuffisantes une mention placée uniquement dans les conditions générales et une formule générale du type « les services de ce site utilisent l’IA » (point 38).
La charte IA organisme de formation retient une analyse, présentée comme telle : un support remis aux seuls apprenants inscrits n’est pas un texte publié pour informer le public. La mention y relève donc de la charte, avec une formule type : « Support élaboré avec l’assistance d’un outil d’intelligence artificielle, relu et validé par [Prénom NOM, fonction]. » Les actualités et supports en libre accès suivent le logigramme.
Pour une illustration concrète des erreurs d’une image générée, voir notre retour d’expérience IA générative et RGPD : 3 leçons de mon image ratée.
Agents IA : la règle de 2
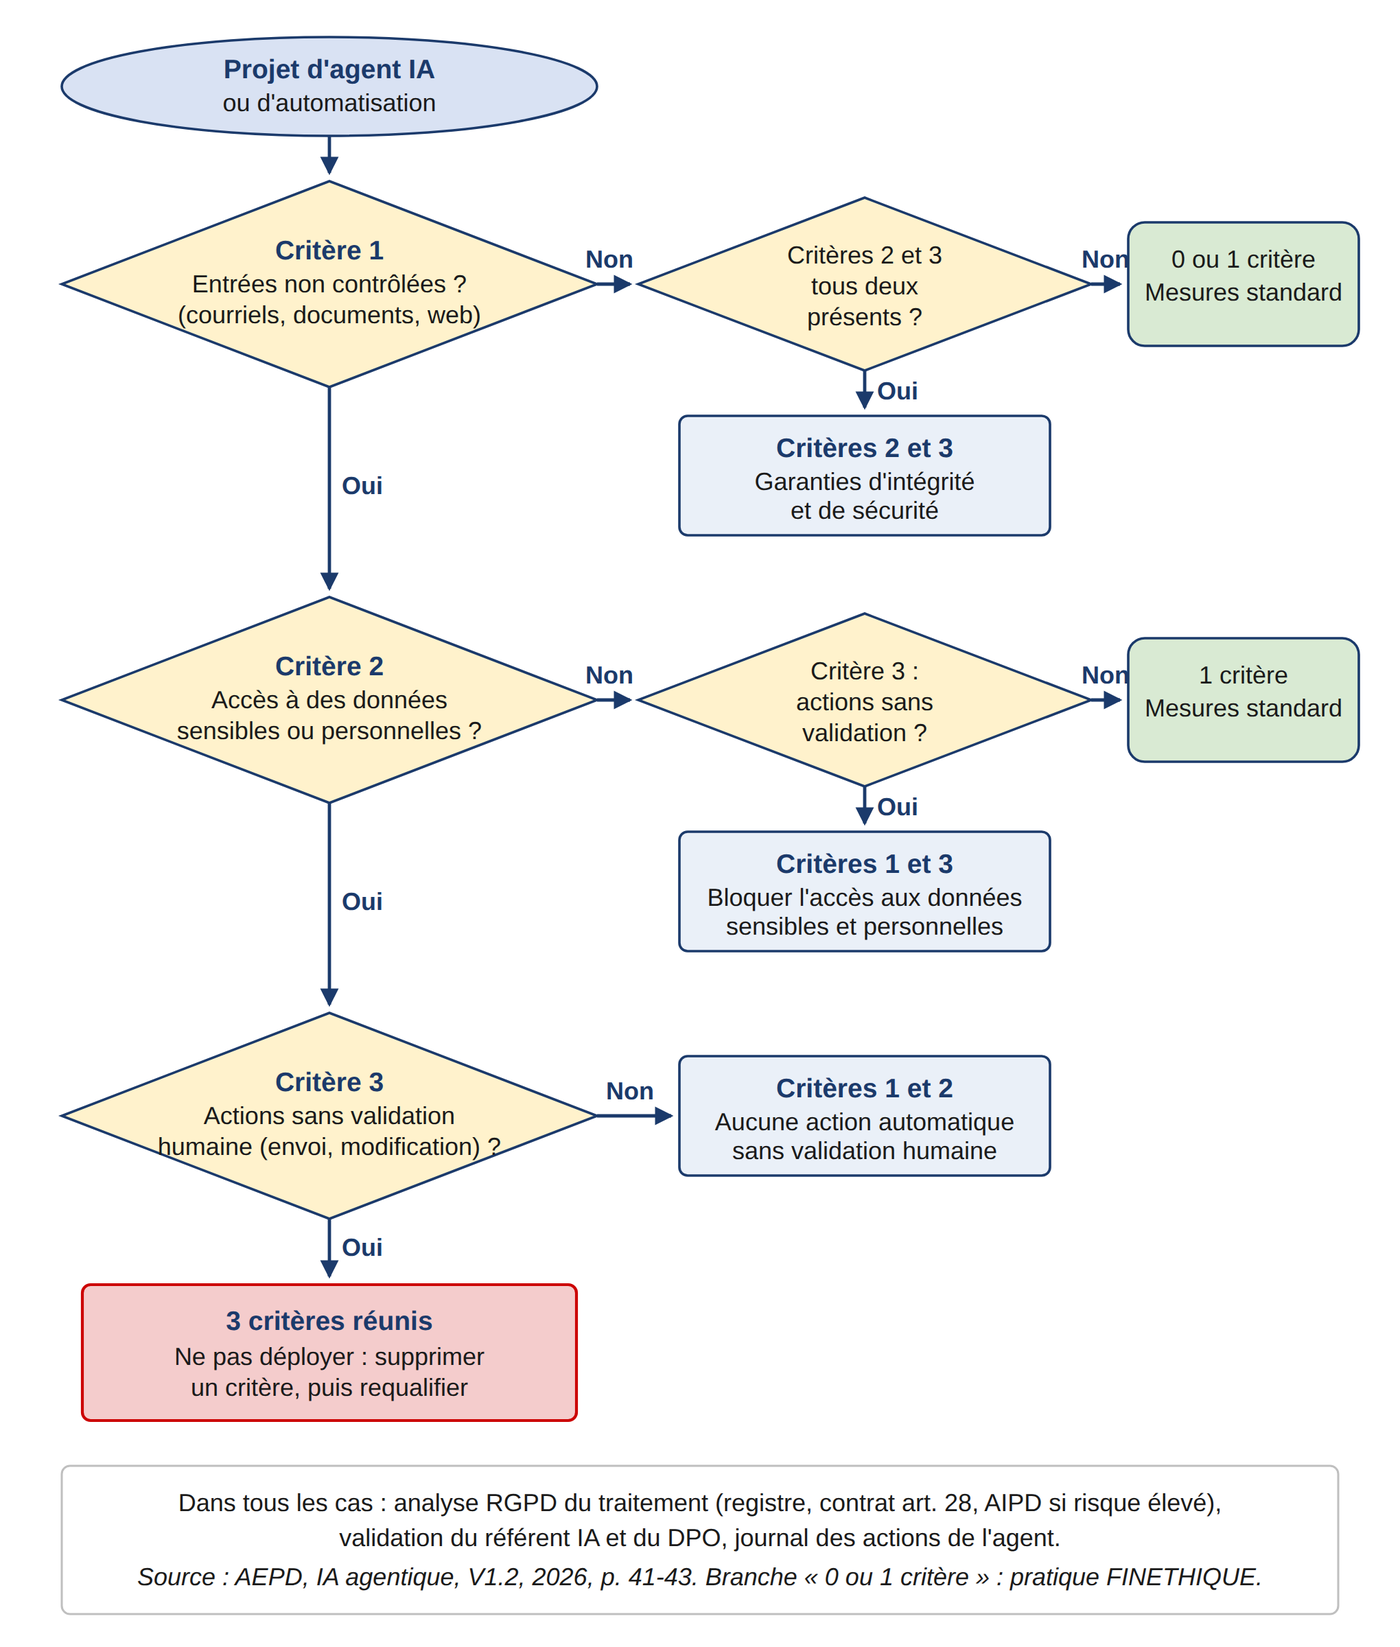
Un agent IA ou une automatisation exécute des actions enchaînées sans validation humaine à chaque étape : relances d’émargement, convocations, réponses aux demandes d’inscription, mise à jour du logiciel de gestion. La charte soumet tout déploiement, même à l’essai, à la validation du référent IA et du DPO ou référent RGPD, avec inscription au registre des traitements.
Les trois critères
La règle de 2 examine trois critères. Critère 1 : l’agent traite des entrées non contrôlées, courriels reçus, devoirs déposés par des apprenants, pages web. Critère 2 : il accède à des données sensibles ou personnelles. Critère 3 : il agit sans validation humaine, envoi, modification, publication.
Ce que dit exactement l’AEPD
L’Agence espagnole de protection des données reprend cette règle dans son guide Inteligencia Artificial agéntica. Avec ses trois critères réunis, une configuration « ne devrait pas être permise ». La charte en fait une interdiction : l’un des critères est supprimé avant le déploiement.
Pour deux critères, l’AEPD fixe une garantie propre à chaque combinaison. Critères 1 et 2 : aucune action automatique ayant un effet dans ou hors de l’organisme sans supervision humaine. Critères 2 et 3 : aucune opération sans garanties d’intégrité et de sécurité de l’information. Critères 1 et 3 : l’agent n’a accès ni aux données sensibles ni aux données personnelles. L’AEPD la présente comme une règle minimale centrée sur la cybersécurité, qui ne remplace pas l’analyse du traitement au regard du RGPD.
Sécurité technique autour des outils
La charte encadre aussi la chaîne d’approvisionnement : pas de modèle, d’extension ou de script de source non vérifiée, pas de connexion d’un outil à la plateforme de formation sans vérification de sécurité. Un assistant qui répond aux apprenants à partir des supports de l’organisme est traité comme un point d’accès sensible : documents validés dont l’organisme détient les droits, accès alignés sur les habilitations, journalisation, environnements de test séparés.
Si l’organisme entraîne ou ajuste un modèle, il documente l’origine des données et contrôle les résultats pour détecter un empoisonnement. Après chaque mise à jour du modèle d’un outil utilisé pour corriger ou produire des évaluations, le référent IA fait vérifier les résultats sur des cas de référence avant la reprise de l’usage courant.
Sécurité économique : les recommandations de la DGSI
La DGSI a publié deux Flash ingérence utiles à une charte IA organisme de formation : le n° 119 d’avril 2026 sur les applications et solutions étrangères, et le n° 122 d’août 2026 sur les modes opératoires de l’ingérence économique étrangère.
Sur l’usage de l’IA, le Flash n° 122 recommande de définir le cadre d’emploi dans une charte, d’installer de préférence l’IA en local sur ses serveurs, hébergés en Europe, ou a minima de choisir un partenaire national, et de proscrire les outils d’IA commerciale pour un usage professionnel impliquant des données sensibles. Le Flash n° 119 recommande des applications certifiées par des organismes reconnus tels que l’ANSSI. La charte en tire un ordre de préférence et privilégie, par choix de rédaction, une offre qualifiée SecNumCloud.
Le Flash n° 119 décrit trois situations : une messagerie étrangère unique qui sauvegardait les échanges et générait des résumés automatiques, exposant l’entreprise au droit du pays du fournisseur ; un logiciel imposé pour une formalité d’export qui installait une seconde application dissimulée ; une application imposée à l’étranger exigeant l’accès à tout le téléphone professionnel. La charte IA organisme de formation en tire des règles : fonctions de transcription activées sur validation expresse, équipement dédié en déplacement, signalement de toute anomalie.
Face aux hypertrucages vocaux ou vidéo, toute demande sensible reçue par voie numérique est vérifiée par un canal indépendant, par exemple un rappel sur un numéro connu. Un événement suspect peut être signalé à la DGSI à l’adresse securite-economique@interieur.gouv.fr. Notre article Audit étranger : 5 procédures à mettre à jour développe un autre volet des recommandations de la DGSI.
Stagiaires et apprentis : règlement intérieur et évaluations
Dans une charte IA organisme de formation, les règles d’usage de l’IA par les apprenants relèvent du règlement intérieur, qui fixe notamment les règles de discipline (article L6352-3 du Code du travail). La charte propose trois régimes par défaut pour les évaluations : IA interdite sauf autorisation expresse, IA autorisée avec déclaration de l’outil et de l’usage, IA autorisée sauf interdiction annoncée. Dans tous les cas, le formateur annonce le régime par écrit avant l’épreuve.
Pour les épreuves d’une certification professionnelle, les règles du certificateur prévalent. Un outil imposé dans le parcours est validé et fourni sans obliger l’apprenant à créer un compte personnel auprès d’un fournisseur non validé. Les outils mis à disposition de mineurs sont validés au préalable par le référent IA et le DPO.
Côté discipline, aucune sanction n’est prise sans que l’apprenant ait été informé au préalable des griefs retenus (article R6352-4), et les amendes ou sanctions pécuniaires sont interdites (article R6352-3). La charte ajoute une règle de prudence : le score d’un détecteur de texte généré ne constitue pas à lui seul un grief et doit être confronté aux explications de l’apprenant.
Données personnelles, maîtrise de l’IA et Qualiopi
Chaque usage d’IA portant sur des données personnelles est inscrit au registre des traitements (article 30 du RGPD). Aucune donnée n’est confiée à un outil sans contrat conforme à l’article 28, et un outil dont l’éditeur ne s’engage pas contractuellement à ne pas réutiliser les contenus soumis est exclu de tout traitement de données personnelles : une désactivation déclarative, annoncée sur une page produit, ne vaut pas engagement. L’hébergement se vérifie dans le contrat, pas d’après la nationalité de l’éditeur ; une injonction judiciaire étrangère peut en outre contraindre un fournisseur à conserver des contenus au-delà de toute demande d’effacement ; pour un éditeur américain hors Data Privacy Framework, voir notre guide de l’AITD en 6 étapes.
Avant tout usage portant sur l’évaluation ou le profilage d’apprenants, la surveillance, des données de santé ou de handicap, ou des mineurs, l’organisme examine avec son DPO si une analyse d’impact est requise (article 35 du RGPD). La saisie de données personnelles dans un outil non validé est traitée selon la procédure de gestion des violations de données.
Pour un organisme certifié, les mesures de la charte peuvent être rattachées aux critères de l’article R6316-1 du Code du travail : moyens pédagogiques et techniques (critère 4), compétences des personnels (critère 5), veille sur l’environnement professionnel (critère 6), traitement des appréciations et réclamations (critère 7). Les numéros d’indicateurs du référentiel national qualité ne sont pas repris ici : ils relèvent du guide de lecture du référentiel, à consulter dans sa version en vigueur.
Ce qu’il ne faut pas oublier avant d’adopter la charte
- Recenser les fonctions d’IA déjà activées dans les logiciels existants, pas seulement les outils achetés : plateforme de formation, visioconférence, suite bureautique.
- Vérifier, pour chaque outil, si l’éditeur s’engage contractuellement à ne pas réutiliser les contenus soumis, où les données sont hébergées au repos, et chez quel fournisseur et dans quel pays tourne la fonction d’IA.
- Identifier tout usage qui touche à l’admission, au positionnement, à l’évaluation ou à la surveillance d’épreuves, avant le 2 décembre 2027.
- Désactiver toute fonction d’analyse des émotions ou de l’attention des apprenants.
- Désigner un référent IA et un responsable éditorial dont l’identité figure dans les mentions légales.
- Ajouter une clause IA et une clause de cession de droits dans les contrats des formateurs externes.
- Mettre à jour le règlement intérieur et le livret d’accueil des apprenants.
- Mettre à jour les mentions d’information RGPD pour les traitements par IA.
- Vérifier si une information ou une consultation des représentants du personnel s’impose.
- Faire signer l’engagement individuel et conserver les feuilles d’émargement de sensibilisation.
Télécharger la charte IA organisme de formation et son questionnaire
Le modèle FINETHIQUE est remis gratuitement aux organismes de formation. La version modifiable sert à l’adaptation, la version PDF à la lecture.
- Télécharger la charte IA organisme de formation, version modifiable (DOCX)
- Télécharger la charte IA organisme de formation, version lecture (PDF)
Mode d’emploi en cinq étapes. Remplir le questionnaire de l’annexe 1 : 34 questions codées A1 à I2, chacune renvoyant à la section qu’elle alimente. Reporter les réponses dans les champs surlignés en jaune qui portent le même code. Choisir une option dans chaque encadré « Options de configuration ». Faire relire la version adaptée par le DPO ou le référent RGPD. Adopter la charte, faire signer l’engagement de l’annexe 2 et reprendre la section 10 dans le règlement intérieur.
Adapter la charte avec votre outil d’IA
Vous pouvez aussi charger la charte et votre questionnaire complété dans l’outil d’IA de votre choix, et lui demander de produire une version adaptée à votre organisme. FINETHIQUE l’autorise expressément pour ce modèle, à la seule fin de l’adapter à votre usage interne. Appliquez alors à cette opération les règles de la charte elle-même :
- Utilisez un outil validé par votre organisme, sur un compte dont l’éditeur ne réutilise pas les contenus soumis pour entraîner ses modèles (section 4 de la charte).
- Ne saisissez aucune donnée personnelle dans le questionnaire : remplacez les noms du référent IA et du DPO par leur fonction, et complétez les noms dans la version finale.
- Relisez intégralement le résultat (section 5). Vérifiez que les renvois entre sections, les dates et les références aux articles de loi n’ont pas été modifiés, et que les options retenues correspondent à vos réponses.
- Faites valider la version finale par votre DPO ou référent RGPD avant adoption.
Conditions d’utilisation : l’organisme peut adapter et adopter le modèle pour son usage interne, y compris avec un outil d’IA dans les conditions ci-dessus. Sa revente, sa rediffusion commerciale et son utilisation pour entraîner un modèle d’IA sont interdites sans accord écrit de FINETHIQUE. Le modèle est un outil d’aide à la mise en conformité et ne constitue pas une consultation juridique.
Conclusion
Une charte IA organisme de formation n’est pas un document de principe. Elle répond à des obligations datées : interdiction de l’inférence des émotions depuis février 2025, maîtrise de l’IA, transparence depuis août 2026, haut risque des usages d’admission et d’évaluation à partir de décembre 2027. Elle organise aussi des sujets que le règlement sur l’IA ne traite pas : droits sur les supports, discipline des stagiaires, données des apprenants, sécurité économique.
Le modèle proposé couvre ces sujets avec leurs sources. Son efficacité tient à l’adaptation : un questionnaire rempli honnêtement, des outils réellement recensés, des options choisies et non laissées par défaut. La prochaine étape utile est l’inventaire des fonctions d’IA déjà actives dans vos logiciels.
Vous adaptez votre charte IA ? Parlons-en
FINETHIQUE accompagne les organismes de formation, TPE, PME et associations dans la mise en conformité RGPD et règlement sur l’IA : adaptation de la charte, cartographie des outils, contrats des formateurs, analyse d’impact des usages d’évaluation.
Vos outils de formation intègrent-ils déjà des fonctions d’IA que personne n’a recensées ?
Prendre rendez-vous avec Mandy LABADIE, Consultante RGPD : https://finethique.fr/contact
Premier échange sans engagement, devis sous 48 heures, accompagnement en délégué externalisé ou en mission ponctuelle.
Contact direct : 06 07 42 36 84, mlabadie@finethique.fr, finethique.fr
Sources et références
Textes européens
- Règlement (UE) 2024/1689 sur l’intelligence artificielle, art. 3, 4, 5, 6, 25, 26, 50 à 55, 111, 113 et annexe III
- Règlement (UE) 2026/1744 modifiant le règlement sur l’IA
- Règlement (UE) 2016/679 (RGPD), art. 22, 28, 30, 35 et chapitre V
- Directive (UE) 2019/790 sur le droit d’auteur dans le marché unique numérique, art. 4
Lignes directrices et guides
- Commission européenne, lignes directrices sur les obligations de transparence de l’article 50, C(2026) 5054, 20 juillet 2026
- AEPD, Inteligencia Artificial agéntica, février 2026
- DGSI, Flash ingérence n° 122, août 2026
- DGSI, Flash ingérence n° 119, avril 2026, et liste des Flash
Code de la propriété intellectuelle
Code du travail
Mots-clés : charte IA organisme de formation, charte intelligence artificielle, règlement sur l’IA, IA Act formation professionnelle, Qualiopi et IA, RGPD apprenants, droit d’auteur supports de formation, agents IA, règle de 2, mention IA


