
✨ Contenu partiellement généré par une IA et validé par un agent avant parution.
Google Analytics, Meta Pixel, Hotjar, LinkedIn Insight Tag. La plupart des sites français déposent des traceurs qui envoient des données vers des serveurs américains. Depuis l’entrée en vigueur du Data Privacy Framework en juillet 2023, beaucoup d’éditeurs considèrent le dossier clos. Les chiffres de la CNIL disent le contraire : en 2025, l’autorité a prononcé 83 sanctions pour un total de 486 839 500 euros, et les cookies figurent parmi les trois principaux motifs.
La question des cookies et transferts hors UE cumule deux régimes juridiques distincts, qui ne se substituent pas l’un à l’autre. Confondre les deux est l’erreur la plus fréquente que nous rencontrons en audit. Cet article détaille les cinq erreurs qui exposent un site à une sanction, et le plan d’action pour les corriger.
Sommaire
- Cookies et transferts hors UE : deux régimes juridiques
- Erreur 1 : croire que le DPF règle la question des cookies
- Erreur 2 : confondre consentement et instrument de transfert
- Erreur 3 : déposer les traceurs avant le consentement
- Erreur 4 : se croire couvert par l’exemption mesure d’audience
- Erreur 5 : ne rien documenter
- Le cas particulier du Meta Pixel et du server-side
- Ce que regarde concrètement un contrôleur
- Le plan d’action en 6 étapes
Cookies et transferts hors UE : deux régimes juridiques
Un traceur déposé sur le terminal d’un internaute européen, qui transmet des données vers les États-Unis, déclenche deux obligations indépendantes.
La première relève de l’article 82 de la loi Informatique et Libertés, transposition de la directive ePrivacy. Il impose le recueil du consentement préalable avant toute écriture ou lecture d’informations sur le terminal, sauf exceptions limitativement définies. Ce régime ne s’intéresse pas à la destination des données : il s’intéresse à l’accès au terminal.
La seconde relève du chapitre V du RGPD (articles 44 à 49). Il encadre le transfert des données personnelles vers un pays tiers. Ce régime ne s’intéresse pas au terminal : il s’intéresse à la destination.
Ces deux régimes ont des fondements, des autorités de contrôle et des sanctions distincts. Satisfaire l’un ne dispense jamais de satisfaire l’autre. C’est la clé de lecture de tout ce qui suit.
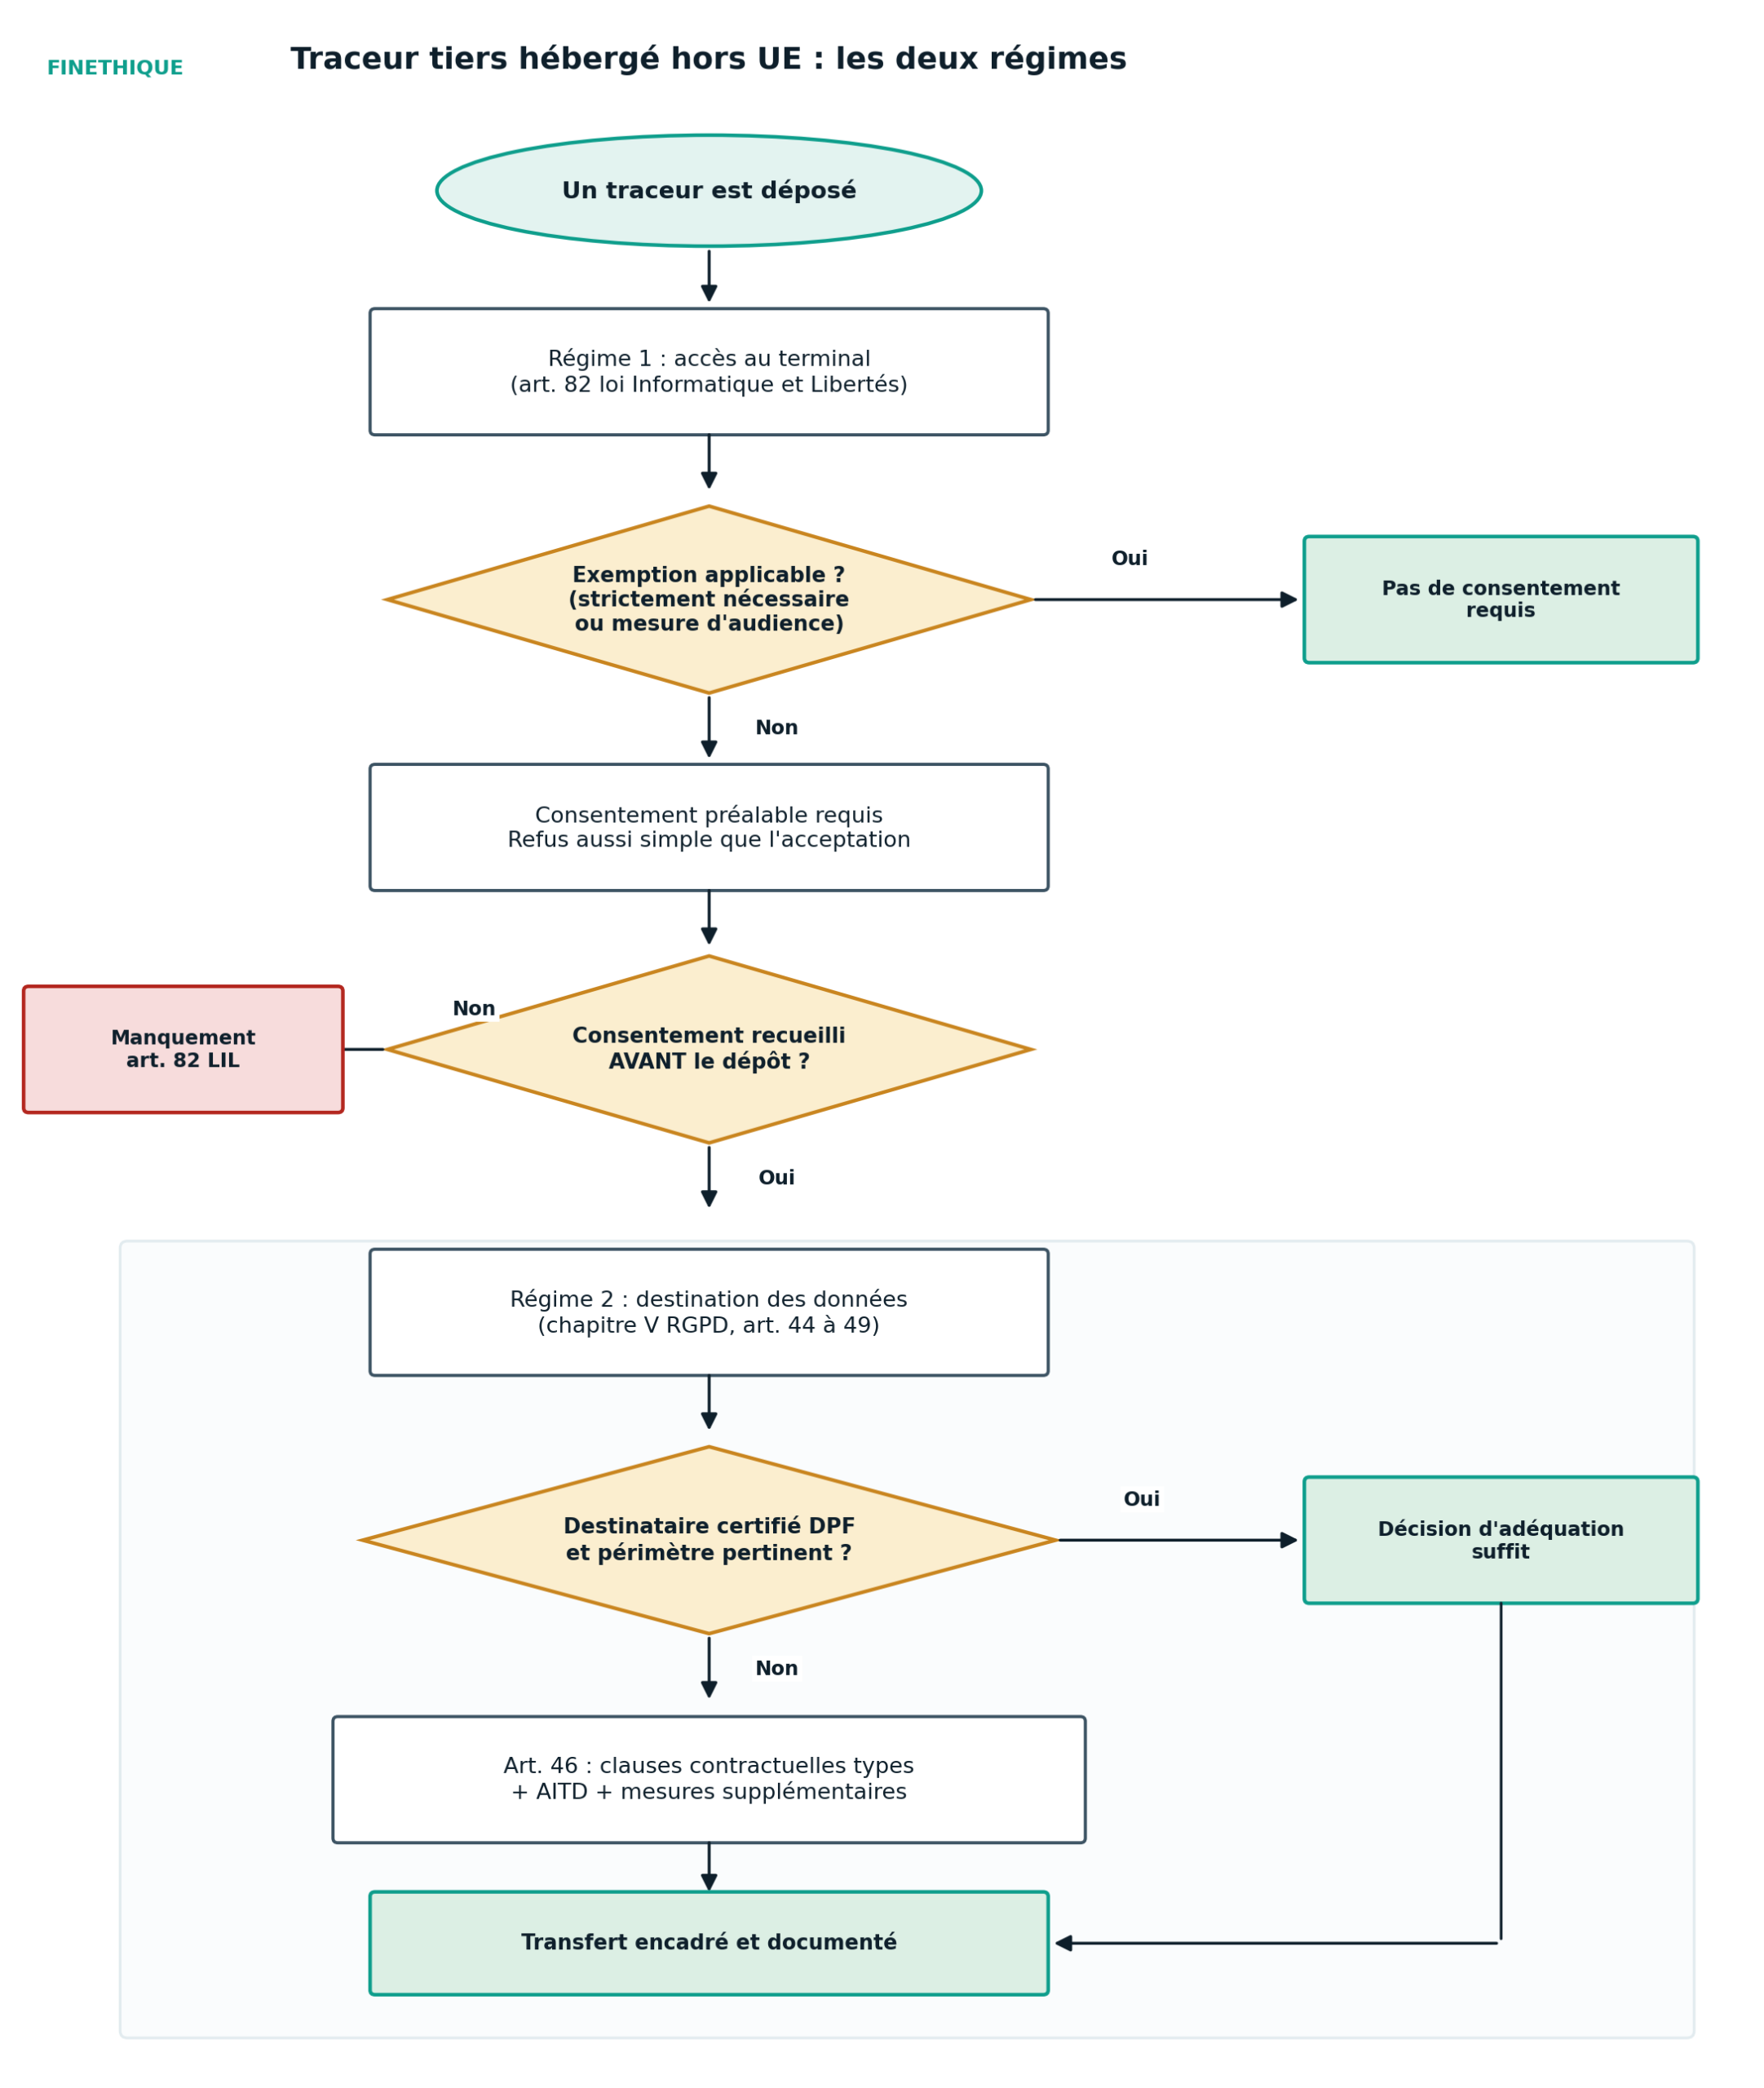
Figure 1 – Logigramme de qualification d’un traceur tiers hébergé hors UE. Source : FINETHIQUE, d’après art. 82 LIL et chapitre V RGPD.
Erreur 1 : croire que le DPF règle la question des cookies
Le 10 juillet 2023, la Commission européenne a adopté une décision d’adéquation en faveur des États-Unis, le Data Privacy Framework. Le 3 septembre 2025, le Tribunal de l’Union européenne a rejeté le recours du député Philippe Latombe et confirmé la validité de cette décision. Un pourvoi a été formé le 31 octobre 2025 devant la Cour de justice, enregistré sous le numéro C-703/25 P ; aucune date d’audience n’était annoncée à la mi-2026.
Le DPF est donc valide. Mais sa portée est plus étroite que ce que beaucoup imaginent.
Le DPF ne couvre que les transferts vers des entités américaines certifiées. La certification est volontaire, individuelle et vérifiable sur la liste publique tenue par le Département du commerce américain. Une entité non certifiée ne bénéficie d’aucune adéquation : le transfert doit alors reposer sur un instrument de l’article 46, typiquement les clauses contractuelles types, assorti de mesures supplémentaires.
Le DPF ne dit rien du consentement. Il porte exclusivement sur le chapitre V. Un traceur publicitaire déposé sans consentement reste illicite au regard de l’article 82 de la loi Informatique et Libertés, que son destinataire soit certifié DPF ou non. La sanction Shein de septembre 2025 le démontre : elle ne porte pas sur les transferts, mais sur le dépôt de traceurs.
Le DPF ne couvre pas tous les sous-traitants ultérieurs. Une régie publicitaire américaine certifiée peut recourir à des prestataires qui ne le sont pas. La chaîne doit être remontée.
Pour approfondir ce point, voir notre guide complet du Data Privacy Framework.
Erreur 2 : confondre consentement et instrument de transfert
C’est la confusion la plus coûteuse, et la plus répandue.
Le consentement au dépôt d’un cookie, au sens de l’article 82 de la loi Informatique et Libertés, autorise l’écriture sur le terminal. Il n’autorise pas, par lui-même, le transfert vers un pays tiers.
L’article 49.1.a du RGPD prévoit certes une dérogation fondée sur le consentement explicite de la personne au transfert envisagé. Mais le CEPD encadre strictement cette dérogation : elle suppose un consentement spécifique au transfert, éclairé sur les risques encourus en l’absence de décision d’adéquation et de garanties appropriées, et elle ne peut pas servir de fondement à des transferts répétitifs et massifs. Un bandeau cookies qui recueille un consentement global au dépôt de traceurs ne remplit aucune de ces conditions.
Autrement dit : cocher « Accepter » sur un bandeau ne vaut pas consentement explicite au transfert au sens de l’article 49. Les deux consentements ont des objets différents, des exigences d’information différentes, et le second est d’usage exceptionnel.
Notre article sur les 8 dérogations de l’article 49 RGPD détaille les conditions et les limites de chacune.
La règle pratique : pour un traceur tiers hébergé hors UE, il faut un consentement ePrivacy valable ET un instrument de transfert du chapitre V. Les deux. Toujours.
Erreur 3 : déposer les traceurs avant le consentement
Le 1er septembre 2025, la CNIL a prononcé deux sanctions qui donnent la mesure du risque.
Google a été sanctionné à hauteur de 325 millions d’euros (délibération SAN-2025-004), notamment pour le dépôt de traceurs lors de la création d’un compte sans consentement valable, et pour l’insertion de publicités entre les messages privés dans les onglets Gmail.
Shein, via sa filiale irlandaise Infinite Styles Services Co. Limited, a été sanctionné à hauteur de 150 millions d’euros (délibération SAN-2025-005). Le grief central : plusieurs traceurs, notamment publicitaires, étaient déposés dès l’arrivée sur le site, avant même toute interaction avec le bandeau d’information. S’y ajoutaient deux interfaces d’information incomplètes, dont une fenêtre ne comportant qu’un bouton d’acceptation sans information sur les finalités.
Ces deux décisions ne visent pas des pratiques exotiques. Elles visent la configuration par défaut de nombreux gestionnaires de consentement mal paramétrés : le script de la solution analytique se déclenche au chargement de la page, sans attendre le signal du CMP.
Le test est simple et gratuit. Ouvrez votre site en navigation privée, ouvrez l’inspecteur du navigateur, onglet Application puis Cookies, et n’interagissez pas avec le bandeau. Tout ce qui apparaît à cet instant, hors cookies strictement nécessaires, est un manquement.
En 2025, la CNIL a sanctionné 21 organismes sur ce fondement, pour un montant cumulé d’environ 32 millions d’euros. Sur la période 2021 à 2025, les sanctions cookies dépassent 300 millions d’euros cumulés.
Erreur 4 : se croire couvert par l’exemption mesure d’audience
L’article 82 de la loi Informatique et Libertés prévoit une exemption de consentement pour les traceurs strictement nécessaires à la fourniture du service, ainsi que, sous conditions, pour certains traceurs de mesure d’audience.
Cette exemption existe. Elle est réelle. Mais elle est étroite.
La CNIL en conditionne le bénéfice à plusieurs exigences cumulatives : la finalité doit être strictement limitée à la mesure d’audience du site pour le compte exclusif de son éditeur, les données ne doivent pas être recourées avec d’autres traitements ni transmises à des tiers, la portée doit être limitée à un seul éditeur, et la durée de vie des traceurs comme la durée de conservation des données doivent être limitées.
Un outil qui envoie les données à un tiers qui les réutilise pour son propre compte, à des fins publicitaires ou d’amélioration de ses propres services, sort du périmètre de l’exemption. C’était précisément le raisonnement de la CNIL dans sa mise en demeure du 10 février 2022 visant un gestionnaire de site utilisant Google Analytics : l’autorité avait alors estimé que les mesures supplémentaires adoptées par Google ne suffisaient pas à exclure tout accès des services de renseignement américains aux données transférées.
Le contexte juridique a changé depuis, le DPF ayant rétabli une base d’adéquation pour les entités certifiées. Mais le raisonnement sur l’exemption de consentement, lui, n’a pas changé. Un outil analytique tiers configuré par défaut reste, dans la majorité des cas, soumis au consentement.
La voie de sortie existe : une solution auto-hébergée ou un mode dit exempté, correctement paramétré et documenté. Elle se vérifie configuration en main, pas sur la foi d’une page marketing.
Erreur 5 : ne rien documenter
Les quatre erreurs précédentes se corrigent techniquement. La cinquième est celle qui transforme un manquement corrigeable en dossier défavorable lors d’un contrôle.
En cas de contrôle, la CNIL demande des pièces. Trois manquent presque toujours.
La fiche de registre article 30. Chaque traitement reposant sur des traceurs doit figurer au registre, avec sa finalité, sa base légale, ses destinataires, les transferts envisagés et l’instrument qui les fonde. Une fiche qui mentionne « Google Analytics » sans qualifier le transfert ni citer l’instrument est incomplète.
L’analyse d’impact des transferts. Dès qu’un transfert repose sur l’article 46 et non sur une décision d’adéquation, une AITD est attendue : cartographie du transfert, évaluation de la législation du pays destinataire, identification des mesures supplémentaires, réévaluation périodique. Nos articles sur les mesures supplémentaires post-Schrems II et sur les 8 instruments de transfert de l’article 46 détaillent la méthode.
Le contrat de sous-traitance. Un fournisseur de solution analytique ou publicitaire agissant pour votre compte est un sous-traitant au sens de l’article 28. Les conditions générales acceptées en ligne ne valent pas toujours DPA conforme. Voir notre guide sur la rédaction d’un DPA article 28.
À cela s’ajoute la preuve du consentement lui-même. L’article 7.1 du RGPD fait peser la charge de la preuve sur le responsable de traitement. Un CMP qui n’horodate ni ne conserve les choix exprimés ne permet pas de rapporter cette preuve.
Le cas particulier du Meta Pixel et du server-side
Le Meta Pixel concentre à lui seul les cinq erreurs précédentes, et il mérite un traitement distinct.
Premier point : Meta Platforms Ireland Limited est l’entité responsable pour l’Espace économique européen, mais les données sont traitées par Meta Platforms Inc. aux États-Unis. La certification DPF doit être vérifiée sur l’entité américaine réellement destinataire, pas sur l’entité irlandaise contractante.
Deuxième point : le Pixel n’est pas un outil de mesure d’audience au sens de l’exemption CNIL. Il alimente le ciblage publicitaire de Meta pour le compte de Meta. Le recoupement avec d’autres traitements est sa raison d’être. L’exemption est donc inapplicable, sans discussion possible.
Troisième point : la qualification juridique de Meta n’est pas celle d’un simple sous-traitant. Dans l’arrêt Fashion ID du 29 juillet 2019 (C-40/17), rendu sous l’empire de la directive 95/46 mais dont la solution a été transposée au RGPD, la CJUE a jugé que l’éditeur d’un site intégrant un module social est responsable conjoint de traitement avec le fournisseur.
Cette responsabilité est circonscrite aux opérations pour lesquelles l’éditeur détermine effectivement les finalités et les moyens, à savoir la collecte et la transmission des données. Elle ne s’étend pas aux traitements ultérieurs opérés par le réseau social. La Cour précise que c’est bien à l’éditeur, et non au fournisseur, qu’il revient de recueillir le consentement, préalablement à la collecte. Un accord de responsabilité conjointe au sens de l’article 26 du RGPD est alors attendu, en complément du DPA.
Le passage au server-side ne change rien. Beaucoup d’éditeurs adoptent la Conversions API en pensant sortir du champ de l’article 82. C’est une erreur de raisonnement. Si la donnée envoyée depuis votre serveur provient d’une information lue sur le terminal, l’article 82 s’applique toujours : le texte vise l’accès au terminal, pas le canal de transmission. Et sur le plan du chapitre V, le transfert existe toujours, il est simplement moins visible dans l’inspecteur du navigateur.
Le server-side déplace la collecte, il ne la supprime pas. Il peut améliorer la maîtrise des données envoyées, à condition d’être accompagné d’un filtrage explicite des champs transmis. Il ne dispense ni du consentement, ni de l’instrument de transfert, ni de la documentation.
Ce que regarde concrètement un contrôleur
Les contrôles en ligne de la CNIL suivent une trame stable, que l’on peut anticiper.
Le contrôleur charge la page d’accueil en navigation neuve, sans interagir, et relève les traceurs déposés. Il vérifie ensuite que le bandeau permet de refuser aussi simplement qu’accepter, au même niveau d’interface. Il contrôle que le refus est effectivement suivi d’effet, ce qui n’est pas toujours le cas quand plusieurs balises coexistent. Il examine l’information fournie au premier niveau : finalités, identité des tiers, durées de vie.
Puis il demande les pièces : registre, preuve de consentement, contrats, analyse de transfert.
L’écart le plus fréquent que nous relevons en audit ne se situe ni dans le bandeau ni dans le registre pris isolément. Il se situe entre les deux : un bandeau correctement configuré, un registre correctement tenu, et aucune correspondance entre les traceurs réellement déposés et ceux qui sont documentés. La liste vit dans le gestionnaire de balises, elle est modifiée par le service marketing, et le registre n’est pas mis à jour.
C’est un problème de gouvernance, pas de droit. Il se traite par une revue périodique des traceurs, inscrite au plan d’action et confiée à un responsable identifié.
Le plan d’action en 6 étapes
Voici la séquence que nous appliquons en mission. Elle est ordonnée : chaque étape conditionne la suivante.
1. Inventorier. Listez tous les traceurs réellement déposés, en conditions réelles, page par page. L’inventaire déclaratif fourni systématiquement incomplet. Utilisez l’inspecteur du navigateur et un scan automatisé.
2. Qualifier. Pour chaque traceur : finalité réelle, éditeur, pays d’hébergement, durée de vie, exemption applicable ou non. C’est l’étape la plus longue et la moins contournable.
3. Vérifier la certification. Pour chaque destinataire américain, contrôlez la présence sur la liste publique du Data Privacy Framework, et surtout le périmètre couvert par la certification. Une certification limitée aux données RH ne couvre pas les données de navigation.
4. Choisir l’instrument. Destinataire certifié DPF et périmètre pertinent : la décision d’adéquation suffit. Sinon : clauses contractuelles types, plus AITD, plus mesures supplémentaires. Sans instrument identifié, le traceur doit être retiré.
5. Corriger le CMP. Blocage effectif avant consentement, information complète sur les finalités dès le premier niveau, refus aussi simple que l’acceptation, conservation horodatée des choix.
6. Documenter. Fiche de registre, AITD, DPA, preuve de consentement. Ce sont les quatre pièces que l’on vous demandera.
Conclusion
Le Data Privacy Framework a simplifié un point, un seul : il fournit une base d’adéquation pour les transferts vers les entités américaines certifiées. Il n’a rien changé au régime du consentement, ni à l’obligation de documenter.
Le sujet des cookies et transferts hors UE reste donc un sujet à deux étages. Les sanctions de 2025 ne portent d’ailleurs pas sur des questions de transfert : elles portent sur des bandeaux mal configurés et des traceurs déposés trop tôt. C’est là que se concentre le risque réel, et c’est là que se trouvent les corrections les plus rapides à obtenir.
Un audit de traceurs se mène en quelques jours. Un contrôle CNIL, lui, ne prévient pas.
Votre site dépose des traceurs vers les États-Unis ? Faisons le point
FINETHIQUE accompagne les TPE, PME et associations sur la conformité de leurs traceurs : inventaire réel, qualification des exemptions, choix de l’instrument de transfert, paramétrage du gestionnaire de consentement et production des pièces opposables.
Savez-vous exactement quels traceurs votre site dépose avant le clic sur « Accepter » ?
Prendre rendez-vous avec Mandy LABADIE, Consultante RGPD : https://calendly.com/mlabadie-finethique/30min
Premier échange sans engagement, devis sous 48 heures, en mission ponctuelle ou en DPO externalisé.
Contact direct : – Téléphone : 06 07 42 36 84 – E-mail : mlabadie@finethique.fr – Site : finethique.fr
Sources et références
Textes
- Article 82 de la loi Informatique et Libertés
- Règlement (UE) 2016/679 (RGPD)
- Directive 2002/58/CE (ePrivacy)
- Décision d’exécution (UE) 2023/1795 du 10 juillet 2023 (Data Privacy Framework)
CNIL
- Cookies et autres traceurs : les règles applicables
- Cookies déposés sans consentement : la CNIL sanctionne SHEIN d’une amende de 150 millions d’euros
- Sanctions et mesures correctrices : la CNIL présente le bilan 2025
- Les sanctions prononcées par la CNIL
CEPD
- Lignes directrices 2/2018 sur les dérogations de l’article 49
- Recommandations 01/2020 sur les mesures supplémentaires
Jurisprudence
- CJUE, 29 juillet 2019, Fashion ID, C-40/17
- CJUE, 16 juillet 2020, Schrems II, C-311/18
- Tribunal de l’UE, 3 septembre 2025, Latombe c. Commission, T-553/23
Mots-clés : cookies et transferts hors UE, traceurs, consentement, Data Privacy Framework, Google Analytics, Meta Pixel, clauses contractuelles types, AITD, CNIL, ePrivacy, article 82 LIL, chapitre V RGPD.


