
✨ Contenu partiellement généré par une IA et validé par un agent avant parution.
Introduction : pourquoi maîtriser les CCT en 2026
Depuis l’arrêt Schrems II de la CJUE du 16 juillet 2020 (affaire C-311/18), tout transfert de données personnelles vers un pays tiers non adéquat doit reposer sur un instrument de l’article 46 RGPD assorti d’une analyse d’impact (AITD). Dans 95 % des cas, l’instrument retenu est constitué des Clauses Contractuelles Types adoptées par la Commission européenne.
Maîtriser les CCT 2021/914 ne se résume pas à les annexer à un contrat. Cela suppose de comprendre leur architecture modulaire, leur articulation avec le DPA art. 28, les obligations renforcées issues des clauses 14 et 15, la portée du mécanisme de bénéficiaire tiers, et la liste exhaustive des points à compléter dans les trois annexes.
Cet article suit le plan suivant : (1) cadre juridique et historique, (2) structure modulaire, (3) architecture des 18 clauses, (4) les 3 annexes à compléter, (5) focus approfondi sur le Module 2, (6) articulation Schrems II, (7) mécanisme du bénéficiaire tiers, (8) limites et écueils fréquents, (9) sanctions.
- Cadre juridique et historique des CCT
- Structure modulaire des CCT 2021/914
- Architecture des 18 clauses
- Les 3 annexes à compléter
- Focus Module 2 – le module à connaître
- Articulation Schrems II – clauses 14 et 15
- Le mécanisme du bénéficiaire tiers (clause 3)
- Limites et écueils fréquents
- Sanctions en cas de non-conformité
- Conclusion : la rigueur dans la documentation
Cadre juridique et historique des CCT
Avant 2021 : les anciennes CCT
Avant la décision 2021/914, deux jeux de Clauses Contractuelles Types coexistaient :
- CCT 2001/497 (modifiées en 2004) : transferts de RT en UE vers RT hors UE.
- CCT 2010/87 : transferts de RT en UE vers ST hors UE.
Aucun jeu ne couvrait les configurations ST vers ST (sous-traitance ultérieure) ou ST vers RT (retour de données). Ces lacunes ont longtemps obligé les opérateurs à recourir à des clauses ad hoc soumises à autorisation de la CNIL au titre de l’art. 46.3.a RGPD, procédure très lourde.
L’arrêt Schrems II du 16 juillet 2020 a invalidé le Privacy Shield mais a maintenu les CCT, à condition de réaliser une évaluation au cas par cas du niveau de protection du pays tiers. C’est cette obligation qui a déclenché la refonte complète des CCT et l’adoption de la décision 2021/914.
La décision d’exécution (UE) 2021/914
Décision d’exécution (UE) 2021/914 de la Commission du 4 juin 2021, publiée au JOUE le 7 juin 2021, en vigueur depuis le 27 septembre 2021. Elle innove sur trois plans :
- Architecture modulaire : 4 modules combinables.
- Intégration des obligations art. 28 RGPD dans les modules 2 et 3 (sous-traitance).
- Codification post-Schrems II : clauses 14 et 15 explicites sur l’évaluation du pays tiers et l’accès des autorités.
Période transitoire et date butoir
La décision 2021/914 a prévu une période transitoire :
- Les contrats signés avant le 27 septembre 2021 reposant sur les anciennes CCT (2001/497, 2010/87) pouvaient rester en vigueur jusqu’au 27 décembre 2022.
- À partir du 27 décembre 2022, seules les CCT 2021/914 sont opposables. Tout contrat antérieur non mis à jour est juridiquement nul au regard du chapitre V RGPD.
Implication opérationnelle : si vous avez un contrat de sous-traitance hors UE signé avant 2021 et que vous n’avez pas remplacé les anciennes CCT, vous êtes en non-conformité depuis le 27 décembre 2022. La CNIL contrôle effectivement ce point.
Structure modulaire des CCT 2021/914
Le principe modulaire
C’est l’apport central des CCT 2021/914. Une même décision contient quatre modules distincts, à activer selon la qualité des parties. Le choix du module n’est pas optionnel : il est imposé par la nature du transfert.
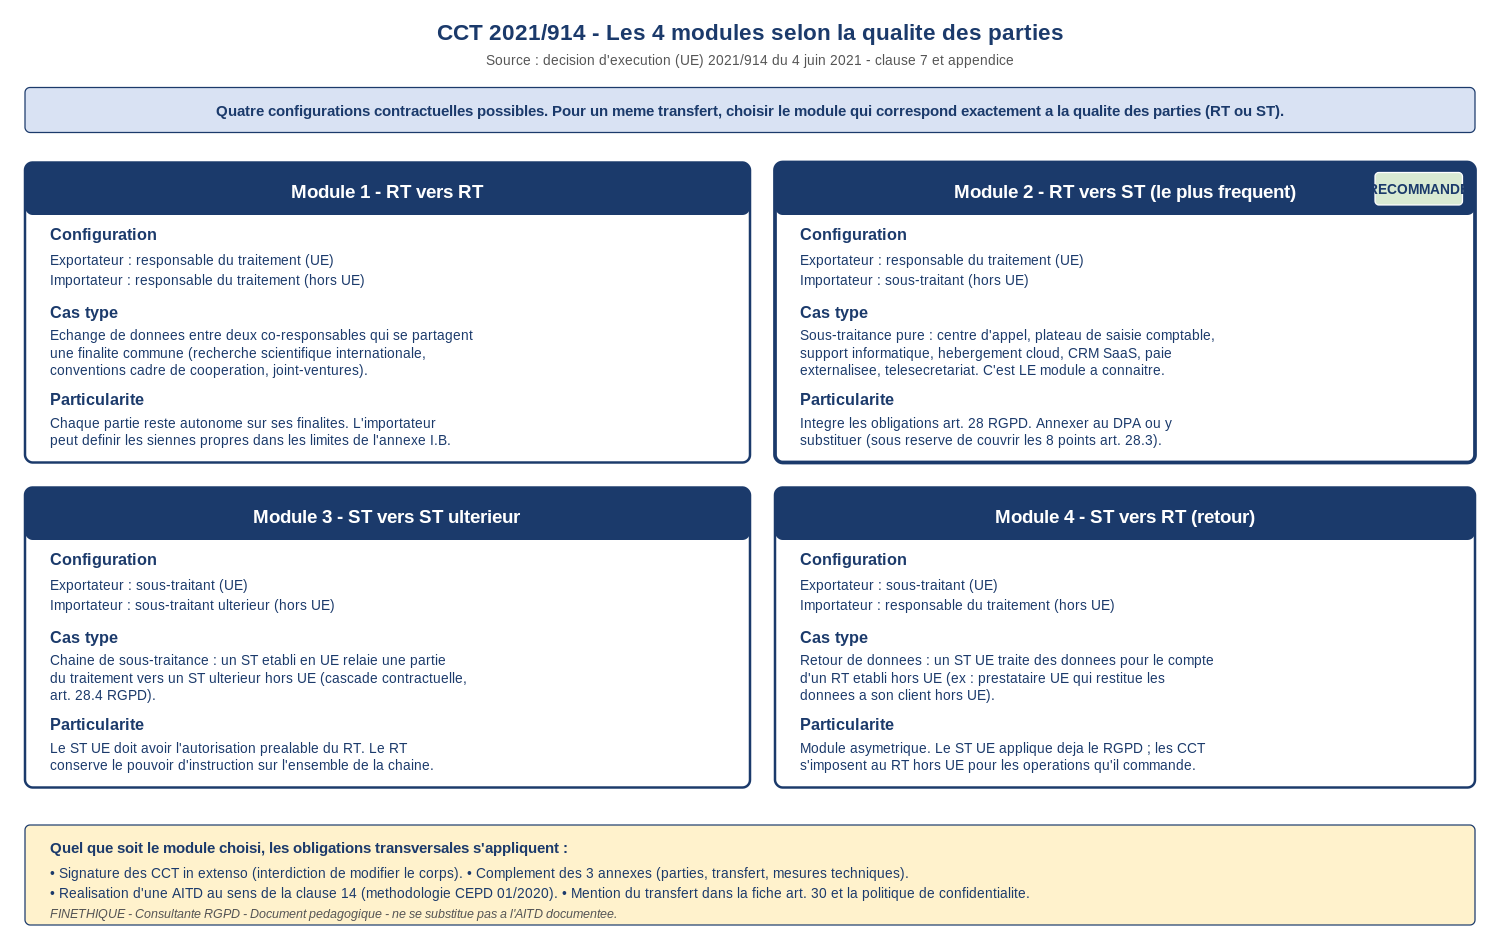
Figure 1 – Cartographie des 4 modules CCT 2021/914. Source : décision d’exécution 2021/914 du 4 juin 2021, clause 7 et appendice.
Module 1 – RT vers RT
Configuration : un responsable du traitement établi en UE transfère des données à un autre responsable du traitement établi hors UE.
Cas type : projet de recherche scientifique internationale entre deux laboratoires, joint-venture entre deux entreprises co-responsables d’un produit commun, partage de bases de données entre deux entités juridiquement distinctes mais collaborant sur une finalité commune.
Particularité : chaque partie reste autonome sur ses finalités. L’importateur peut définir ses propres finalités dans les limites posées par l’annexe I.B. Les obligations de l’art. 28 RGPD ne s’appliquent pas (puisqu’il n’y a pas de sous-traitance).
Module 2 – RT vers ST (le cas le plus fréquent)
C’est le module dominant en pratique. Voir la section « Focus Module 2 » plus loin pour le détail complet.
Configuration : un responsable du traitement établi en UE transfère des données à un sous-traitant établi hors UE.
Cas type : centre d’appel au Maroc, plateau de saisie comptable en Tunisie, support informatique en Inde, hébergement cloud aux États-Unis (hors entités certifiées DPF), CRM SaaS au Royaume-Uni, paie externalisée, télésecrétariat médical hors UE.
Module 3 – ST vers ST ultérieur
Configuration : un sous-traitant établi en UE relaie une partie du traitement vers un sous-traitant ultérieur établi hors UE.
Cas type : chaîne de sous-traitance. Une PME française fait appel à un ST UE (par exemple un éditeur de logiciel SaaS), qui lui-même héberge ou traite une partie des données chez un ST hors UE. La cascade contractuelle est imposée par l’article 28.4 RGPD : le ST UE doit faire signer au ST ultérieur des obligations équivalentes.
Particularité : le RT (la PME française) conserve le pouvoir d’instruction sur l’ensemble de la chaîne. Le ST UE doit avoir obtenu son autorisation préalable avant de mobiliser le ST ultérieur (autorisation spécifique ou générale, art. 28.2 RGPD).
Module 4 – ST vers RT (retour)
Configuration : un sous-traitant établi en UE traite des données pour le compte d’un responsable du traitement établi hors UE.
Cas type : prestataire UE (par exemple un cabinet d’avocats français, une société de traduction, un sous-traitant industriel) qui traite des données pour le compte d’un client RT établi hors UE. Le « retour » de données du ST UE vers le RT hors UE constitue le transfert.
Particularité : module asymétrique. Le ST UE applique déjà le RGPD (il est soumis directement) ; les CCT s’imposent au RT hors UE pour les opérations qu’il commande. C’est le module le plus rare en pratique TPE/PME française.
Combinaison de modules
Les modules ne sont pas exclusifs. Une chaîne contractuelle complexe peut activer plusieurs modules : par exemple module 2 (RT français vers ST européen) + module 3 (ce ST européen vers son ST ultérieur indien). Chaque maillon de la chaîne porte ses propres CCT.
Architecture des 18 clauses
Les CCT 2021/914 comportent 18 clauses réparties en 4 sections.
Section I – Dispositions générales (clauses 1 à 6)
- Clause 1 – Objet et champ d’application : définit le périmètre des CCT, les modules activés, les transferts couverts.
- Clause 2 – Effet et invariabilité : interdiction formelle de modifier le corps des CCT.
- Clause 3 – Tiers bénéficiaires : les personnes concernées peuvent invoquer les CCT directement contre l’importateur (voir section dédiée plus loin).
- Clause 4 – Interprétation : conformité avec le RGPD.
- Clause 5 – Hiérarchie : en cas de contradiction avec d’autres accords, les CCT priment.
- Clause 6 – Description du transfert : renvoi à l’annexe I.B.
Section II – Obligations des parties (clauses 7 à 13)
- Clause 7 – Clause facultative d’adhésion par d’autres parties (docking clause).
- Clause 8 – Garanties de protection des données : finalité, minimisation, transparence, sécurité, données sensibles, transferts subséquents, documentation, conservation, exactitude.
- Clause 9 – Recours aux sous-traitants ultérieurs (modules 2 et 3) : autorisation préalable, liste, obligations équivalentes.
- Clause 10 – Droits des personnes concernées : notification, exercice, assistance.
- Clause 11 – Recours : mécanisme de plainte et règlement des différends.
- Clause 12 – Responsabilité : régime d’indemnisation des personnes concernées.
- Clause 13 – Supervision : compétence de l’autorité de contrôle de l’exportateur.
Section III – Législation locale et obligations des autorités du pays tiers (clauses 14 et 15)
Ce sont les deux clauses centrales post-Schrems II. Elles incarnent juridiquement l’obligation d’évaluation du niveau de protection du pays tiers et imposent une transparence sur les demandes d’accès des autorités locales.
-
Clause 14 – Législation locale et pratiques affectant le respect des CCT : impose aux parties d’évaluer, avant et pendant le transfert, si la législation et les pratiques du pays tiers sont susceptibles d’empêcher l’importateur de respecter ses obligations. C’est la base juridique directe de l’AITD. L’évaluation doit être documentée, réévaluée périodiquement, et entraîner la suspension du transfert si elle conclut à l’impossibilité de respecter les CCT.
-
Clause 15 – Obligations de l’importateur en cas d’accès par les autorités publiques : si une autorité du pays tiers adresse une demande contraignante à l’importateur, ce dernier doit (a) notifier l’exportateur dans la mesure permise par la loi, (b) contester juridiquement les demandes manifestement excessives, (c) minimiser les données transmises, (d) documenter chaque demande et chaque action de contestation.
Section IV – Dispositions finales (clauses 16 à 18)
- Clause 16 – Non-respect des clauses et résiliation : conditions de suspension et de résiliation.
- Clause 17 – Droit applicable : un droit d’un État membre de l’UE doit s’appliquer (au choix des parties).
- Clause 18 – Juridiction compétente : juridiction d’un État membre de l’UE.
Les 3 annexes à compléter
Le corps des CCT est signé in extenso. Seules les annexes acceptent du contenu personnalisé.
Annexe I – Description du transfert
Sous-divisée en trois parties :
- I.A – Description des parties : identité de l’exportateur et de l’importateur (raison sociale, adresse, représentant légal, coordonnées DPO).
- I.B – Description du transfert : catégories de personnes concernées (clients, salariés, bénéficiaires), catégories de données (état civil, coordonnées, données bancaires, données sensibles art. 9), données sensibles éventuelles avec mesures spécifiques, fréquence (ponctuelle, continue), nature et finalité du traitement, durée de conservation, sous-traitants ultérieurs autorisés.
- I.C – Autorité de contrôle compétente : par défaut l’autorité de l’État membre où l’exportateur est établi.
Annexe II – Mesures techniques et organisationnelles (TOM)
C’est l’annexe la plus importante en pratique. Elle décrit les mesures de sécurité effectives mises en place par l’importateur et, le cas échéant, les mesures supplémentaires identifiées par l’AITD.
Liste indicative des mesures à documenter (Annexe II appendice 2 des CCT) :
- Pseudonymisation et chiffrement.
- Confidentialité, intégrité, disponibilité, résilience permanente des systèmes.
- Restauration en cas d’incident.
- Tests réguliers d’efficacité des mesures.
- Identification et authentification des utilisateurs.
- Protection des données pendant transmission, stockage, traitement.
- Sécurité physique des locaux.
- Gestion des incidents.
- Audit, contrôle, certification (ISO 27001, SOC 2, HDS le cas échéant).
- Gouvernance, politique interne, formation, sous-traitants.
Pour la Tunisie ou tout pays tiers non adéquat : c’est dans cette annexe que figurent les mesures supplémentaires obligatoires post-Schrems II (chiffrement avec clés conservées en UE, pseudonymisation forte, notification d’injonction des autorités, droit d’audit, résiliation immédiate).
Annexe III – Liste des sous-traitants ultérieurs autorisés
Obligatoire pour les modules 2 et 3. Indique nom, adresse, pays d’établissement, description du traitement effectué pour chaque sous-traitant ultérieur. À tenir à jour à chaque changement, sous peine de manquement art. 28.2 RGPD.
Focus Module 2 – le module à connaître
Le Module 2 (RT vers ST) couvre la quasi-totalité des sous-traitances commerciales d’une PME française vers un prestataire hors UE. Cette section l’approfondit.
Architecture contractuelle Module 2
Trois éléments à articuler :
-
Le contrat principal entre le RT et le ST (par exemple un contrat de prestation de services de saisie comptable). Il décrit la prestation économique : objet, prix, durée, modalités d’exécution.
-
Le DPA art. 28 RGPD annexé au contrat principal. Il encadre les obligations RGPD du sous-traitant : instructions documentées, confidentialité, sécurité art. 32, sous-traitants ultérieurs, assistance droits des personnes, notification des violations, retour ou destruction, audit.
-
Les CCT 2021/914 module 2 annexées au DPA (ou intégrées). Elles encadrent spécifiquement le transfert hors UE.
L’articulation peut prendre deux formes :
- Empilement (le plus fréquent) : contrat principal + DPA + CCT module 2. Trois documents distincts mais cohérents.
- Intégration : les CCT module 2 remplacent le DPA art. 28 (la clause 8 des CCT couvre les obligations art. 28). Cette option suppose que les 8 points de l’art. 28.3 (a à h) soient bien couverts par les CCT, ce qui est généralement le cas.
Quand mobiliser le Module 2
À chaque fois que le responsable du traitement (établi en UE) confie une partie d’un traitement à un sous-traitant établi hors UE. Quelques cas types :
- PME française qui sous-traite la saisie comptable à un prestataire tunisien.
- Cabinet d’avocats français qui utilise un logiciel SaaS américain pour la gestion de dossiers.
- Association médico-sociale qui externalise la paie chez un prestataire marocain.
- E-commerçant français qui héberge sa base clients chez un cloud non européen.
- Profession libérale qui utilise un outil de prise de rendez-vous SaaS hors UE.
Obligations spécifiques de l’importateur (Module 2)
Au-delà des obligations communes (clause 8 sur la protection des données), le Module 2 impose à l’importateur (le sous-traitant hors UE) :
- Instructions documentées uniquement (clause 8.1.a) : il ne peut traiter qu’en exécution des instructions écrites du RT.
- Confidentialité des personnes autorisées à traiter (clause 8.2).
- Sécurité art. 32 avec mesures techniques et organisationnelles documentées en annexe II (clause 8.5 + annexe II).
- Sous-traitants ultérieurs soumis à autorisation préalable du RT, avec obligations équivalentes répercutées (clause 9 + annexe III).
- Assistance au RT pour répondre aux demandes des personnes concernées (clause 10).
- Notification des violations dans les meilleurs délais, sans retard injustifié (clause 8.6).
- Retour ou destruction des données en fin de prestation, avec attestation (clause 8.5).
- Audit : permettre des audits du RT ou d’un auditeur mandaté (clause 8.9).
- Documentation et traçabilité de tous les éléments précédents.
Cas pratique – PME française vers ST tunisien
Imaginez une PME française dans le secteur de l’expertise comptable qui souhaite externaliser la saisie quotidienne de dossiers clients chez un prestataire établi à Tunis. Données concernées : noms, adresses, numéros SIREN, données bancaires, factures.
Avant la signature :
- Réaliser l’AITD documentée (méthodologie CEPD 01/2020). Pour la Tunisie, conclure que le niveau de protection n’est pas essentiellement équivalent (loi antiterroriste 2015-26, absence de recours juridictionnel équivalent au sens de l’art. 47 Charte UE).
- Identifier les mesures supplémentaires : chiffrement AES-256 avec clés conservées en UE, pseudonymisation des identifiants directs, table de correspondance conservée en UE, clauses contractuelles renforcées (notification d’injonction, droit d’audit annuel, résiliation immédiate).
- Préparer le DPA art. 28 et les CCT 2021/914 module 2.
Documents à signer :
- Contrat principal de prestation (saisie comptable, durée, prix).
- DPA art. 28 annexé.
- CCT 2021/914 module 2 annexées au DPA.
- Annexes I.A, I.B, I.C complétées.
- Annexe II détaillée avec TOM (chiffrement, pseudonymisation, accès, gestion incidents) ET mesures supplémentaires post-AITD.
- Annexe III avec liste des sous-traitants ultérieurs autorisés.
Après la signature :
- Mettre à jour la fiche art. 30 (transfert Tunisie, CCT module 2, garanties).
- Mettre à jour la politique de confidentialité (mention art. 13.1.f).
- Mettre à jour le registre des sous-traitants.
- Déployer techniquement les mesures supplémentaires (clés HSM, configuration chiffrement).
- Planifier la revue annuelle de l’AITD.
Pour le détail complet du parcours, consultez notre guide AITD avec cas Tunisie.
Articulation Schrems II – clauses 14 et 15
C’est l’apport central des CCT 2021/914 par rapport aux anciens jeux. Les clauses 14 et 15 codifient juridiquement les obligations post-Schrems II.
Clause 14 – L’AITD obligatoire
La clause 14 impose aux parties de garantir avoir évalué, avant le transfert, si la législation et les pratiques du pays tiers permettent à l’importateur de respecter ses obligations. Cette évaluation doit prendre en compte (clause 14.b) :
- Les circonstances spécifiques du transfert (catégories de données, types d’opérations, secteur, échelle).
- Les lois et pratiques du pays tiers pertinentes (lois de surveillance, lois sur la sécurité nationale, lois sur l’accès des autorités, recours juridictionnels disponibles).
- Les garanties contractuelles, techniques et organisationnelles complémentaires mises en place.
L’évaluation doit être documentée et mise à disposition de l’autorité de contrôle sur demande (clause 14.d). En pratique, c’est l’AITD formelle au sens des Recommandations 01/2020 du CEPD.
Clause 15 – Demandes d’accès des autorités
Si une autorité du pays tiers adresse une demande contraignante à l’importateur (mandat judiciaire, injonction de communication), ce dernier doit :
- Notifier rapidement l’exportateur et la personne concernée, dans la mesure permise par la loi du pays tiers (clause 15.1.a).
- Examiner la légalité de la demande au regard du droit du pays tiers et du droit international (clause 15.2).
- Contester juridiquement les demandes manifestement excessives ou illégales (clause 15.2.b).
- Minimiser les données transmises au strict nécessaire pour répondre à la demande (clause 15.2.c).
- Documenter chaque demande, chaque réponse et chaque action de contestation, avec mise à disposition de l’exportateur et de l’autorité de contrôle (clause 15.1.c).
Implication opérationnelle : si l’importateur est soumis à une loi nationale qui lui interdit de notifier l’exportateur (par exemple FISA 702 aux États-Unis), il doit demander une dérogation. À défaut, les CCT seules ne suffisent pas et des mesures supplémentaires sont obligatoires.
Le mécanisme du bénéficiaire tiers (clause 3)
Particularité importante des CCT : elles confèrent aux personnes concernées des droits opposables directement à l’importateur.
La clause 3 stipule que les personnes concernées peuvent invoquer les CCT comme tiers bénéficiaires à l’égard de l’exportateur et de l’importateur, et faire valoir leurs droits devant :
- Le DPO et l’autorité de contrôle de l’exportateur.
- Les juridictions de l’État membre de l’exportateur (clause 18).
- Le mécanisme de plainte et de règlement des différends (clause 11).
Implication pratique : une personne concernée résidant en France peut agir directement contre l’importateur tunisien pour exiger le respect des CCT, sans devoir passer par l’exportateur français. C’est une garantie forte, qui contrebalance l’éloignement géographique de l’importateur.
Toutefois, ce mécanisme suppose que le droit du pays tiers permette à l’importateur d’être attaqué en justice et de respecter une décision. Si le droit local fait obstacle (immunité, incompétence), le mécanisme de bénéficiaire tiers perd de son effectivité, ce qui justifie d’autant plus la mise en place de mesures supplémentaires.
Limites et écueils fréquents
Écueil 1 – Signer les CCT sans AITD
L’erreur la plus fréquente. Beaucoup d’opérateurs croient que la signature des CCT suffit. Or, la clause 14 impose explicitement l’AITD préalable. Sans AITD documentée, les CCT ne couvrent pas le risque d’accès des autorités du pays tiers, et la sanction CNIL est immédiate.
Écueil 2 – Modifier le corps des CCT
Interdit. La clause 2 (« Effet et invariabilité ») impose la signature in extenso. Toute modification du corps rend les CCT inopposables. Seules les annexes acceptent du contenu personnalisé.
Écueil 3 – Choisir le mauvais module
Confondre Module 1 (RT/RT) et Module 2 (RT/ST) est fréquent. Le Module 2 intègre les obligations art. 28 RGPD ; le Module 1 ne les inclut pas. Si la relation est une vraie sous-traitance, le Module 1 est insuffisant.
Écueil 4 – Ne pas mettre à jour l’annexe III
Lorsque l’importateur change un sous-traitant ultérieur, l’annexe III doit être mise à jour. Beaucoup d’opérateurs oublient cette mise à jour. Le manquement est constitutif d’une violation de la clause 9 et de l’art. 28.4 RGPD.
Écueil 5 – Annexe II vide ou générique
L’annexe II doit être détaillée et spécifique au transfert. Une annexe générique mentionnant « mesures de sécurité conformes à l’art. 32 RGPD » sans précision est insuffisante. L’annexe doit décrire concrètement le chiffrement utilisé, les modalités de pseudonymisation, les contrôles d’accès, la gestion des incidents.
Écueil 6 – Empiler les CCT à un DPA contradictoire
Si le DPA art. 28 et les CCT contiennent des dispositions contradictoires, la clause 5 des CCT impose la primauté des CCT. Mais le DPA doit rester cohérent. Pratique recommandée : intégrer les CCT comme annexe juridique et faire renvoyer le DPA aux CCT en cas de conflit.
Écueil 7 – Oublier d’informer les personnes concernées
L’article 13.1.f RGPD impose d’informer les personnes concernées du transfert, de l’absence de décision d’adéquation, du fondement (CCT 2021/914 module N) et du moyen d’obtenir copie des garanties. L’oubli de cette information constitue un manquement autonome, sanctionné indépendamment du fondement du transfert.
Écueil 8 – Ne pas réévaluer périodiquement
L’AITD n’est pas un livrable unique. La clause 14 impose une réévaluation périodique. FINETHIQUE recommande une revue annuelle a minima, et une revue immédiate à chaque changement substantiel (évolution législative du pays tiers, changement de l’importateur, modification de la chaîne de sous-traitance).
Sanctions en cas de non-conformité
Un transfert non encadré ou des CCT non conformes (mauvais module, annexes incomplètes, AITD absente) exposent le responsable du traitement aux sanctions de l’article 83.5.c RGPD : amende administrative jusqu’à 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial, le plus élevé étant retenu.
La CNIL et les autres autorités européennes ont sanctionné effectivement ce manquement :
- Plusieurs décisions CNIL 2022-2024 sur Google Analytics (transferts USA insuffisamment encadrés, anciennes CCT 2010/87 non remplacées).
- Décision Doctolib 2024 (transferts hébergement AWS, mesures supplémentaires examinées).
- Décisions Cdiscount et plusieurs e-commerçants 2023-2024 sur la même problématique.
Au-delà des sanctions financières : responsabilité civile envers les personnes concernées (art. 82 RGPD), atteinte à l’image, conséquences sectorielles pour les structures réglementées (santé, banque, assurance, LCB-FT, médico-social).
Conclusion : la rigueur dans la documentation
Maîtriser les CCT 2021/914 n’est pas un exercice théorique. C’est une discipline opérationnelle : choisir le bon module, compléter exhaustivement les trois annexes, réaliser une AITD documentée et opposable, mettre en place les mesures supplémentaires identifiées, informer les personnes concernées, mettre à jour les registres.
La CNIL contrôle, sanctionne et publie ses décisions. Les CCT ne sont pas un sésame mais une charpente. C’est la rigueur de votre documentation et de votre AITD qui rendra cette charpente opposable.
Pour approfondir le cluster transferts internationaux FINETHIQUE :
- Préparer une AITD en 2026 avec le cas Tunisie – le guide complet de la méthodologie 6 étapes du CEPD.
- Les 8 instruments de l’article 46 RGPD détaillés – où se situent les CCT parmi les 8 outils disponibles.
- Les 8 dérogations de l’article 49 RGPD détaillées – pourquoi les dérogations ne remplacent pas les CCT.
Vous devez encadrer un transfert de données hors UE ?
FINETHIQUE accompagne les entreprises, associations et éditeurs dans la sécurisation de leurs transferts hors UE : analyse d’impact des transferts (AITD), choix de l’instrument de l’article 46 RGPD, clauses contractuelles types et mesures supplémentaires.
Vous faites appel à un sous-traitant ou à un outil hébergé hors de l’Espace économique européen et vous voulez vérifier que votre transfert est conforme ?
Prendre rendez-vous avec Mandy LABADIE, Consultante RGPD
Devis sous 48 heures.
Sources et références
Textes européens
- Décision d’exécution (UE) 2021/914 du 4 juin 2021 (CCT)
- Règlement (UE) 2016/679 du 27 avril 2016 (RGPD), art. 46.2.c, 28, 13.1.f, 14.1.f
Jurisprudence
Doctrine du CEPD
- Recommandations 01/2020 sur les mesures supplémentaires (v2.0, 18 juin 2021)
- CEPD – FAQ sur les CCT 2021/914 (25 mai 2022, mise à jour 2023)
- Lignes directrices 05/2021 sur l’interaction entre l’art. 3 et le chapitre V
Doctrine CNIL
Articles complémentaires FINETHIQUE
-
Préparer une AITD en 2026 : le cas d’école d’un sous-traitant en Tunisie
-
Article 46 RGPD : les 8 instruments de transfert hors UE détaillés
-
Article 49 RGPD : les 8 dérogations aux transferts internationaux détaillées
-
Mesures supplémentaires post-Schrems II : le guide opérationnel
Article rédigé par Mandy LABADIE, Consultante RGPD chez FINETHIQUE, le 13 mai 2026. Cet article a valeur d’information générale et ne se substitue pas à un conseil personnalisé. Pour une analyse opposable de votre projet de transfert, contactez FINETHIQUE.
Mots-clés : CCT, Clauses Contractuelles Types, décision 2021/914, Module 1, Module 2, Module 3, Module 4, RT vers ST, sous-traitance hors UE, art. 46.2.c RGPD, Schrems II, clause 14, clause 15, AITD, bénéficiaire tiers, DPA art. 28, annexe II TOM, mesures supplémentaires, CEPD, CNIL, transfert international, DPO externalisé.


