
Vous envisagez de confier une partie de votre activité à un sous-traitant établi en Tunisie ? Le RGPD impose un raisonnement décisionnel précis en trois étapes (art. 45, 46, 49) et une Analyse d’Impact des Transferts de Données (AITD) documentée. Cet article détaille la méthodologie opérationnelle FINETHIQUE pour préparer une AITD conforme à l’arrêt Schrems II et aux Recommandations 01/2020 du CEPD, avec un focus sur le cas pratique d’un sous-traitant tunisien. Au programme : pourquoi la Tunisie n’est pas un pays adéquat, comment choisir entre les 8 outils de l’article 46, pourquoi les dérogations de l’article 49 ne couvrent pas la sous-traitance courante, et les 6 étapes concrètes de votre AITD.
✨ Contenu partiellement généré par une IA et validé par un agent avant parution.
Introduction : pourquoi le sujet est devenu central
Depuis l’arrêt Schrems II rendu par la Cour de justice de l’Union européenne le 16 juillet 2020 (affaire C-311/18), aucun transfert de données à caractère personnel vers un pays tiers ne peut être considéré comme automatiquement conforme. Le seul fait de signer les Clauses Contractuelles Types (CCT) avec votre prestataire ne suffit plus. Vous devez réaliser une Analyse d’Impact des Transferts de Données (AITD), en évaluant concrètement le niveau de protection offert par la législation du pays destinataire.
La Tunisie est l’un des pays les plus sollicités par les TPE et PME françaises : centres d’appel, plateaux de saisie comptable, support informatique, développement logiciel, télésecrétariat médical. Le coût, la maîtrise du français et la proximité culturelle expliquent ce choix. Mais cette sous-traitance entraîne un transfert de données personnelles au sens du chapitre V du RGPD, et la Tunisie ne bénéficie d’aucune décision d’adéquation de la Commission européenne.
Conclusion : pour rester conforme, vous devez préparer une AITD rigoureuse avant la signature du contrat. Cet article vous donne la méthode complète.
- RGPD applicable aux transferts internationaux : ce que dit le chapitre V
- Étape 1 : vérifier l’article 45 – la Tunisie est-elle un pays “adéquat” ?
- Étape 2 : sélectionner l’outil de transfert (article 46)
- Étape 3 : examiner les dérogations de l’article 49
- Étape 4 : préparer l’AITD – la méthode CEPD en 6 étapes
- Étape 5 : formaliser la conformité documentaire
- Et concrètement, pour un sous-traitant tunisien ?
- Sanctions et risques en cas de transfert non encadré
- Conclusion : une AITD opposable, et après ?
RGPD applicable aux transferts internationaux : ce que dit le chapitre V
Avant de parler outils et dérogations, fixons le cadre. Le chapitre V du RGPD (art. 44 à 50) régit tout transfert de données à caractère personnel vers un pays tiers ou une organisation internationale. L’article 44 pose le principe général : un transfert ne peut avoir lieu que si l’exportateur et l’importateur respectent les conditions du chapitre V, et que le niveau de protection garanti par le règlement n’est pas compromis.
Qu’est-ce qu’un transfert au sens du RGPD ?
Le Comité européen de la protection des données (CEPD) a précisé la notion dans ses Lignes directrices 05/2021. Trois conditions cumulatives définissent un transfert :
- Un exportateur (responsable du traitement ou sous-traitant) soumis au RGPD.
- Une mise à disposition de données à caractère personnel à un destinataire (transmission ou accès distant).
- Un importateur établi dans un pays tiers ou agissant à l’extérieur du territoire de l’UE.
Point d’attention souvent ignoré : l’accès distant à une base de données hébergée en UE par un opérateur établi hors UE constitue un transfert. Si vos données restent à Paris mais qu’un salarié de votre prestataire tunisien s’y connecte depuis Tunis pour traiter les dossiers, c’est un transfert. Le chapitre V s’applique pleinement.
Trois étapes décisionnelles à suivre dans l’ordre
Le RGPD impose une hiérarchie stricte entre les fondements possibles d’un transfert :
- Étape 1 (art. 45) : décision d’adéquation. Si la Commission européenne a reconnu le pays comme offrant un niveau de protection adéquat, le transfert s’opère sans formalité.
- Étape 2 (art. 46) : garanties appropriées. À défaut, le transfert doit reposer sur l’un des 8 instruments listés à l’article 46.
- Étape 3 (art. 49) : dérogations exceptionnelles. À défaut de garanties appropriées, et uniquement pour des situations particulières d’interprétation stricte.
Vous ne pouvez pas sauter une étape. Pour la Tunisie, l’absence de décision d’adéquation impose de basculer immédiatement sur l’art. 46.
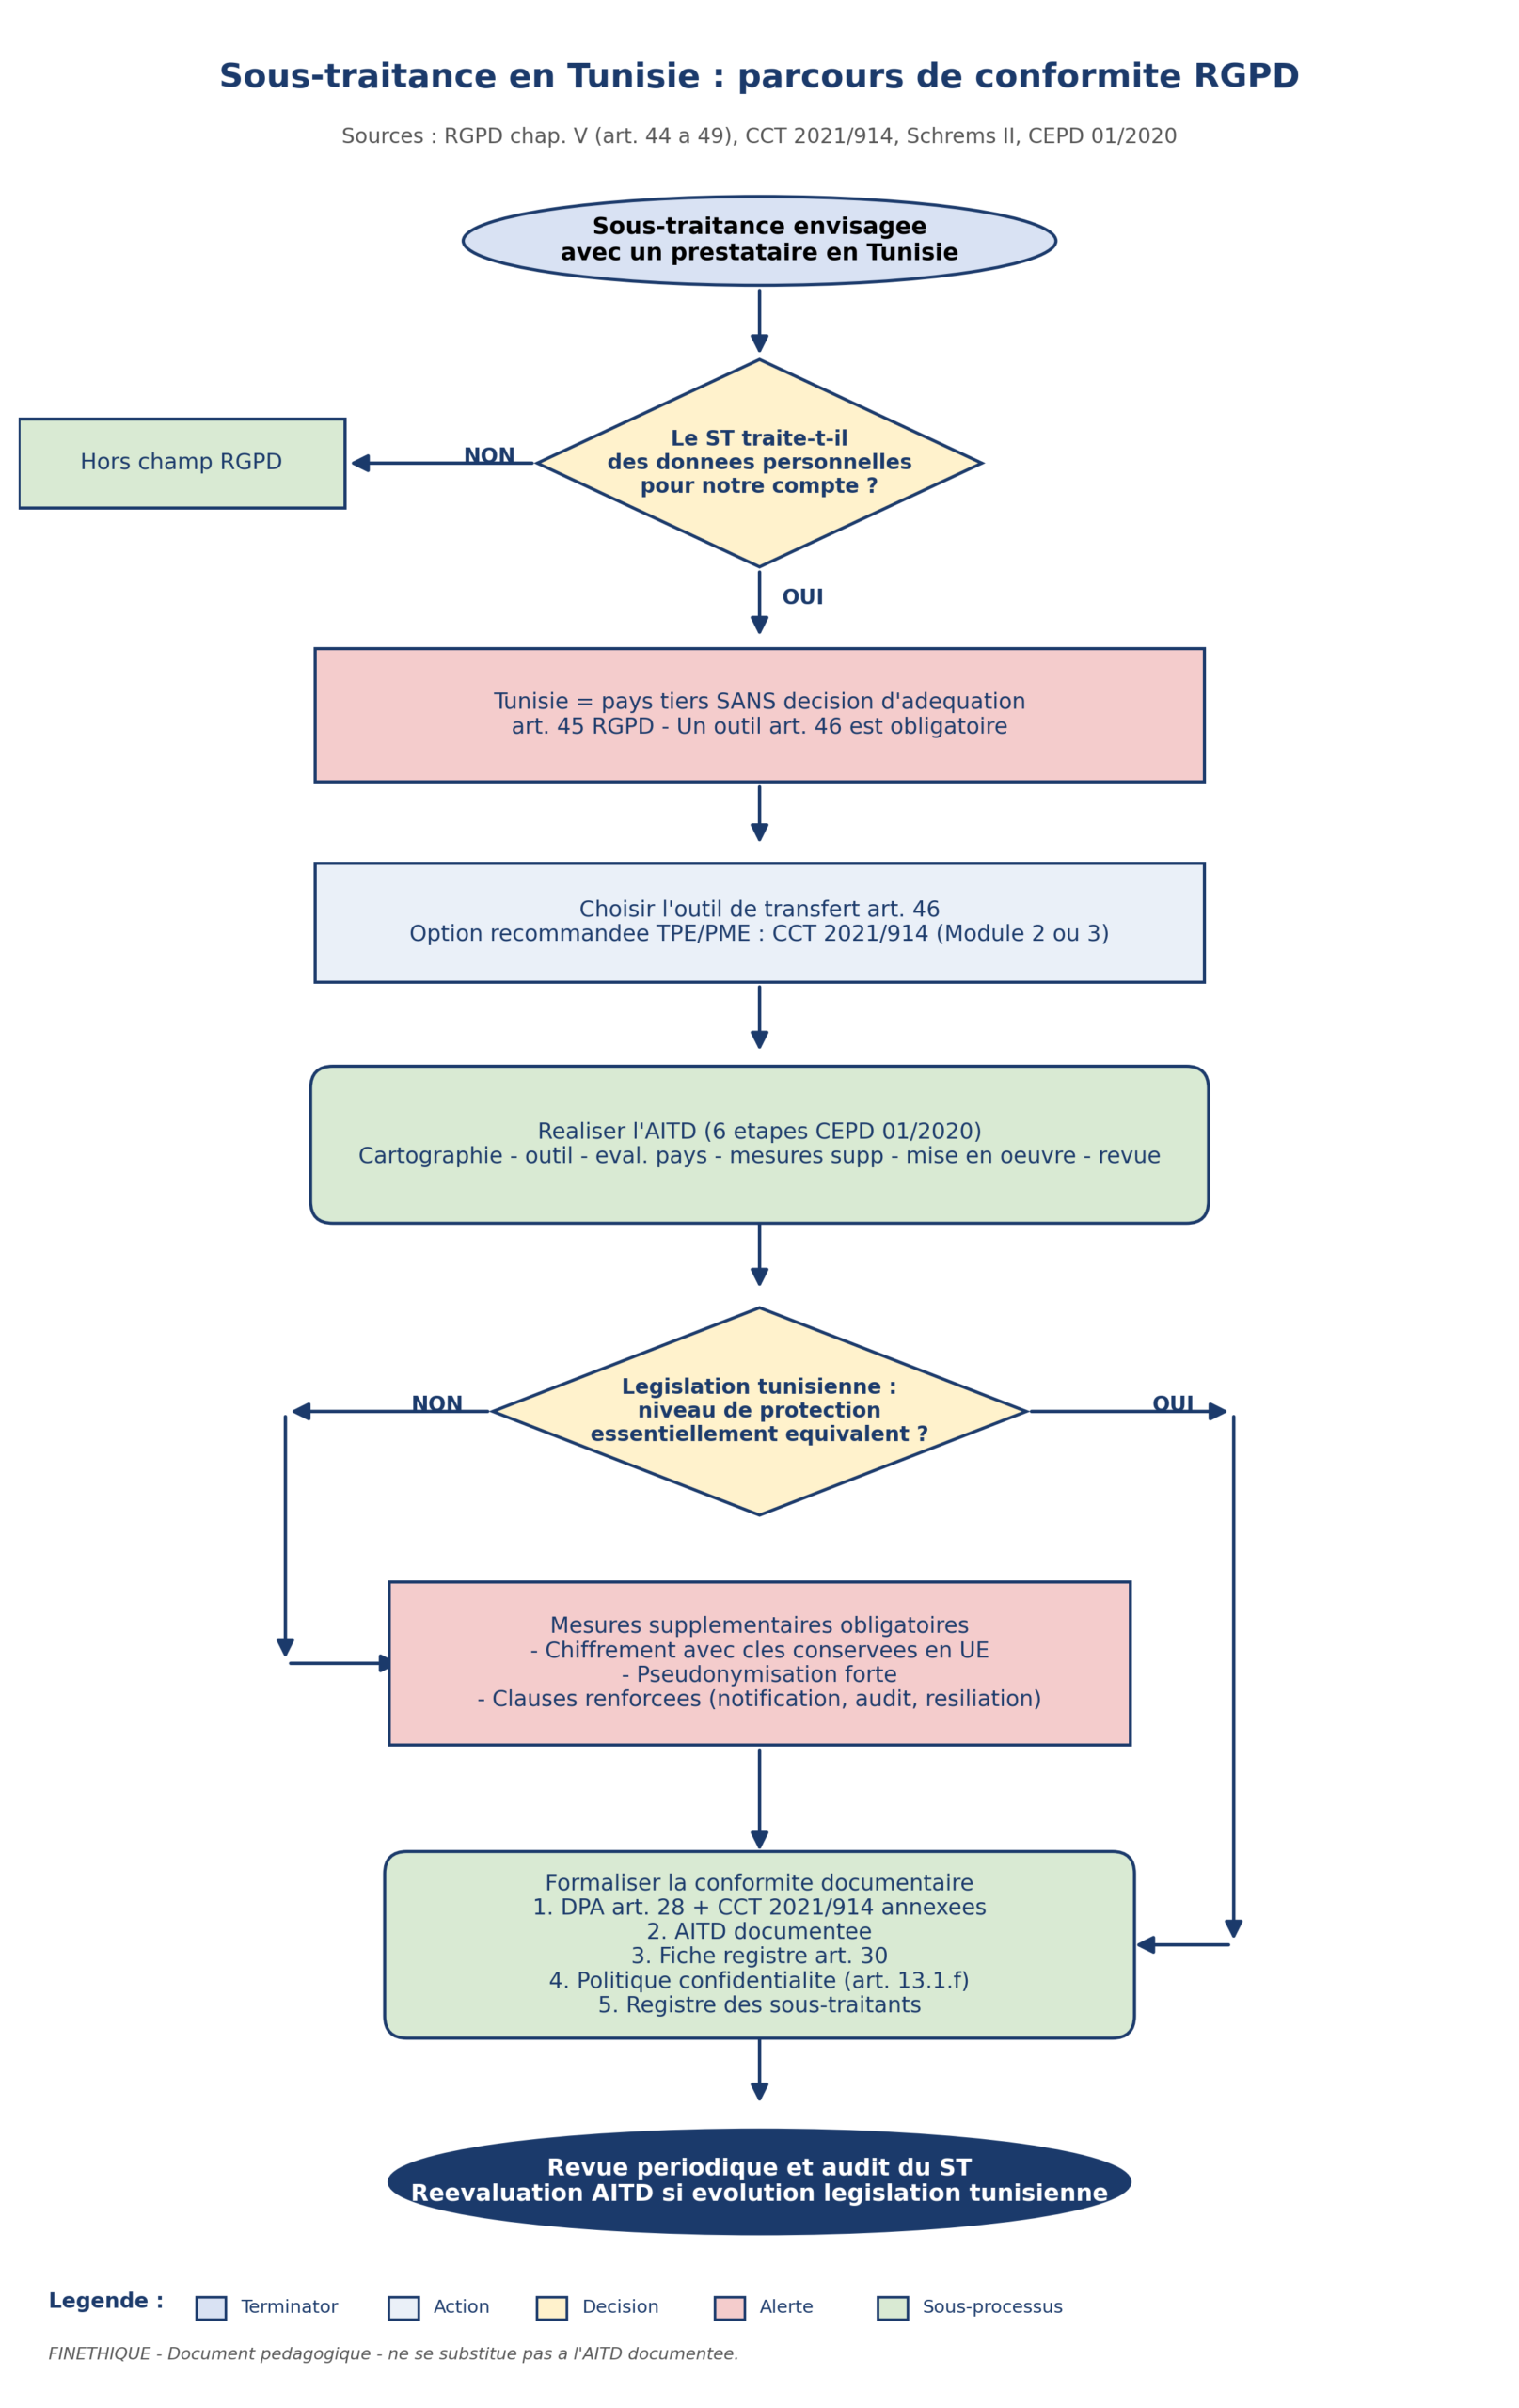
Figure 1 – Logigramme FINETHIQUE du parcours décisionnel d’un transfert de données vers un sous-traitant établi en Tunisie. Sources : RGPD chapitre V (art. 44 à 49), CCT 2021/914, CJUE Schrems II (C-311/18), CEPD Recommandations 01/2020.
Étape 1 : vérifier l’article 45 – la Tunisie est-elle un pays “adéquat” ?
Le principe de la décision d’adéquation
L’article 45 RGPD prévoit qu’un transfert vers un pays tiers peut s’opérer sans outil de transfert supplémentaire lorsque la Commission européenne a constaté, par décision d’exécution, que ce pays assure un niveau de protection adéquat. L’évaluation porte sur la législation, l’existence d’une autorité de contrôle indépendante et effective et les engagements internationaux pris par le pays (art. 45.2).
Liste des pays adéquats au 13 mai 2026
Au 13 mai 2026, les pays reconnus adéquats par la Commission européenne sont :
- Andorre, Argentine, Canada (secteur commercial uniquement – PIPEDA), Îles Féroé, Guernesey, Israël, Île de Man, Japon, Jersey, Nouvelle-Zélande, République de Corée, Royaume-Uni, Suisse, Uruguay.
- États-Unis : adéquation conditionnelle au cadre Data Privacy Framework (DPF) adopté en juillet 2023, uniquement pour les entités certifiées DPF.
La liste est consolidée sur le site de la Commission, rubrique Adequacy decisions. Elle évolue régulièrement.
Pourquoi la Tunisie n’est pas dans la liste
La Tunisie ne figure pas dans cette liste. Aucune décision d’adéquation n’a été adoptée à son égard. Pourtant, la Tunisie dispose bien d’un cadre national : la loi organique n° 2004-63 du 27 juillet 2004 relative à la protection des données à caractère personnel, et d’une autorité de contrôle, l’Instance Nationale de Protection des Données Personnelles (INPDP). Elle a signé la Convention 108+ du Conseil de l’Europe en 2018, mais ne l’a pas ratifiée à ce jour.
Un projet de loi de réforme aligné sur le RGPD est en discussion depuis plusieurs années sans aboutir. La Commission européenne n’a pas engagé d’évaluation formelle en vue d’une décision d’adéquation. Conclusion opérationnelle : la Tunisie est un pays tiers non adéquat, et tout transfert depuis l’UE doit s’appuyer sur l’article 46 (étape 2).
Étape 2 : sélectionner l’outil de transfert (article 46)
L’article 46 RGPD prévoit 8 instruments répartis en deux régimes : 6 garanties sans autorisation préalable (art. 46.2) et 2 garanties soumises à autorisation de l’autorité de contrôle (art. 46.3).
Les 8 outils de l’article 46 RGPD
Régime art. 46.2 (sans autorisation préalable)
- Instrument juridiquement contraignant entre autorités publiques (46.2.a) – traités et accords internationaux. Réservé au secteur public.
- BCR – Règles d’entreprise contraignantes (46.2.b et art. 47) – politiques internes d’un groupe multinational approuvées par l’autorité chef de file après procédure de cohérence CEPD. Délai d’instruction de 18 à 36 mois. Inadapté aux TPE et PME.
- CCT – Clauses Contractuelles Types adoptées par la Commission (46.2.c) – décision d’exécution 2021/914 du 4 juin 2021. Quatre modules disponibles selon la chaîne contractuelle. Option de référence pour les TPE et PME.
- CCT d’une autorité de contrôle approuvées par la Commission (46.2.d) – mécanisme prévu mais aucune adoption à ce jour.
- Code de conduite approuvé assorti d’un engagement contraignant (46.2.e) – dispositif émergent (EU Cloud Code of Conduct, code CISPE).
- Certification approuvée assortie d’un engagement contraignant (46.2.f) – Europrivacy approuvé par le CEPD en octobre 2022. Dispositif émergent.
Régime art. 46.3 (avec autorisation préalable)
- Clauses contractuelles ad hoc (46.3.a) – clauses négociées hors modèles types, soumises à autorisation après avis CEPD. Très rare en pratique.
- Arrangements administratifs entre autorités publiques (46.3.b) – réservé au secteur public.

Figure 2 – Tableau comparatif FINETHIQUE des 8 instruments de l’article 46 RGPD. Code couleur : vert = recommandé TPE/PME (CCT 2021/914) ; bleu = non adapté ou théorique ; jaune = subsidiaire et lourd. Source : RGPD art. 46, décision d’exécution 2021/914, doctrine CEPD.
Les CCT 2021/914 : l’outil de référence pour la sous-traitance Tunisie
Pour une TPE ou PME française qui sous-traite à un prestataire tunisien, l’option par défaut est la signature des CCT 2021/914. Quatre raisons opérationnelles :
- Disponibilité immédiate : texte stabilisé depuis le 27 septembre 2021, opposable depuis le 27 décembre 2022.
- Adaptabilité contractuelle : choix du module (1 : RT vers RT ; 2 : RT vers ST ; 3 : ST vers ST ultérieur ; 4 : ST vers RT).
- Reconnaissance par toutes les autorités européennes.
- Articulation explicite avec l’AITD : la clause 14 des CCT impose l’évaluation préalable du pays tiers, formalisée par l’AITD.
Les CCT se signent in extenso : interdiction de modifier le corps du texte. Seules les annexes sont à compléter.
Limite essentielle à anticiper
Les CCT seules ne suffisent pas. Schrems II impose, dès lors que les autorités du pays tiers peuvent accéder aux données dans des conditions non équivalentes au standard UE, d’adopter des mesures supplémentaires identifiées par l’AITD. Pour la Tunisie, l’analyse aboutit le plus souvent à exiger :
- Du chiffrement avec clés conservées en UE.
- De la pseudonymisation robuste des identifiants directs.
- Des clauses contractuelles renforcées (notification d’injonction des autorités, droit d’audit, résiliation immédiate).
Étape 3 : examiner les dérogations de l’article 49
Un fondement de dernier recours
L’article 49 RGPD ne joue qu’en l’absence de décision d’adéquation (art. 45) et de garanties appropriées (art. 46) et de BCR (art. 47). Le CEPD impose une interprétation stricte de chacune des huit dérogations (Lignes directrices 2/2018 du 25 mai 2018, considérants 111 à 114 RGPD).
Position constante et critique : les dérogations de l’article 49 ne peuvent pas fonder une activité de sous-traitance opérationnelle pérenne. Elles couvrent des situations ponctuelles, isolées et exceptionnelles.
Les 8 dérogations en synthèse
- D1 – Consentement explicite (49.1.a) : libre, spécifique, éclairé, univoque, avec information renforcée sur les risques. Retirable à tout moment.
- D2 – Exécution d’un contrat avec la personne concernée (49.1.b) : transfert objectivement nécessaire et occasionnel.
- D3 – Contrat dans l’intérêt de la personne concernée (49.1.c) : contrat entre le RT et un tiers.
- D4 – Motifs importants d’intérêt public (49.1.d) : reconnu par le droit UE ou national, pas par le droit du pays tiers.
- D5 – Constatation, exercice ou défense de droits en justice (49.1.e) : procédure judiciaire ou administrative existante ou raisonnablement envisagée.
- D6 – Intérêts vitaux (49.1.f) : urgence vitale, personne dans l’incapacité de consentir.
- D7 – Registre public (49.1.g) : extraits ciblés uniquement, respect des conditions de consultation.
- D8 – Intérêt légitime impérieux, ultime recours (49.1 al. 2) : subsidiarité absolue, non répétitif, nombre limité de personnes, information CNIL obligatoire.
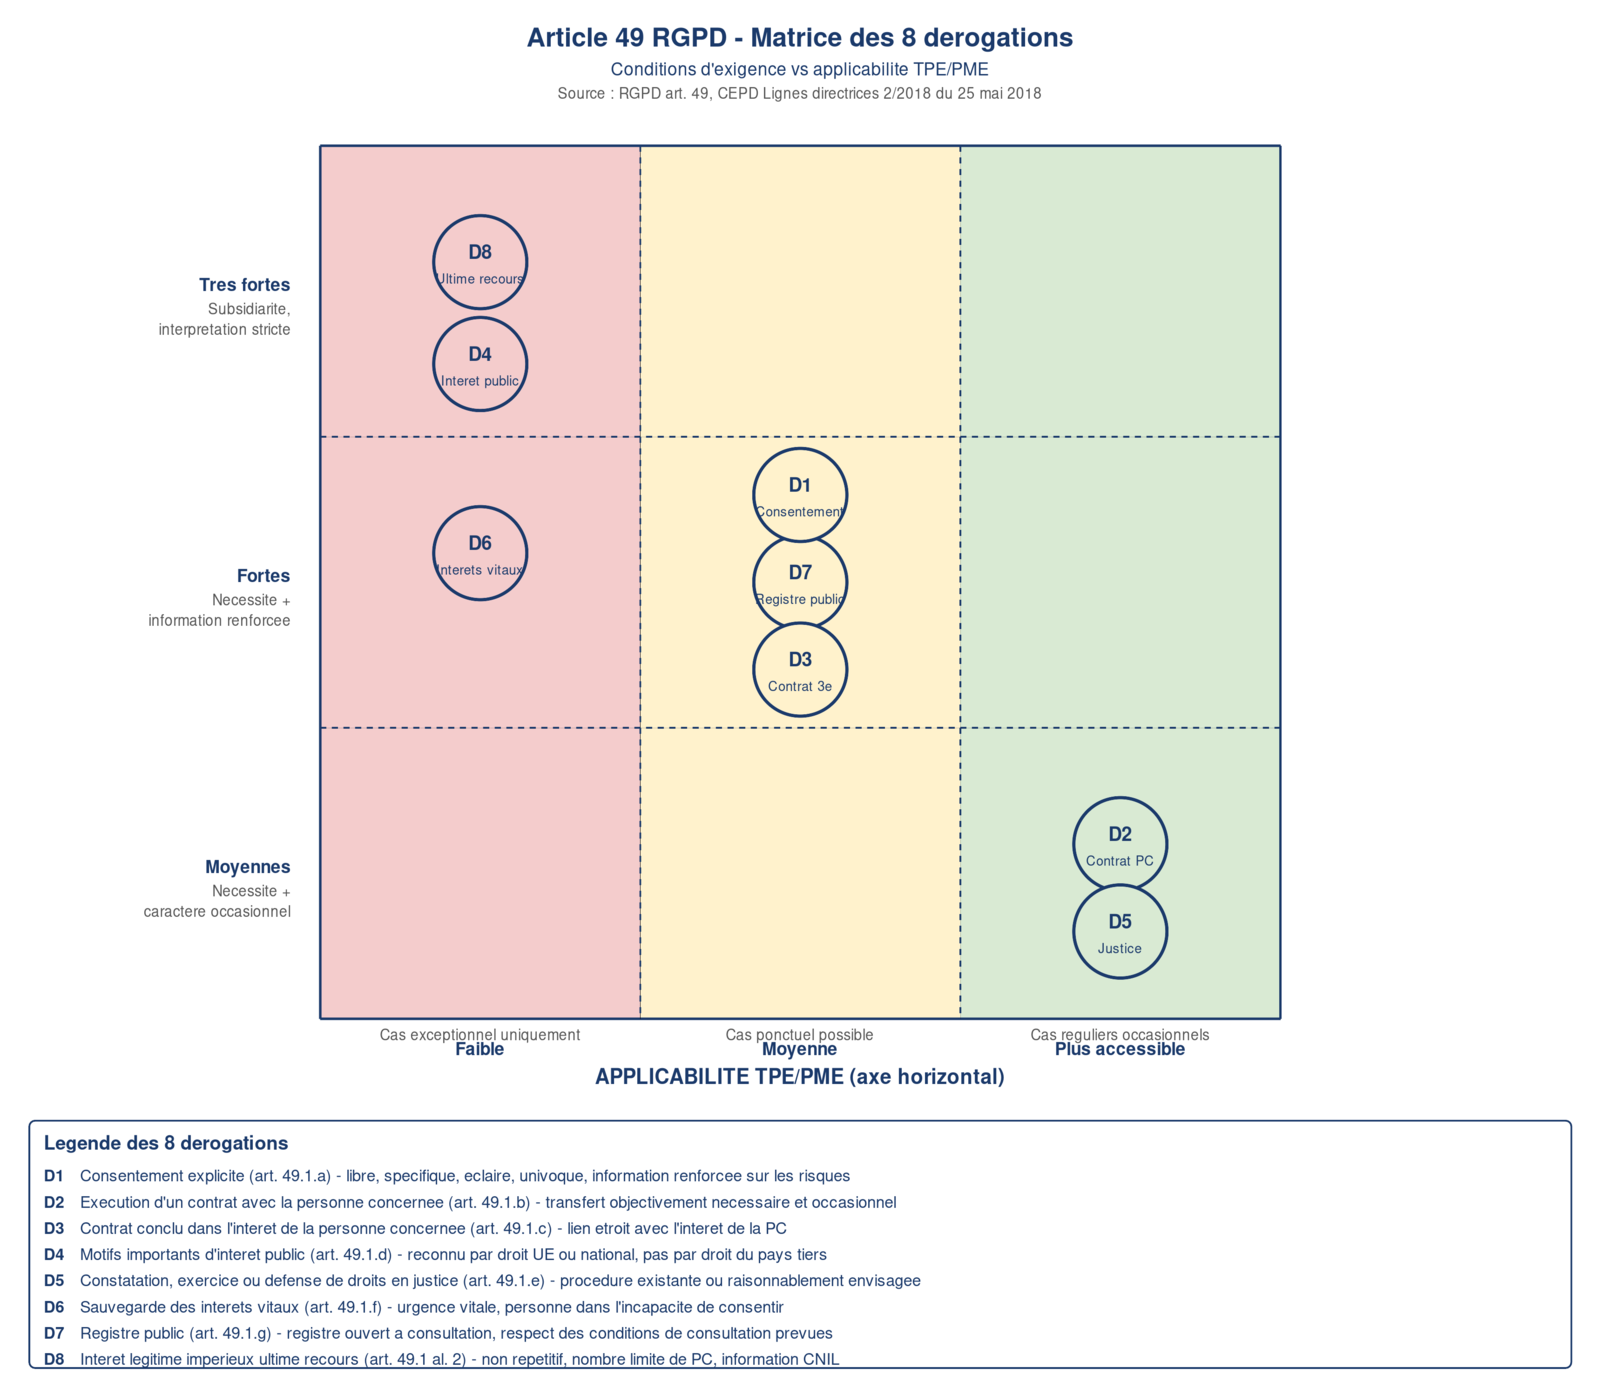
Figure 3 – Matrice FINETHIQUE des 8 dérogations de l’article 49 RGPD. Lecture : zone rouge (gauche) = applicabilité faible pour activité privée récurrente (D4, D6, D8) ; zone jaune (centre) = applicabilité conditionnée (D1, D3, D7) ; zone verte (droite) = relativement plus accessible pour cas ponctuels (D2, D5). Source : RGPD art. 49, CEPD Lignes directrices 2/2018.
Pourquoi elles ne couvrent pas la sous-traitance en Tunisie
Pour une sous-traitance opérationnelle récurrente vers la Tunisie, aucune des huit dérogations n’est mobilisable comme fondement principal. Elles peuvent seulement couvrir des transferts ponctuels et exceptionnels :
- D2 et D5 sont les plus accessibles aux TPE et PME, mais pour des cas isolés (envoi du dossier d’un client à un avocat tunisien sur sa demande, production de pièces dans un litige international).
- D4, D6 et D8 sont quasi-inapplicables au secteur privé pour une activité récurrente.
- D1 (consentement) est fragile : retirable à tout moment, inadapté en cas de déséquilibre de pouvoir.
Règle d’or : pour une sous-traitance Tunisie pérenne, on reste sur l’article 46 (CCT 2021/914) avec AITD documentée.
Étape 4 : préparer l’AITD – la méthode CEPD en 6 étapes
L’AITD (Transfer Impact Assessment) est le coeur du dispositif post-Schrems II. Sa méthodologie est codifiée par les Recommandations 01/2020 du CEPD (version 2.0 du 18 juin 2021) et reprise dans la clause 14 des CCT 2021/914.
Étape 1 – Cartographier le transfert
Identifier précisément :
- L’exportateur (vous, RT ou ST en UE).
- L’importateur (le sous-traitant tunisien et ses propres sous-traitants ultérieurs).
- Les flux (sens, fréquence, volumes, type d’accès).
- Les catégories de données (clients, salariés, bénéficiaires, données sensibles art. 9, données art. 10).
- Les catégories de personnes concernées.
- Les finalités du traitement.
- La durée de conservation.
- L’architecture technique : hébergement, accès distant, stockage local en Tunisie, outils utilisés.
Étape 2 – Identifier l’outil de transfert
Pour la Tunisie : CCT 2021/914, choix du module adapté (module 2 si vous êtes RT, module 3 si vous êtes ST en chaîne).
Étape 3 – Évaluer la législation et les pratiques du pays tiers
C’est le coeur de l’AITD. Pour la Tunisie, documentez :
- Le cadre national de protection des données : loi 2004-63, autorité INPDP, sanctions disponibles, jurisprudence pertinente.
- Les régimes d’accès des autorités publiques : loi antiterroriste n° 2015-26 du 7 août 2015, pouvoirs des services de sécurité, autorités fiscales, autorités judiciaires.
- L’effectivité des recours juridictionnels pour des personnes concernées non résidentes.
- La situation de l’État de droit, l’indépendance effective de l’INPDP, la jurisprudence récente.
Conclusion fréquente en pratique : la Tunisie n’offre pas un niveau de protection essentiellement équivalent à celui de l’UE. L’étape 4 s’impose.
Étape 4 – Identifier des mesures supplémentaires
Le CEPD distingue trois familles (Annexe 2 des Recommandations 01/2020) :
Mesures techniques
- Chiffrement AES-256 ou supérieur avec clés conservées en UE (HSM) et inaccessibles à l’importateur.
- Pseudonymisation robuste des identifiants directs, table de correspondance conservée en UE.
- Fragmentation des données, anonymisation effective des flux secondaires.
Mesures contractuelles
- Obligation de notifier toute injonction d’une autorité du pays tiers.
- Droit d’audit annuel sur site ou à distance.
- Clause de résiliation immédiate en cas d’incident ou de non-respect.
- Transparence sur les sous-traitants ultérieurs.
Mesures organisationnelles
- Gouvernance dédiée (DPO ou référent transferts).
- Politique interne d’évaluation des demandes d’accès.
- Formation des équipes locales.
- Documentation des refus d’accès aux autorités étrangères.
Étape 5 – Mettre en oeuvre
Concrétiser opérationnellement : déploiement technique des clés et certificats, signature de l’avenant contractuel, intégration des procédures d’alerte, mise à jour des registres et politiques internes.
Étape 6 – Réévaluer périodiquement
L’AITD vit. Elle doit être revue à chaque changement substantiel : évolution de la législation tunisienne, changement de l’importateur, modification de la chaîne de sous-traitance, incident de sécurité, évolution de la jurisprudence européenne. FINETHIQUE recommande une revue annuelle a minima.
Étape 5 : formaliser la conformité documentaire
L’AITD ne suffit pas seule. Cinq livrables documentaires doivent suivre.
Le DPA art. 28 avec CCT annexées
Le contrat de sous-traitance art. 28 RGPD est obligatoire. Il fixe l’objet, la durée, la nature et la finalité du traitement, les types de données, les catégories de personnes concernées et les obligations du sous-traitant (art. 28.3 points a à h). Les CCT 2021/914 sont annexées au DPA.
La fiche de registre art. 30
La fiche doit mentionner explicitement :
- Le transfert vers la Tunisie.
- L’outil utilisé (CCT 2021/914, module choisi).
- Les garanties documentées dans l’AITD.
La politique de confidentialité (art. 13)
L’article 13.1.f impose d’informer la personne concernée :
- De l’intention d’effectuer un transfert.
- De l’absence de décision d’adéquation.
- De la référence aux garanties appropriées et du moyen d’en obtenir copie.
Mention type FINETHIQUE pour la Tunisie :
Vos données peuvent être transférées vers un sous-traitant situé en Tunisie, pays tiers ne bénéficiant pas d’une décision d’adéquation de la Commission européenne. Le transfert est encadré par les Clauses Contractuelles Types adoptées par la décision d’exécution 2021/914 du 4 juin 2021, complétées par des mesures supplémentaires techniques et contractuelles. Vous pouvez obtenir copie de ces garanties sur demande adressée à [adresse e-mail du DPO].
Le registre des sous-traitants
Le sous-traitant tunisien doit y figurer avec : date de signature du DPA, date de l’AITD, date de revue prévue, sous-traitants ultérieurs autorisés, mesures supplémentaires.
Le rôle du DPO
L’article 38.1 RGPD impose d’associer le DPO de façon appropriée et en temps utile à toutes les questions relatives à la protection des données. Pour un transfert hors UE, son avis doit être documenté avant signature.
Et concrètement, pour un sous-traitant tunisien ?
Imaginez une PME française qui sous-traite la saisie de dossiers clients à un prestataire établi à Tunis. Quelles sont les actions concrètes ?
Avant la signature
- Réaliser l’AITD documentée (6 étapes ci-dessus).
- Identifier les mesures supplémentaires.
- Préparer le DPA art. 28 avec CCT 2021/914 module 2 annexées.
- Vérifier les sous-traitants ultérieurs de l’importateur.
À la signature
- Faire signer le DPA et les CCT in extenso par les deux parties.
- Archiver l’ensemble (DPA, CCT, AITD).
Après la signature
- Mettre à jour la fiche art. 30 et le registre des sous-traitants.
- Mettre à jour la politique de confidentialité.
- Déployer techniquement les mesures supplémentaires.
- Planifier la revue annuelle de l’AITD.
Sanctions et risques en cas de transfert non encadré
Un transfert effectué sans encadrement valable expose le responsable du traitement aux sanctions de l’article 83.5.c RGPD : amende administrative pouvant atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu.
La CNIL a sanctionné effectivement ce manquement à plusieurs reprises :
- Plusieurs décisions 2022-2024 sur Google Analytics et transferts USA non encadrés.
- Décision Doctolib 2024 (transferts hébergement AWS, mesures supplémentaires examinées).
- Décisions Cdiscount et plusieurs e-commerçants 2023-2024 sur la même problématique.
Au-delà des sanctions financières, vous risquez :
- La responsabilité civile envers les personnes concernées (art. 82 RGPD).
- L’atteinte à votre image (publication CNIL).
- Des conséquences sectorielles en cascade.
Conclusion : une AITD opposable, et après ?
Préparer une AITD rigoureuse n’est pas un exercice de pure forme. C’est la pièce qui démontre à la CNIL, à un client exigeant ou à une personne concernée que vous avez pris au sérieux le niveau de protection des données dans le pays tiers. C’est aussi l’élément qui vous permet, en interne, d’arbitrer entre les mesures supplémentaires nécessaires et le coût de la sous-traitance envisagée.
Une AITD complète, datée, signée et revue annuellement est opposable : elle déplace le débat du « pourquoi avez-vous transféré » au « comment avez-vous documenté ».
Le cas Tunisie n’est qu’un exemple. La même méthodologie s’applique à tout pays tiers non adéquat : Maroc, Algérie, Sénégal, Inde, Vietnam, Madagascar. La différence se joue dans l’évaluation pays par pays de l’étape 3 de l’AITD.
Vous devez encadrer un transfert de données hors UE ?
FINETHIQUE accompagne les entreprises, associations et éditeurs dans la sécurisation de leurs transferts hors UE : analyse d’impact des transferts (AITD), choix de l’instrument de l’article 46 RGPD, clauses contractuelles types et mesures supplémentaires.
Vous faites appel à un sous-traitant ou à un outil hébergé hors de l’Espace économique européen et vous voulez vérifier que votre transfert est conforme ?
Prendre rendez-vous avec Mandy LABADIE, Consultante RGPD
Devis sous 48 heures.
Sources et références
Textes européens
- Règlement (UE) 2016/679 du 27 avril 2016 (RGPD), art. 44 à 50
- Décision d’exécution (UE) 2021/914 du 4 juin 2021 (CCT)
- Liste des décisions d’adéquation
Jurisprudence
Doctrine du CEPD
- Recommandations 01/2020 sur les mesures supplémentaires
- Lignes directrices 2/2018 sur les dérogations art. 49
- Lignes directrices 05/2021 sur l’interaction art. 3 et chapitre V
- Lignes directrices 05/2020 sur le consentement
Cadre français
- Loi n° 78-17 du 6 janvier 1978 modifiée
- Loi n° 68-678 du 26 juillet 1968 dite loi de blocage
- Référentiel Lexing certification RGPD v5
Articles complémentaires FINETHIQUE


